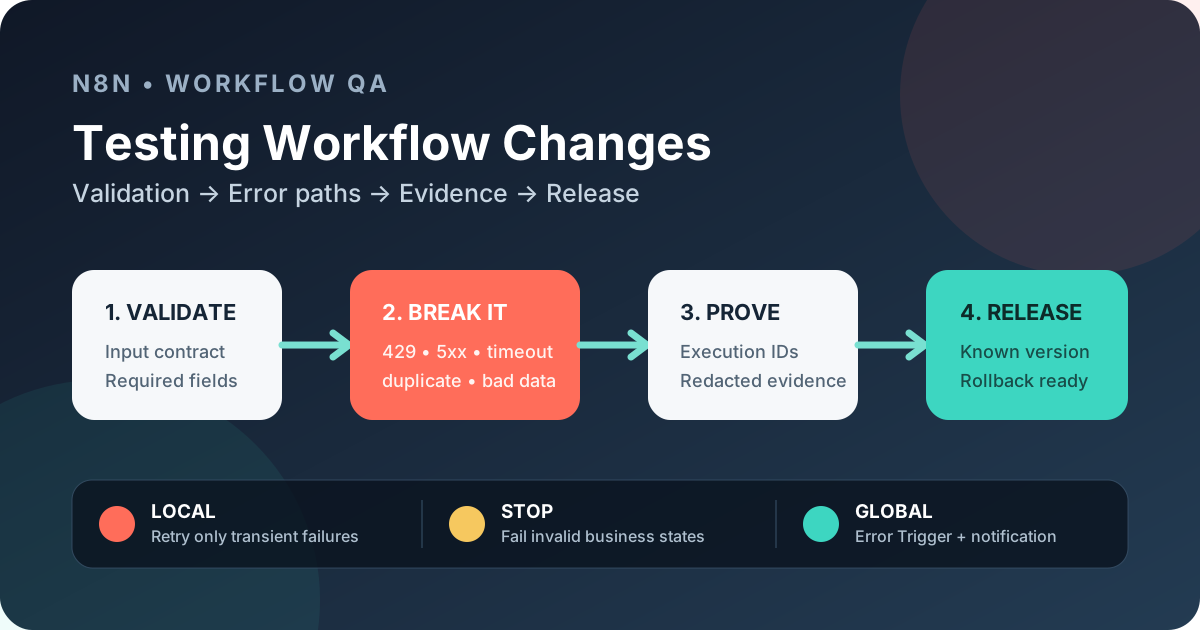
Цільова аудиторія: QA-інженери, фахівці з автоматизації тестування та команди розробки, які використовують n8n Community Edition (CE) для оркестрації інтеграцій.
1. Чому цілеспрямована стратегія тестування має значення
Коли змінюється один робочий процес — наприклад, додається новий виклик API або змінюється правило мапінгу даних, — наслідки можуть поширитися на подальші процеси. Вбудовані засоби n8n для контролю версій на основі Git і керування середовищами залежать від тарифного плану та не належать до можливостей Community Edition. Проте команди, що використовують CE, можуть створити придатний для перевірки захисний механізм: експортувати робочий процес, зберігати версії експорту в Git і виконувати системний набір тестів перед перенесенням змін до робочого середовища. У цьому посібнику розглянуто конкретну схему, яку вже використовують багато команд: батьківський робочий процес перевіряє вхідний контракт, викликає цільовий підпроцес, а потім перевіряє вихідний контракт. Схему доповнюють три рівні оброблення помилок:
- Валідація — раннє відхилення некоректно сформованих даних.
- Локальне оброблення помилок — повторні спроби лише для тимчасових збоїв.
- Глобальний процес оброблення помилок — централізовані сповіщення та аудит.
Усі три рівні описано в посібнику n8n з оброблення помилок [1]. Їх можна реалізувати за допомогою вбудованих вузлів If, Stop And Error, Retry On Fail і Error Trigger. Запропонований QA-підхід спирається на цю задокументовану поведінку й доповнює її практичним проєктуванням тестів, засобами забезпечення ідемпотентності та артефактами з доказами релізу.
2. Архітектура на практиці
Батьківський робочий процес
│
├─ Перевірка вхідного контракту (вузол If)
│   └─ Stop And Error → зупинка, якщо поля відсутні або мають некоректний формат
│
├─ Виклик підпроцесу (вузол Execute Sub-workflow)
│   └─ Локальний Retry On Fail (тайм-аути, 429, вибрані помилки 5xx)
│
└─ Перевірка вихідного контракту (вузол If)
    └─ Stop And Error → зупинка в разі невідповідності контракту
Якщо виконання робочого процесу завершується помилкою, налаштований для нього процес із вузлом Error Trigger отримує задокументовані дані про помилку й може надіслати сповіщення. Вважайте ці дані конфіденційними: вибирайте лише назву робочого процесу, URL-адресу або ідентифікатор виконання, якщо вони доступні, останній виконаний вузол і очищене від конфіденційних даних повідомлення про помилку. Глобальний процес можна повторно використовувати в усій організації, тому до кожного збою застосовується однаковий формат аудиту.
3. Побудова батьківського робочого процесу
3.1 Валідація вхідних даних за допомогою вузла If
Коли потрібно відхиляти дані:
- обов’язкові поля відсутні (
nullабоundefined); - типи даних не відповідають контракту, наприклад передано рядок замість числа;
- порушено обмеження бізнес-правил, наприклад дата виходить за дозволений діапазон.
Вузол If має обчислювати логічний вираз, що повертає false для будь-якої з наведених вище умов. Під’єднайте гілку false до вузла Stop And Error із чітким повідомленням, наприклад: «Валідація вхідних даних не пройдена: відсутнє поле customerId».
3.2 Навмисне завершення з помилкою за допомогою Stop And Error
Використовуйте Stop And Error лише для умов, після яких автоматичне відновлення не очікується. Типові випадки:
- помилки валідації, описані вище;
- постійні помилки автентифікації, наприклад відкликаний ключ API;
- відхилення бізнес-правил, що свідчать про неправильне використання робочого процесу.
Вузол зупиняє виконання й передає помилку глобальному обробнику.
3.3 Виклик підпроцесу
Вузол Execute Sub-workflow викликає цільовий підпроцес, який виконує основну бізнес-логіку, наприклад звертається до стороннього сервісу або перетворює дані. Зберігайте підпроцес невеликим і документуйте його вхідний та вихідний контракти в описі вузла. Це спрощує перевірку контрактів у батьківському робочому процесі.
3.4 Локальне налаштування повторних спроб
n8n дає змогу налаштувати Retry On Fail окремо для кожного вузла. Використовуйте це налаштування лише для тимчасових збоїв:
- мережевих тайм-аутів;
- відповідей HTTP 429, що означають обмеження частоти запитів;
- вибраних відповідей 5xx, наприклад 502 або 503, якщо відомо, що помилка тимчасова.
Не вмикайте повторні спроби для:
- помилок валідації, які вже було виявлено;
- помилок автентифікації 401/403;
- відхилень бізнес-правил, наприклад «сума замовлення перевищує ліміт».
Установлюйте помірні значення максимальної кількості спроб і паузи між ними, щоб робочий процес не перевантажував зовнішній сервіс. Якщо API повертає значення Retry-After, обробляйте його явно й не припускайте, що кожен вузол автоматично реалізує експоненційне збільшення затримки.
3.5 Перевірка вихідного контракту
Після завершення підпроцесу вузол If перевіряє, чи відповідає повернений JSON очікуваній схемі: чи наявні обов’язкові поля та чи мають вони правильні типи. У разі невідповідності спрацьовує Stop And Error, а помилка передається глобальному процесу її оброблення.
3.6 Глобальний процес оброблення помилок
Окремий робочий процес починається з вузла Error Trigger. Він отримує повний контекст виконання, зокрема повідомлення про помилку, ідентифікатор робочого процесу та ідентифікатор запуску. Рекомендована схема:
- Виберіть і замаскуйте поля перед надсиланням сповіщення. Ніколи не копіюйте до повідомлення облікові дані, заголовки запитів, токени або повні набори персональних даних.
- Сформуйте стисле сповіщення, наприклад: «Робочий процес X завершився помилкою на кроці Y — {errorMessage}».
- Надішліть сповіщення через вибраний канал: Slack, Teams або електронну пошту.
- Запишіть замасковані дані до зовнішнього сховища для аудиту, якщо це потрібно.
Завдяки повторному використанню цього процесу один формат сповіщень застосовується послідовно, що спрощує подальше опрацювання інцидентів.
4. Ідемпотентність і дедуплікація
Перед будь-яким незворотним побічним ефектом, наприклад створенням запису в системі на наступному етапі, додайте перевірку на дублікати:
- обчисліть детермінований хеш вхідних даних;
- збережіть хеш у легкому сховищі даних, наприклад SQLite або Redis;
- якщо хеш уже існує, пропустіть вузол із побічним ефектом і запишіть до журналу повідомлення «Повторну подію проігноровано».
Поєднайте це з ідемпотентними викликами API, якщо зовнішній сервіс підтримує ключ ідемпотентності. Це зменшує ризик створення повторних записів під час повторних спроб.
5. Компактна матриця тестів
Наведений нижче список охоплює основні тестові сценарії для зміни робочого процесу. Кожен сценарій потрібно виконати в ізольованому середовищі, наприклад у локальному екземплярі n8n у Docker, і задокументувати за допомогою ідентифікаторів виконання та журналів із замаскованими конфіденційними даними.
- Успішний сценарій — коректні вхідні дані, усі зовнішні виклики успішні, вихідний контракт виконано.
- Некоректні вхідні дані — відсутнє обов’язкове поле, тому спрацьовує перевірка
If→Stop And Error. - Відсутня конфігурація — у вузлі немає ключа API, виникає помилка автентифікації, повторної спроби немає.
- Тимчасовий збій: тайм-аут — імітуйте затримку на 30 секунд, перевірте локальні повторні спроби та подальше успішне виконання.
- Тимчасовий збій: HTTP 429 — імітуйте обмеження частоти запитів і перевірте повторну спробу із затримкою.
- Тимчасовий збій: вибрана помилка 5xx — поверніть 503 і перевірте логіку повторних спроб.
- Повторна подія — надішліть ті самі вхідні дані двічі й переконайтеся, що дедуплікація запобігає другому побічному ефекту.
- Частковий збій на наступному етапі — підпроцес виконується частково успішно, після чого наступний вузол повертає постійну помилку; переконайтеся, що
Stop And Errorпередає помилку глобальному процесу. - Невідповідність контракту підпроцесу — підпроцес не повертає обов’язкове поле, а батьківський вузол
Ifвиявляє проблему. - Вичерпання повторних спроб — змоделюйте постійну відповідь 503 і перевірте, що після максимальної кількості спроб помилка надходить глобальному обробнику.
- Глобальне сповіщення про помилку — спричиніть навмисну помилку й переконайтеся, що процес із вузлом
Error Triggerстворює для Slack повідомлення із замаскованими даними та ідентифікатором виконання.
Для кожного тесту потрібно зафіксувати:
- ідентифікатор тестового сценарію, наприклад TC-001;
- вхідний JSON із замаскованими даними, де це потрібно;
- очікуваний результат;
- фактичний результат: пройдено або не пройдено;
- ідентифікатор виконання з інтерфейсу n8n.
6. Докази релізу для безпечного перенесення змін
Оскільки CE не має вбудованого версування, команди повинні створити власний аудиторський слід. Рекомендований набір артефактів:
- Експортований JSON робочого процесу — зберігається в репозиторії
Gitу каталозіworkflows/. - Хеш коміту — указує на точну версію файла робочого процесу.
- Ідентифікатори тестових сценаріїв — перелік усіх успішно виконаних пунктів матриці, на який посилається повідомлення коміту.
- Ідентифікатори виконання — отримані з інтерфейсу n8n для кожного успішного тестового запуску та додані до приміток до релізу.
- Очищені докази виконання — зафіксуйте відповідний статус, вузол і очищені від конфіденційних даних відомості про помилку з перегляду виконання; ніколи не додавайте необроблені облікові дані або робочі дані.
- Очікувані та фактичні результати — короткий список ключових полів у примітці до релізу.
- Підтвердження затвердження — схвалення від керівника QA, наприклад коментар у pull request.
- Посилання для відкату — хеш коміту попередньої версії робочого процесу та коротка інструкція з відновлення.
Під час перенесення релізу до робочого середовища той самий процес експорту потрібно повторити, щоб отримати знімки до й після змін, які можна порівняти під час аудиту.
> Примітка: вбудовані засоби n8n для контролю версій і керування середовищами доступні лише у тарифах Business та Enterprise [3]. У CE використовуйте контрольований експорт через інтерфейс або CLI й зберігайте очищене від конфіденційних даних визначення робочого процесу в зовнішньому репозиторії Git.
7. Де допомагає автоматизація
- Генерування тестових даних — сценарії, що створюють коректні й некоректні вхідні дані JSON, зменшують обсяг ручної роботи.
- Інтеграція з CI — якщо інсталяція надає автентифікований API або CLI для потрібної операції, конвеєр може розгорнути робочий процес в ізольованому тестовому екземплярі, виконати тестові набори даних і зібрати докази. Не використовуйте в цьому середовищі облікові дані робочої системи.
- Маскування журналів — невелика утиліта може сканувати експортовані журнали й замінювати секретні значення перед додаванням файлів до репозиторію.
- Сховище дедуплікації — автоматизований сценарій може видаляти старі записи хешів, щоб сховище даних залишалося компактним.
Автоматизація не повинна замінювати людське судження, потрібне для визначення контрактів і вирішення, які збої справді є тимчасовими.
8. Перелік перевірок перед релізом
- JSON робочого процесу експортовано, додано до
Gitі позначено тегом. - Усі ідентифікатори тестових сценаріїв із матриці позначено як ПРОЙДЕНО у примітці до релізу.
- Ідентифікатори виконання та очищені журнали додано до заявки на реліз.
- Ключ ідемпотентності й логіку дедуплікації перевірено в успішному сценарії.
- Глобальний процес оброблення помилок розгорнуто й протестовано за допомогою примусової помилки.
- Налаштування
Retry On Failперевірено: повторні спроби виконуються лише для тимчасових помилок. - Схвалення керівника QA зафіксовано.
- Інструкції з відкату містять хеш попереднього коміту.
9. Усунення несправностей
- Вузол
Error Triggerне спрацьовує — перевірте, чи параметрError Workflowуказує на правильний ідентифікатор глобального робочого процесу. - Повторні спроби працюють неочікувано — перевірте параметри
Retry On Fail, максимальну кількість спроб і паузу між ними, а потім відтворіть ту саму відповідь в ізольованому тестовому запуску. - Побічні ефекти дублюються попри дедуплікацію — переконайтеся, що хеш-функція використовує стабільний порядок полів; перетворення JSON на рядок має бути детермінованим.
- Докази все ще містять секрети — обмежте сповіщення дозволеним переліком безпечних полів і протестуйте його із синтетичними значеннями, схожими на токени, перш ніж використовувати робочі дані.
10. Запитання для повторення
- Який вузол n8n слід використовувати для припинення виконання після невдалої валідації вхідних даних і чому він кращий за простий вихід із гілки
If? - Назвіть три категорії HTTP-відповідей, для яких доречно використовувати
Retry On Fail, і поясніть, чому постійні помилки не слід повторювати. - Як глобальний процес із вузлом
Error Triggerотримує контекст виконання та навіщо передусім маскувати ці дані? - Опишіть роль детермінованого хешу в запобіганні повторним побічним ефектам перед незворотним викликом API.
- Які артефакти є доказами релізу для зміни робочого процесу в
Community Editionі як вони пов’язані з комітомGit?
11. Висновок
Тестування змін у робочому процесі n8n CE — це не підхід «запустити один раз і сподіватися на краще». Структурування робочого процесу за схемою валідація → локальне оброблення помилок → глобальний процес оброблення помилок, забезпечення ідемпотентності та збирання повного пакета доказів дають QA-командам обґрунтовану впевненість, що зміна не порушить подальші процеси. Хоча CE не має вбудованого контролю версій, дисциплінований експорт до Git у поєднанні з автоматизованим виконанням тестів створює придатний для перевірки аудиторський слід і суттєво знижує ризик релізу.
Залишити коментар
Поділіться думкою про статтю. Реєстрація не потрібна.
Коментарі
Завантаження коментарів…