Практичний посібник для n8n Community Edition
1. Чому підхід, заснований на ризиках, має значення
Коли зміна коду потрапляє у репозиторій, команда QA повинна визначити скільки тестування потрібно перед тим, як зміна буде оприлюднена. Детермінований, заснований на ризиках конвеєр дозволяє команді:
- **Пріоритезуйте зміни з високим впливом за допомогою наборів регресії.
- Заощадьте час на низькоризикових змінах, проводячи лише тести на дим.
- Надати незмінні докази (журнали, бали, рішення), які можна перевірити пізніше.
Візуальний рушій робочого процесу n8n дозволяє кодувати цю логіку прийняття рішень без написання власної оркестровки. Наступні розділи проходять через повну, багаторазову архітектуру, яка працює повністю в межах n8n Community Edition (CE).
2. Огляд архітектури
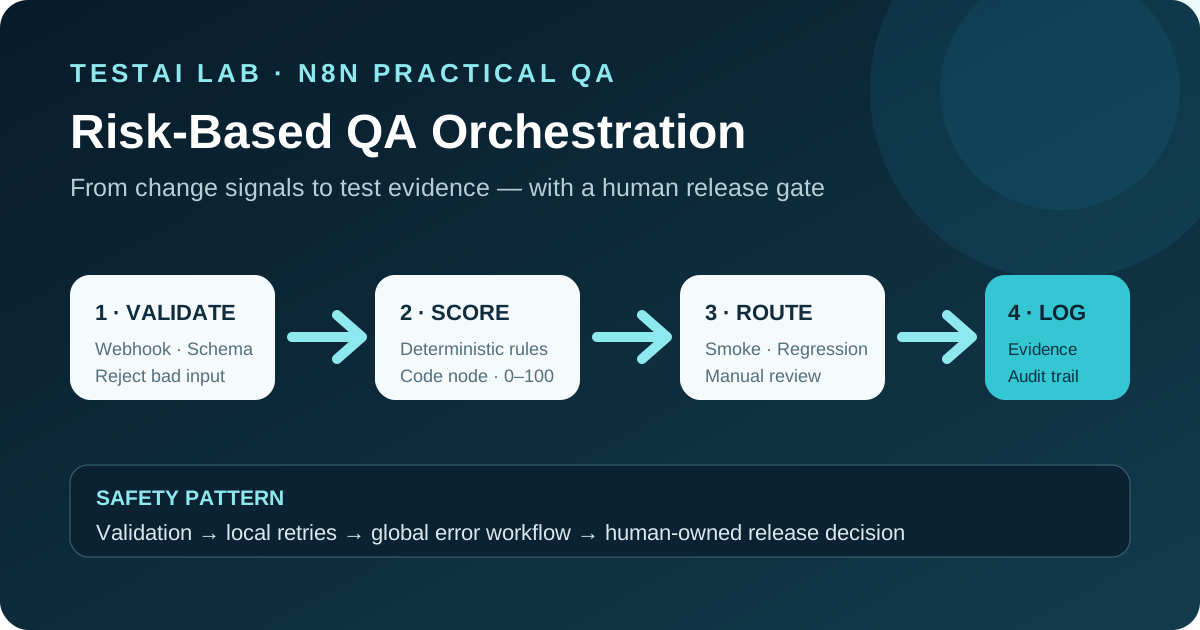
[Валідація] → [Оцінювання ризику] → [Вибір тестового маршруту]
      │                │                │
      ▼                ▼                ▼
[Локальна обробка помилок] → [Глобальний процес помилок] → [Журнал доказів]
Кожен блок реалізований як підпроцесий процес (викликається з основного конвеєра через вузол Execute Sub-workflow). Дизайн зберігає основний потік читабельним, заохочує повторне використання та ізолює обробку помилок.
| Блок | Відповідальність | Типові n8n вузли |
|---|---|---|
| Підтвердження | Нормалізувати метадані вхідних змін, відхилити неправильно сформовані корисні навантаження. | Webhook → Налаштування полів → Умова IF |
| Оцінювання ризику | Отримати детерміновану числову оцінку з нормалізованих даних. | Вузол Code (JavaScript) |
| Вибір тестового маршруту | Оцінка карти варіюється до глибини тесту (дим, регресія, ручний огляд). | Умова IF → Execute Sub-workflow (smoke, регресія, ручна перевірка) |
| Локальна обробка помилок | Повторюйте лише тимчасові збої; показуйте постійні помилки глобальному обробнику. | Тригер помилки → налаштування повторної спроби на вузлах |
| Глобальний робочий процес помилок | Централізоване сповіщення, створення квитків і поширення ідентифікаторів кореляції. | Execute Sub-workflow (обробник помилок) |
| Журнал доказів | Зберігайте бал, вибраний маршрут, часові позначки та ідентифікатор кореляції для аудиту. | вузол Data Table або Postgres |
Усі підпроцесі процеси мають ідентифікатор кореляції, який проходить через пайплайн, що робить простим відстеження зміни від прийому до кінцевих доказів.
3. Підпроцес 1 – Нормалізований вхід змін
3.1 Форма тригера та входу
- Вузол: Webhook (слухає на /change)
- Очікуване корисне навантаження (JSON):
{
  "commitId": "a1b2c3d",
  "author": "alice@example.com",
  "changedFiles": ["src/api/user.js", "tests/unit/user.test.js"],
  "labels": ["backend", "critical"]
}
3.2 Кроки валідації
- Set вузол створює плоску структуру (
commitId,fileCount,hasCriticalLabel). - IF вузол перевіряє необхідні поля (
commitId&changedFiles). Якщо відсутній, робочий процес видає помилку, яку фіксує блок Локальна обробка помилок.
Вся логіка валідації зберігається у багаторазовому підпроцесому процесі під назвою «Приймання змін — нормалізація». Її можна викликати з будь-якого конвеєра, який потребує змін метаданих (наприклад, нічний монітор збірки).
4. Підпроцес 2 – Детерміноване оцінювання ризику
4.1 Філософія нарахування очок
Оцінка має бути детермінованою (однаковий вхід → той самий вихід) і без зовнішніх облікових даних. Проста модель на основі правил добре працює для більшості команд:
| Правління | Внесок |
|---|---|
fileCount > 20 | +30 |
hasCriticalLabel | +40 |
author у довіреному списку | –20 |
changedFiles містять будь-які *.sql | +20 |
Загальна сума обмежена 100 і інтерпретується пізніше.
4.2 JavaScript Code node (перевірений синтаксис)
// Input: items[0].json = { fileCount, hasCriticalLabel, author, changedFiles }
// Output: items[0].json.riskScore (0‑100)

const trusted = ['ci-bot', 'release-bot']; // static list, no облікові дані

const { fileCount, hasCriticalLabel, author, changedFiles } = items[0].json;

let score = 0;

if (fileCount > 20) score += 30;
if (hasCriticalLabel) score += 40;
if (trusted.includes(author)) score -= 20;
if (changedFiles.some(f => f.endsWith('.sql'))) score += 20;

// Clamp to 0‑100
score = Math.max(0, Math.min(100, score));

items[0].json.riskScore = score;
return items;
Немає зовнішніх сервісів, немає персональних даних, і логіка повністю відтворюється. Вузол належить до підпроцесого процесу «Оцінювання ризику — детерміноване».
5. Підпроцес 3 – Вибір маршруту тестування
5.1 Відображення балів із глибиною тесту
| Діапазон балів | Маршрут |
|---|---|
| 0‑30 | Тільки дим |
| 31‑70 | Повна регресія |
| 71‑100 | Ручний огляд (людські ворота) |
5.2 Реалізація
- IF вузол обчислює
riskScore. - Кожна гілка викликає вузол Execute Sub-workflow, який запускає відповідний тестовий набір:
Smoke – легкі перевірки здоров'я API. Регресія – повна колекція тестів інтеграції. * Ручний огляд – надсилає повідомлення в Slack з кнопками Схвалити/Відхилити (без рішення ШІ).
Усі три тестові набори самі по собі є підпроцесими процесами («Smoke-перевірки», «Регресійний набір», «Шлюз ручної перевірки»). Вони приймають однаковий ідентифікатор кореляції та змінюють метадані, гарантуючи послідовність доказів.
6. Підпроцес 4 – Локальна обробка помилок
n8n CE дозволяє конфігурацію повторних спроб для кожного вузла. Патерн, який ми рекомендуємо:
- Тимчасові збої (наприклад, тайм-аути мережі) → встановити Повторну спробу на
3спроби з експоненційним відключенням. - Постійні збої (помилки валідації, відсутні файли) → дозволити вузлу кидати; бульбашки помилки переходять у Глобальний робочий процес помилок.
Налаштуйте Помилковий робочий процес на сторінці Налаштування робочого процесу (див. офіційну документацію на Обробка помилок у n8n). Локальний блок помилки також записує короткий запис у журнал доказів, позначає крок, який не вдався.
7. Підпроцес 5 – Глобальний процес обробки помилок
Один багаторазовий обробник помилок підтримує послідовність сповіщень:
- Set вузол витягує ідентифікатор кореляції та повідомлення про помилку.
- HTTP Request вершил публікується на моніторингову кінцеву точку (наприклад, веб-хук Teams).
- Create Issue вузол (GitHub) відкриває тікет із payload для простеження.
Оскільки робочий процес помилок працює **поза основним конвеєром, він ніколи не заважає оцінці ризику чи виконанню тесту. Ідентифікатор кореляції гарантує, що інцидент можна пов'язати з початковою зміною.
8. Підпроцес 6 – Журнал доказів
Аудитовані докази є необхідними для відповідності та аналізу після аналізу. У n8n невеликі обсяги структурованих доказів можна зберігати безпосередньо через вузол Data Table (офіційна документація). Для тривалого зберігання або великих обсягів краще використати зовнішню базу даних, наприклад Postgres.
Поля зберігаються:
| Колонка | Опис |
|---|---|
correlation_id | UUID генерується при прийомі |
commit_id | Оригінальний комміт SHA |
risk_score | Числовий бал із вузла Code |
test_route | smoke, regression або manual |
status | passed, failed, error |
timestamp | Час виконання ISO-8601 |
Підробочий процес «Журнал доказів» отримує фінальний статус тестового маршруту, записує рядок і повертає резюме абоненту. Оскільки журнал записується після завершення тестового набору, він відображає справжній результат зміни.
9. Перехресні питання
9.1 Ідемпотентність та захист дублікатів
- Використовуйте вузол Edit Fields (Set), щоб скопіювати незмінний
commitIdуcorrelation_id. Випадковий UUID створюйте лише один раз, якщо стабільного ідентифікатора джерела немає. - Перед виконанням тестового маршруту вузол IF запитує журнал доказів для існуючого запису з таким самим
commitId. Якщо його знайдено, робочий процес може пропустити виконання і повернути попередній результат.
9.2 Безпечне використання облікових даних
Всі облікові дані (токен GitHub, URL вебхуків) зберігаються у сховищі облікові дані n8n, ніколи не закодовані жорстко. Інтерфейс облікові дані шифрує значення у стані спокою, а робочий процес посилається на них за іменами (наприклад, GitHub API). Це відповідає офіційним рекомендаціям щодо безпеки облікові дані.
9.3 Ідентифікатори кореляцій
Вузол Edit Fields (Set) створює correlationId один раз під час приймання даних — бажано з незмінного commitId. Кожен підпроцес приймає та повертає це значення без змін, тому журнали, помилки й зовнішні виклики можна надійно пов’язати.
9.4 Структуровані входи / виходи
Усі підпроцесі процеси приймають один JSON-об'єкт з чітко визначеними ключами (commitId, riskScore тощо). Використання вузла Merge з Mode: Append гарантує додавання додаткових полів (наприклад, тестових артефактів) без порушення очікувань у наступному напрямку.
9.5 Ворота випуску, що належать людині
Гілка ручної перевірки завершується вузлом Slack (або Microsoft Teams) Повідомлення, який включає кнопки Схвалити та Відхилити. Натискання кнопки запускає окремий робочий процес Webhook, який фіксує рішення у журналі доказів і, якщо його схвалять, переходить до фінального підпроцесого процесу Розгортання. Жоден вузол ШІ не має права приймати остаточне рішення щодо випуску; людська взаємодія є авторитетними воротами.
10. Де допомагає автоматизація
| Сфера | Переваги автоматизації | Функція N8N |
|---|---|---|
| Приймання змін | Послідовна валідація, негайний зворотний зв'язок для розробників. | Webhook + Set + IF |
| Оцінювання ризику | Швидкі, повторювані розрахунки без ручних таблиць. | вузол Code (детермінований JS) |
| Тестова оркестровка | Вибір відповідного набору в один клік, без ручного редагування сценарію. | Execute Sub-workflow + IF |
| Агрегація помилок | Централізовані сповіщення та створення тікет зменшують шум. | Глобальний робочий процес помилок (HTTP-запит, проблема зі створенням) |
| Збір доказів | Незмінний аудиторський слід зберігається автоматично. | вузол Data Table (або Postgres) |
| Людські ворота | Гарантує, що людина погоджується на високоризикові випуски. | Slack Message з інтерактивними кнопками |
Автоматизація усуває повторювану рутинну роботу, але точки прийняття рішень (пороги ризиків, ручне затвердження) залишаються під контролем людини.
11. Очікувані результати та шляхи невдач
| Сценарій | Очікуваний результат | Запис у журналі доказів |
|---|---|---|
| Дійсна зміна, низький ризик | Smoke-набір запускається й проходить, робочий процес закінчується на status: passed. | Рядок із test_route: smoke, risk_score ≤ 30. |
| Дійсна зміна, середній ризик | Виконується повна регресія; якщо будь-який тест не вдається, status: failed. | Рядок із test_route: regression, risk_score 31‑70. |
| Дійсна зміна, високий ризик | Відправлено повідомлення про ручний перегляд; якщо відхилено, робочий процес зупиняється на status: error. | Рядок із test_route: manual, risk_score > 70. |
| Деформоване корисне навантаження | Вузол IF відхиляє невалідні дані; локальна обробка помилок повторюється 0 разів, після чого глобальний робочий процес помилки створює тикет. | Рядок не створений; журнали робочих процесів помилок validation_error. |
| Збій у тимчасовій мережі | Вузол повторює спроби до 3 разів; після успіху конвеєр залишається незмінним. | Жодного додаткового запису в журналі; звичайні докази зафіксовані. |
| Оброблено повторний commit | Вузол ідемпотентності IF виявляє існуючі докази і пропускає виконання тесту. | Рядок оновлено зі status: duplicate_skipped. |
Усі шляхи є детермінованими, оскільки один і той самий вхід завжди слідує одній і тій самій логіці гілки. Єдиним недетермінованим елементом є клік кнопки людини, який навмисно залишають на ручне судження.
12. Питання для повторення
- Яка мета кореляційного ID у конвеєрі QA, заснованому на ризиках, і як він генерується в n8n?
- Поясніть, як детермінований вузол JavaScript Code обчислює оцінку ризику без використання зовнішніх облікових даних.
- Опишіть три тестові маршрути та діапазони балів, які запускають кожен із них.
- Як глобальний робочий процес з помилками забезпечує повторне повторення тимчасових збоїв, тоді як постійні помилки посилюються?
- Чому остаточне рішення про випуск має приймати людина, і як n8n забезпечує це у розділі «Ручний огляд»?
13. Висновок
Поєднуючи кілька повторно використовуваних підпроцесих процесів — валідацію, детерміноване оцінювання, вибір маршруту, надійну обробку помилок і журналування доказів — n8n Community Edition може забезпечити оркестрацію QA на основі ризиків, яка є прозорою, аудитованою та повністю під контролем людини. Архітектура поважає обмеження версії CE (відсутність власних вузлів, відсутність вбудованого схвалення ШІ), водночас використовуючи сильні сторони n8n: візуальну композицію, вбудовану логіку повторних спроб, безпеку облікових даних і гнучку обробку даних. Команди, які впроваджують цей шаблон, отримують повторюваний рушій прийняття рішень, що масштабується від одного мікросервісу до мультирепозиторійного моноліту, і все це без написання власного коду оркестрації.
Джерела
- n8n Documentation – Error handling: https://docs.n8n.io/flow-logic/error-handling/
- n8n Documentation – Code node (JavaScript): https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.code/
- n8n Documentation – Execute Sub-workflow node: https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.executeworkflow/
- Документація n8n — безпека облікових даних: https://docs.n8n.io/
- Документація n8n — вузол Data Table: https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.datatable/
(Only official n8n documentation was consulted; no external statistics or unpublished claims are included.)
Залишити коментар
Поділіться думкою про статтю. Реєстрація не потрібна.
Коментарі
Завантаження коментарів…