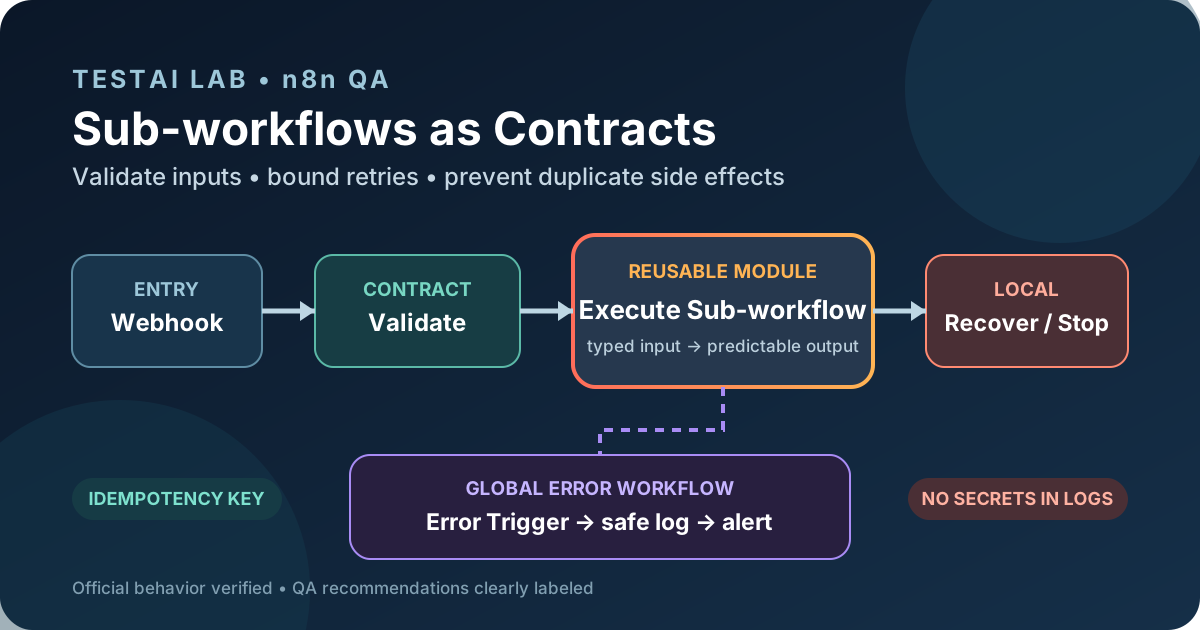
Повторно використовувані підпроцеси можуть спростити розуміння та підтримку інсталяції n8n Community Edition. Вони також можуть створювати приховане зв’язування: батьківський процес може продовжувати виконуватись, тоді як очікувані вхідні, вихідні дані або поведінка при помилці викликаного процесу змінилися.
Корисний підхід до QA — розглядати кожен повторно використовуваний підпроцес як контракт. Контракт описує, що надсилає викликаючий процес, що повертає викликаний процес, які помилки очікуються і які побічні ефекти не повинні траплятись двічі. У цій статті розділено задокументовану поведінку n8n та рекомендації щодо дизайну, щоб стратегія тестування не покладалась на вигадані гарантії платформи.
Що документує n8n
n8n використовує вузол Execute Sub-workflow у батьківському процесі та тригер Execute Sub-workflow Trigger у викликаному процесі. У тригері режим вхідних даних може визначати поля, використовувати приклад JSON або приймати всі дані. Коли поля визначені, викликаючий вузол може підключити ці поля у своїй конфігурації.
n8n також дозволяє процесу обмежити, які інші процеси можуть його викликати. Підпроцес з помилками конфігурації не може бути запущений своїм батьком. Ці поведінкові особливості платформи створюють основу для явного контракту вводу, проте n8n не перетворює це визначення автоматично у повну бізнес‑схему або версійну API.
Для помилок у налаштуваннях процесу вказується робочий процес помилок, який має починатися з Error Trigger. Один і той самий робочий процес помилок може обслуговувати кілька процесів. Error Trigger отримує контекст виконання та процесу, хоча деякі поля відсутні, коли не збережено провалене виконання або коли сам тригер зазнав помилки.
Вузол Stop And Error може навмисно завершити виконання з повідомленням про помилку або об’єктом помилки. Це корисно, коли валідація виявляє недійсний запит і процес не повинен продовжуватись.
Під час розробки n8n підтримує мокані та закріплені дані. Мокання створює тестовий ввід без живих залежностей. Закріплення повторно використовує збережений вихід вузла у подальших ручних виконаннях. Документація явно зазначає, що закріплені дані призначені лише для розробки і не використовуються у продакшн‑виконаннях.
Вузли Webhook надають окремі URL‑и для тесту та продакшну. URL продакшну стає доступним після публікації процесу, тоді як тестовий URL використовується під час прослуховування або ручної тестової сесії. Це розділення важливе для безпечного QA: автоматизовані тести розробки не повинні безшумно викликати продакшн‑ендпоінт.
Рекомендована межа контракту
Наступна архітектура — це рекомендація щодо дизайну, а не вбудована гарантія n8n:
Webhook or parent workflow
  -> Validation sub-workflow
  -> Action sub-workflow
  -> Local failure decision
  -> Global error workflow
Компонент валідації має перевіряти дані перед будь‑якою незворотною дією. Компонент дії має містити зовнішнє записування, повідомлення або виклик API. Локальна обробка повинна класифікувати помилку лише коли поточний процес має достатній контекст для рішення. Необроблені помилки мають потрапляти у налаштований глобальний workflow помилок для послідовного логування та сповіщення.
Невеликий документ контракту може визначати:
- обов’язкові вхідні поля, типи, формати та дозволені значення;
- вихідні поля, на які може покладатися викликаючий процес;
- стабільні коди помилок, якими керує команда процесу;
- чи має операція побічні ефекти;
- ключ ідемпотентності та його період зберігання;
- які помилки вважаються транзиторними;
- які поля ніколи не повинні з’являтись у логах.
Цей документ є артефактом команди. Визначення вводу n8n допомагає редактору показати очікувані поля, але детерміновані тести все одно мають перевіряти бізнес‑правила, такі як максимальна довжина, дозволені переходи стану або залежності між полями.
Валідація перед побічними ефектами
Підпроцес валідації має бути вільним від зовнішніх записів, коли це практично можливо. Він може використовувати вузли If для розгалуження за детермінованих умов і Stop And Error для відхилення недійсних даних. Об’єкт помилки може містити стабільний код, визначений командою, наприклад VALIDATION_FAILED, разом із безпечним повідомленням і недетальними даними.
Протестуйте контракт валідації за допомогою репрезентативних фікстур:
- мінімальне коректне навантаження;
- кожне обов’язкове поле, що відсутнє по черзі;
- неправильні типи та некоректні формати;
- порожні рядки, граничні довжини та неочікувані значення enum;
- додаткові поля, які мають бути проігноровані або відхилені;
- навантаження, що містить HTML або скриптовий текст;
- навантаження, що містить значення, які не слід записувати в логи.
Для кожного негативного випадку переконайтеся, що робочий процес дії не був викликаний. Тест валідації неповний, якщо він перевіряє лише повідомлення про помилку, дозволяючи при цьому побічному ефекту відбутись.
Повторювати лише те, що безпечно повторювати
Повторення — це налаштування вузла, а не універсальна обіцянка, що будь‑який невдалий робочий процес безпечно відтворити. Повторення має бути ввімкнено лише для помилки, класифікованої як транзиторна, і лише коли повторення операції не може створити дублювання шкоди.
Прикладами транзиторних помилок можуть бути тайм‑аут мережі, відповідь HTTP 429 або деякі серверні 5xx відповіді. Некоректний запит, помилка автентифікації або відхилення за бізнес‑правилом мають зазвичай завершуватись без повторення.
Політика повторення має вказувати максимальну кількість спроб і затримку. Не описуйте одну цифру як універсально правильну. Правильна межа залежить від нижчестоящого сервісу, його обмежень швидкості та вартості повторного запиту.
Тест QA має перевіряти обидві межі: транзиторна помилка успішно проходить у межах налаштованих спроб, а постійна помилка зупиняється після досягнення максимального ліміту. Також треба переконатися, що валідація не повторюється таким чином, що створює додаткові зовнішні читання або записи.
Ідемпотентність перед зовнішніми записами
Ідемпотентність — це відповідальність дизайну застосунку. Вона не надається автоматично розміщенням операції у підпроцесі.
Перед побічним ефектом отримайте або сформуйте стабільний ідемпотентний ключ. Якщо нижчестоящий API підтримує заголовок або ключ ідемпотентності, використовуйте той самий ключ для кожного безпечного повторення того самого логічного запиту. Якщо ні, збережіть запис обробленого ключа у відповідному стійкому сховищі даних до або разом із бізнес‑записом, згідно з гарантіями консистентності, які потрібні системі.
Не використовуйте вузол Edit Fields ніби це постійна база ключ‑значення. Він формує елементи всередині виконання; він не забезпечує довготривалу дедуплікацію між виконаннями.
Корисні тести ідемпотентності включають:
- надсилання одного і того ж логічного запиту двічі;
- повторну спробу після того, як нижчий сервіс прийняв запит, але відповідь була втрачена;
- використання різних ключів для справді різних запитів;
- закінчення терміну дії ключа лише після задокументованого періоду зберігання;
- одночасне виконання двох однакових запитів.
Очікуваний результат має бути явним. Наприклад, створюється саме один зовнішній запис, і обидва викликаючі отримують один і той самий бізнес‑ідентифікатор, або дублюючий запит отримує безпечну дублюючу відповідь.
Локальна та глобальна обробка помилок
Локальна обробка розташовується поруч із операцією, що зазнала збою, коли робочий процес може прийняти надійне рішення. Вона може нормалізувати відому відповідь, вибрати резервний варіант або зупинитися з контрольованим об’єктом помилки. Не слід перетворювати кожен збій у вигляд успіху.
Глобальний робочий процес обробки помилок підходить для спільної операційної поведінки, такої як санітизований запис у журналі, сповіщення або посилання на невдале виконання. Його вхідні дані можуть відрізнятися, коли сам тригер зазнає збою, тому тести не повинні припускати, що кожне поле завжди присутнє.
Тестуйте принаймні такі шляхи:
- невдача валідації перед запуском дії;
- постійна невдача дії без повторних спроб;
- транзієнтна невдача дії, відновлена в межах ліміту;
- транзієнтна невдача дії після останньої спроби;
- невдача у батьківському робочому процесі після повернення підпроцесу;
- невдача на рівні тригера зі зниженою контекстною інформацією про помилку;
- невдача, коли збереження виконання вимкнено.
Глобальний обробник повинен толерувати відсутність необов’язкових полів і ніколи не повинен падати через спробу прочитати відсутню URL виконання.
Логування та безпека облікових даних
Логи повинні містити мінімальну інформацію, необхідну для розслідування проблеми: назва робочого процесу, безпечний ідентифікатор кореляції, етап, статус, кількість спроб, код помилки та мітка часу. Тіла корисного навантаження, заголовки авторизації, токени доступу, паролі, персональні дані та ідентифікатори облікових даних мають бути виключені, якщо немає переглянутого та законного потреби.
Облікові дані повинні зберігатися в n8n облікові дані і вибиратися вузлом, який їх використовує. Не передавайте секрет, назву облікових даних або тимчасовий токен у звичайному навантаженні робочого процесу як заміну контролю доступу. Обмежте, які робочі процеси можуть викликати чутливий підпроцес, і перегляньте, хто може його редагувати або виконувати.
QA має перевіряти збережені дані виконання та сповіщення про помилки, а не лише вихід «щасливого шляху». Робочий процес може приховати чутливі дані у головній відповіді, але все одно розкрити їх через об’єкт помилки або повідомлення налагодження.
Детерміновані тести розробки
Використовуйте змокані або зафіксовані дані, щоб зробити ручні перевірки розробки повторюваними та уникнути зайвих викликів зовнішніх систем. Зафіксуйте представницький вихід вузла в редакторі, а потім запустіть нижчестоящу логіку проти успішних, порожніх, некоректних та помилкових фікстур.
Пам’ятайте про межу: зафіксовані дані — це функція розробки і не застосовуються до виконань у продакшн. Тест випуску повинен включати безпечне стаджинг‑ або dry‑run виконання, яке використовує реальну конфігурацію вузла без шкідливого запису.
Для точки входу Webhook тестуйте тестовий URL під час розробки, а виробничий URL лише через явно схвалений smoke‑test. Перевірте HTTP‑метод, вибір автентифікації, параметри шляху, статус відповіді, тіло відповіді та поведінку при надмірному або некоректному навантаженні.
Контрольний список QA для випуску
Перед увімкненням або зміною багаторазового підпроцесу перевірте:
- тригер визначає поля або приклад JSON замість прийому довільних даних без валідації;
- викликаюча та викликана сторони узгоджують назви та типи вхідних параметрів;
- виходи, які використовує батьківський процес, присутні у випадку успіху;
- об’єкти помилок містять стабільні безпечні коди;
- некоректний вхід призводить до
Stop And Errorдо будь‑якого зовнішнього запису; - повторні спроби обмежені та стосуються лише класифікованих транзиторних збоїв;
- дублюючі запити не створюють дублюючих побічних ефектів;
- глобальний процес обробки помилок керує відсутнім необов’язковим контекстом;
- логи та збережені виконання не містять секретів або зайвих персональних даних;
- змокані або зафіксовані фікстури охоплюють позитивні, негативні та граничні випадки;
- URL‑адреси Webhook для тесту та продакшн не плутаються;
- обмеження викликів та доступ до облікових даних переглянуті;
- безпечний dry‑run або тест у staging проходить;
- кроки відкату та інциденту задокументовані.
Помилка в будь‑якому критичному елементі безпеки повинна блокувати активацію або публікацію зміни workflow.
Висновок
Контрактне тестування не вимагає, щоб n8n поводився як повноцінна платформа управління API. Потрібно, щоб команда зробила межу спостережуваною та тестованою.
Використовуйте задокументовані вхідні дані підпроцесу як відправну точку. Додайте детерміністичну валідацію перед побічними ефектами. Сприймайте Stop And Error як навмисний сигнал про помилку. Налаштуйте глобальний робочий процес помилок, який коректно обробляє неповний контекст. Обмежте повторні спроби, явно спроектуйте ідемпотентність і протестуйте дублювання доставки. Використовуйте мокані та закріплені дані для розробки, залишаючи фінальну перевірку релізу окремо від записів у продакшн.
Результат — багаторазовий модуль workflow, чиї припущення видимі, помилки класифіковані, а найдорогіші ризики можна протестувати до активації.
Джерела
- n8n Documentation, “Break workflows into smaller parts”: <https://docs.n8n.io/build/flow-logic/break-workflows-into-smaller-parts/>;
- n8n Documentation, “Handle errors gracefully”: <https://docs.n8n.io/build/flow-logic/handle-errors-gracefully/>;
- n8n Documentation, “Stop And Error”: <https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.stopanderror/>;
- n8n Documentation, “Pin and mock data”: <https://docs.n8n.io/build/work-with-data/pin-and-mock-data/>;
- n8n Documentation, “Webhook”: <https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.webhook/>;
Залишити коментар
Поділіться думкою про статтю. Реєстрація не потрібна.
Коментарі
Завантаження коментарів…