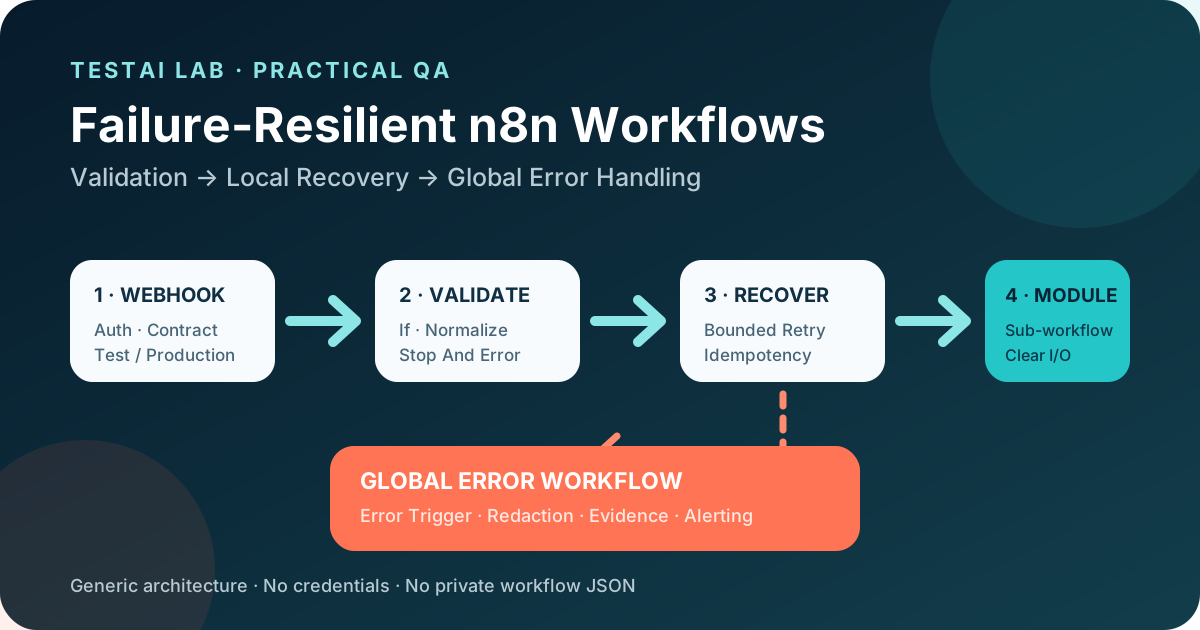
Надійна автоматизація визначається тим, що відбувається, коли вхід неповний, залежність недоступна, запит повторюється або оператору потрібно достатньо доказів для розуміння відмови. У n8n Community Edition ці питання можна розділити на рівні, щоб кожен мав чіткий контракт і сфокусовану стратегію контролю якості.
1. Окремі обов'язки
Практична структура така:
Вебхук або тригер → валідація та нормалізація → дублювання або ідемпотентність рішення → модульний бізнес-підробочий процес → локальне відновлення на рівні вузла, де це доречно → успішний результат чи явна невдача → повторно використовуваний робочий процес помилок при необроблених збоях виконання
Це архітектурний шаблон, а не автоматична гарантія n8n. N8n надає вузли та керування виконанням; автор робочого процесу повинен визначити правила валідації, збереження, політику дедуплікації, поля логування та класифікацію повторних спроб.
2. Розглядайте Вебхук як межу контракту
Вузол Webhook має окремі тестові та продакшн-URL. Тестовий URL реєструється під час тестування редактором. Продакшн-URL реєструється при публікації робочого процесу і є URL, який має використовувати зовнішній абонент.
Вузол пропонує альтернативні варіанти автентифікації, включаючи базову автентифікацію, заголовкову автентифікацію, аутентификация JWT, авторизацію користувача n8n або відсутність автентифікації. Він також підтримує список дозволів IP. Виберіть режим автентифікації, необхідний контрактом інтеграції; не вважайте, що вибір одного режиму автоматично додає інший.
QA має підтвердити:
- зовнішня система використовує продакшн URL;
- Дійсний запит починає рівно одне очікуване виконання;
- відсутня або недійсна автентифікація відхиляється відповідно до вибраного режиму;
- IP-адреса поза налаштованим списком дозволів відхиляється, коли список дозволів увімкнений;
- режим відповіді та статус відповідають задокументованому контракту API;
- Чутливі заголовки та поля корисного навантаження не копуються у сповіщення чи журнали.
Документація Webhook зазначає, що небраузерні запити без токена носія отримують 401 при використанні авторизації користувача n8n. Інші режими слід тестувати на налаштовану поведінку, а не присвоювати універсальний статусний код.
3. Перевірте до будь-яких побічних ефектів
Використовуйте вузли If, Switch, Filter та Edit Fields (Set), щоб зробити вхідний контракт явним. Помилка валідації має припинитися до запису бази даних, створення тікету, відправки повідомлення або виклику зовнішнього API.
Stop And Error корисна, коли некоректний вхід має навмисно не виконати виконання. Він може видавати або повідомлення про помилку, або об'єкт помилки. Структурований об'єкт може нести стабільний код помилки, безпечне повідомлення та назву правила невдалої валідації, не розкриваючи повне вхідне корисне навантаження.
Приклад об'єкта помилки:
{ "код": "VALIDATION_MISSING_ORDER_ID", "повідомлення": "потрібний orderId", "Етап": "Введення-валідація" }
Підготуйте випадки позитивного, негативного, граничного, неправильного типу, порожнього рядка, нульового та несподіваного поля. Підтверджуйте не лише фінальний статус, а й те, що жоден вузол побічних ефектів не виконується на відхиленому вході.
4. Зробіть підробочі процеси модулями для тестування
Використовуйте Execute Sub-workflow для виклику повторно використовуваної логіки. Викликаний робочий процес починається з вузла Execute Sub-workflow Trigger. Тригер може визначати вхідні поля, що надає дочірньому робочому процесу явний інтерфейс замість покладання на незадокументовані припущення корисного навантаження.
Корисний модуль має:
- невелика, названа відповідальність;
- задокументовані поля введення та форма виходу;
- відсутність прихованої залежності від даних не пов'язаних батьківських вузлів;
- чітке рішення про те, чи чекає батько на завершення;
- детермінована поведінка для того ж вхідного сигналу, якщо недетермінізм не є інтенціональним;
- окремий набір тестів з негативним шляхом.
Перевірте дочірній робочий процес за допомогою репрезентативного входу, а потім перевірте інтеграцію батьків-дочір. Перевірте відображення, кількість елементів, форму виводу та поведінку при відмовах. Не припускайте поширення помилок: спостерігайте за нею за допомогою фактичної конфігурації Execute Sub-workflow, яку використовує робочий процес.
5. Використовуйте локальне відновлення лише для тимчасових відмов
Налаштування вузлів включають Retry on Fail для підтримуваних вузлів виконання. Налаштовуйте його лише тоді, коли повторення операції безпечне і помилка може бути тимчасовою. Налаштування показують низку спроб і очікування між спробами; вони самі по собі не вирішують, чи є бізнес-помилка тимчасовою.
Хороші кандидати на повторний розгляд можуть включати тайм-аут або тимчасову невдачу служби. Погані кандидати включають відсутність необхідного введення даних, невдалий авторизацію, спричинену поганою таємницею, недійсну схему запиту або відмову у виконанні бізнес-правил.
Перед тим, як увімкнути повторну спробу, відповідайте на три запитання:
- Чи може повторний дзвінок створити дублікат побічних ефектів?
- Які помічені невдачі підходять для повторної спроби?
- Які докази підтверджують, скільки спроб було зроблено?
Не публікуйте робочий процес із повторними спробами, доки тест не покаже успішне відновлення та безпечну поведінку, коли всі налаштовані спроби не зазнають успіху.
6. Ідемпотентність і дедуплікація — це обов'язки проєктування
N8N не створює довільний робочий процес лише один раз. Абонент може спробувати повторити після тайм-ауту, черга може повторити подію, або оператор може спробувати повторити невдале виконання.
Поширена закономірність:
- Отримайте подію, надану абонентом, або ключ ідемпотентності.
- Перевірте ключ.
- Перевірте це в постійному магазині.
- Зарезервуйте або запишіть ключ до появи захищеного побічного ефекту.
- Поверніть збережений результат або визначений дублікат для повторного вводу.
Правильна стратегія збереження та транзакції залежить від системи. Може бути доречним обмеження унікальності бази даних, атомарна кеш-операція або API додатка. Змінна в пам'яті недостатня, коли виконання може виконуватися одночасно або екземпляр може перезавантажуватися.
QA повинен надіслати один і той самий логічний запит двічі і одночасно. Докази повинні свідчити про один захищений побічний ефект, визначений результат для дубліката і відсутність другого запису, викликаного расою.
7. Додайте багаторазовий робочий процес обробки помилок
Робочий процес помилки вибирається в налаштуваннях робочого процесу і повинен починатися з тригера помилки. Один і той самий робочий процес помилки може бути призначений кільком робочим процесам. Він отримує інформацію про невдалий робочий процес і виконання, включаючи останній виконаний вузол і деталі помилки, коли це доступно.
Важливе обмеження: n8n стверджує, що робочі процеси помилок не можна перевірити вручну. Trigger Error запускається для автоматичних помилок робочого процесу. Тому тестуйте його через безпечний автоматичний тригер у невиробничому середовищі або через спеціалізований тестовий робочий процес, збій якого не має реальних побічних ефектів.
Робочий процес пошуку помилок має:
- нормалізувати помилку у стабільну, мінімальну схему;
- включати ідентифікатор кореляції або виконання, коли він доступний;
- редагувати облікові дані, токени, персональні дані та непотрібні поля корисного навантаження;
- маршрут за тяжкістю або власністю;
- уникайте повторення невдалого бізнес-побічних ефектів;
- Фіксуйте, чи вдалося саме повідомлення доставити.
Stop And Error може навмисно провалити основне виконання і ввести власне повідомлення про помилку або об'єкт у цей шлях.
8. Зберігати корисні докази виконання
Вигляд виконання — це перше місце для розслідування невдачі. Робочі процеси продуктивного рівня також отримують користь від структурованих бізнес-доказів, які можна шукати незалежно.
Потрібні лише поля запису для підтримки та контролю якості, наприклад:
- ім'я робочого процесу або стабільний ідентифікатор;
- ідентифікатор виконання, коли він доступний;
- безпечна кореляція або ідентифікатор події;
- етап обробки;
- код помилки результату та стабільності;
- часові мітки;
- Спробуйте повторити або повторити рішення.
За замовчуванням не фіксуйте повні корисні навантаження webhook. Визначте, як довго потрібно зберігати успішні та невдалі дані виконання, і перевірте конфігурацію утримання. Якщо використовується зовнішня система журналу, перевірте шлях відмови виклику журналування, щоб він не міг приховати початкову помилку.
9. Захистити облікові дані та ключ шифрування
При першому запуску n8n створює випадковий ключ шифрування і зберігає його у папці користувача. Саморозміщені розгортання можуть встановлювати власний N8N_ENCRYPTION_KEY. У режимі черги всі працівники повинні використовувати один і той самий ключ.
Зберігайте облікові дані в об'єктах облікових даних n8n, а не в буквальних полях вузлів чи експортованих прикладних даних. Захищайте ключ шифрування як секрет розгортання, зберігайте його надійно і дотримуйтесь офіційної процедури ротації, а не просто замінюйте його.
QA та перевірка безпеки має сканувати експортовані робочі процеси, файли репозиторію, скріншоти, зразки виконання та сповіщення про помилки на наявність токенів, паролів, заголовків авторизації, персональних даних і приватних кінцевих точок.
10. Фокусована матриця контролю якості
Використовуйте такі сценарії як мінімальні ворота:
- Дійсний запит: одне виконання, очікуваний вихід, один захищений побічний ефект.
- Відсутнє потрібне поле: явна помилка валідації, побічних ефектів немає, безпечні деталі помилки.
- Неправильний тип даних або граничне значення: детерміноване відхилення або задокументована нормалізація.
- Недійсна автентифікація Webhook: запит відхилено відповідно до обраного режиму.
- Помилка тимчасової залежності: відбувається налаштована повторна спроба, і кінцевий результат спостерігається.
- Постійна помилка залежностей: повторні спроби не використовуються неправильно, щоб приховати детерміновану помилку.
- Дубльований запит: рівно один захищений побічний ефект у послідовних повторах.
- Одночасні дублікати запитів: атомний захист запобігає гонці.
- Помилка дочірнього робочого процесу: поведінка батьків відповідає фактичній конфігурації.
- Автоматична помилка виконання: Error Trigger отримує очікуваний безпечний контекст.
- Помилка сповіщення: початкова помилка залишається видимою навіть якщо доставка сповіщень не вдається.
- Секретне сканування: жодних облікових даних чи конфіденційних даних корисного навантаження не з'являються в опублікованих артефактах.
Для кожного сценарію зафіксуйте клас введення, очікувані вузли, заборонені вузли, фінальний статус і розташування доказів.
11. Чек-лист для випуску
- Підтвердіть URL на виробництво Webhook та договір автентифікації.
- Проведіть випадки валідації до будь-яких побічних ефектів.
- Тестуйте кожен інтерфейс підробочого процесу окремо та через його батьківську систему.
- Доведіть повторну безпеку за допомогою ідемпотентної або захищеної операції.
- Виконуйте послідовні та одночасні дублікатні тести.
- Запускайте робочий процес помилки через автоматичне, не виробниче виконання.
- Перевіряйте редагування у виконаннях, журналах, сповіщеннях, скріншотах та експортах.
- Підтвердіть облікові дані та обробку ключів шифрування.
- Збережіть докази контролю якості та інструкції з відкату.
- Повторюйте високоризикові справи після кожної зміни вузла, облікових даних або контракту.
Висновок
Найнадійніші робочі процеси n8n — це не монолітні полотна з однією універсальною гілкою помилок. Вони мають чіткі межі: автентифікація на тригері, валідація до побічних ефектів, модульні підробочі процеси, обмежене відновлення для справді тимчасових збоїв, стійкий захист від дублювання та повторно використовуваний робочий процес помилок при автоматичному виконанні.
Ця структура дає QA спостережувані контракти. Стає можливим довести, що працювало, що ні, що було повторно випробувано, що відхилено і чи залишилася помилка безпечною. Стійкість — це не один вузол; це архітектура плюс повторювані докази.
Залишити коментар
Поділіться думкою про статтю. Реєстрація не потрібна.
Коментарі
Завантаження коментарів…