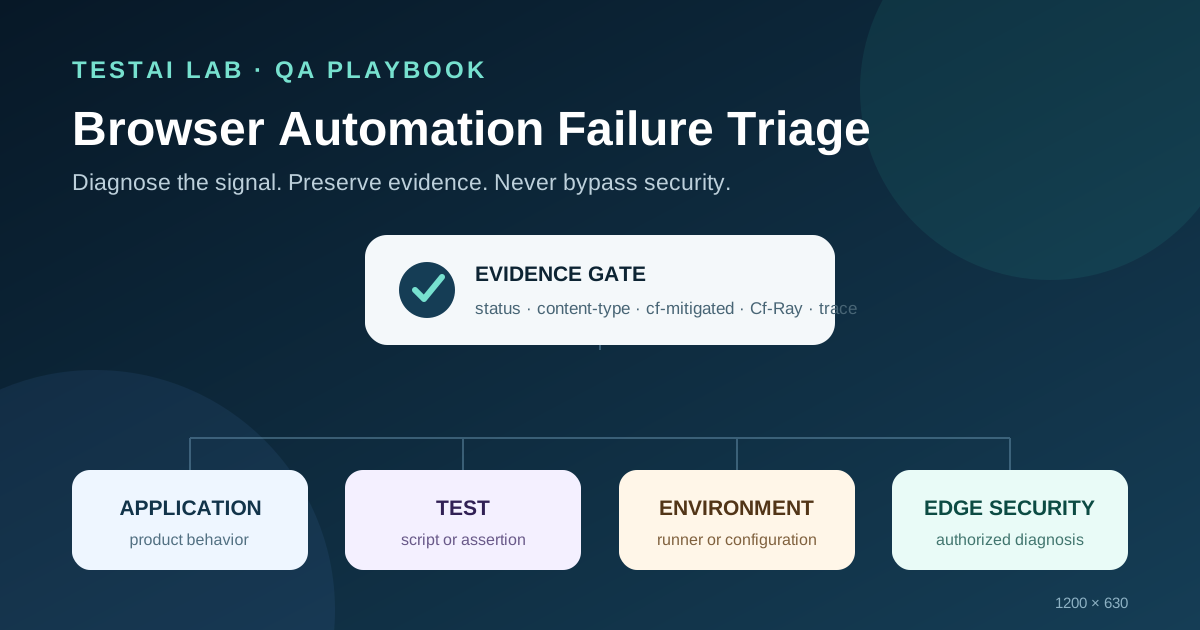
Браузерний тест відкриває сторінку й отримує HTML замість очікуваного стану застосунку. Код стану — 200, на знімку екрана показано сторінку перевірки, а тест повідомляє про відсутній елемент. Що це: регресія продукту, дефект тесту, розбіжність середовища чи рішення засобу захисту на мережевій межі?
Для QA-команд правильна реакція полягає не в тому, щоб змусити автоматизацію «поводитися як людина». Потрібно класифікувати помилку, зберегти докази та співпрацювати з відповідальними за застосунок і безпеку. Цей посібник призначено для авторизованого тестування систем, що належать вашій команді або на перевірку яких вона має явний дозвіл. У ньому не описано способів обходу CAPTCHA, перевірок, обмежень частоти запитів, правил Web Application Firewall, розпізнавання цифрових відбитків або інших засобів контролю доступу.
Почніть із чотирьох можливих причин
Перш ніж вирішувати, що саме виправляти, розподіліть проблему за однією з чотирьох категорій.
- Регресія застосунку. Запитаний вміст застосунку було доставлено, але його поведінка або контракт змінилися. Наприклад, може бути відсутній компонент, API може повертати неправильне поле або застосунок може відповідати серверною помилкою.
- Дефект тесту. Сценарій використовує застарілий селектор, некоректні тестові дані, неправильний маршрут або хибне очікування. Успішна ручна перевірка в тому самому контрольованому середовищі може допомогти виявити цю відмінність.
- Розбіжність середовища. Середовище виконання звертається до неправильного хоста, використовує застарілий образ браузера, не має потрібного сертифіката або відрізняється від затвердженої конфігурації CI.
- Захисний захід на мережевій межі. Зворотний проксі-сервер або система керування бот-трафіком повертає сторінку перевірки замість відповіді застосунку.
Самого коду стану недостатньо для вибору категорії. У документації Cloudflare зазначено, що сторінки перевірки можуть повертати HTML із кодом стану 200. Для перевірок, керованих Cloudflare, надійним сигналом у відповіді є заголовок cf-mitigated: challenge, а тип вмісту — text/html.
Зберіть докази перед повторною спробою
Негайна повторна спроба може замінити початкові докази й ускладнити діагностику. Спочатку збережіть невеликий пакет доказів без чутливих даних:
- позначку часу в UTC, HTTP-метод, ім’я хоста та шлях;
- код стану й тип вмісту відповіді;
- заголовки відповіді
cf-mitigatedіCf-Ray, якщо вони наявні; - заголовок сторінки, знімок екрана та короткий опис DOM без чутливих даних;
- помилки консолі браузера;
- мережеву трасу або HAR із вилученими чутливими даними;
- трасу Playwright, якщо використовується Playwright;
- ідентифікатор середовища виконання, версію браузера, редакцію тестів і версію конфігурації середовища.
Вважайте файли HAR і траси чутливими артефактами. У рекомендаціях Cloudflare з усунення несправностей зазначено, що дані HAR можуть містити файли cookie, заголовки авторизації, параметри запиту та іншу приватну інформацію. Вилучайте чутливі дані перед передаванням, обмежуйте доступ і встановлюйте строк зберігання.
Значення Cf-Ray корисне для зіставлення помилки в браузері із журналами Cloudflare, але саме по собі не доводить, що відбулася перевірка. Використовуйте його як ідентифікатор для кореляції, а не як правило класифікації.
Безпечний допоміжний засіб Playwright для збирання доказів
Наведений нижче допоміжний засіб виявляє задокументований сигнал Cloudflare і повертає невеликий об’єкт із доказами. Він не змінює заголовків, не проходить перевірку та не приховує автоматизацію.
import type { Response } from '@playwright/test';

export function inspectResponse(response: Response) {
  const headers = response.headers();
  const mitigation = headers['cf-mitigated'] ?? null;
  const contentType = headers['content-type'] ?? '';
  const rayId = headers['cf-ray'] ?? null;

  return {
    status: response.status(),
    contentType,
    mitigation,
    rayId,
    isCloudflareChallenge:
      mitigation === 'challenge' && contentType.includes('text/html'),
  };
}
Тест може прикріпити цей об’єкт до звіту та зупинитися з чітким діагностичним повідомленням:
const response = await page.goto(targetUrl);
if (!response) throw new Error('Navigation produced no HTTP response');

const evidence = inspectResponse(response);
test.info().attach('edge-evidence.json', {
  body: JSON.stringify(evidence, null, 2),
  contentType: 'application/json',
});

expect(
  evidence.isCloudflareChallenge,
  'The edge layer returned a Cloudflare Challenge Page'
).toBe(false);
Цей допоміжний засіб не визначає, чи кожна помилка, не пов’язана з перевіркою, є проблемою застосунку, тесту або середовища. Для цього потрібен контекст: очікуваний контракт, затверджена конфігурація середовища, журнали застосунку та порівняння з відомим успішним запуском.
Практична послідовність тріажу
Дотримуйтеся однакової послідовності для кожної помилки.
- Перевірте цільову систему. Перевірте ім’я хоста, маршрут, середовище, редакцію тестів, образ середовища виконання та версію браузера.
- Перевірте відповідь. Зафіксуйте код стану, тип вмісту,
cf-mitigatedіCf-Ray. - Перевірте доставлений вміст. Визначте, чи це застосунок, помилка проксі-сервера або сторінка перевірки.
- Порівняйте з відомим успішним запуском. Використовуйте те саме авторизоване середовище й ту саму конфігурацію. Не надсилайте повторні запити до робочого середовища без потреби.
- Зіставте журнали застосунку та мережевого захисту. Відповідальний за застосунок може використати позначку часу й Ray ID, щоб знайти відповідну подію.
- Визначте категорію. Передайте проблему відповідальним за продукт, автоматизацію тестування, платформу або безпеку.
- Усуньте проблему й виконайте один повторний запуск. Збережіть пакети доказів як для невдалого, так і для успішного запуску.
Засіб перегляду трас Playwright допомагає пов’язати дії, знімки DOM, повідомлення консолі та мережеву активність. Мережеві засоби Playwright дають змогу спостерігати за запитами й відповідями, не перетворюючи тест на механізм обходу засобів безпеки.
Створіть придатне для автоматизації тестове середовище
Офіційні рекомендації Selenium щодо тестування не радять автоматизувати проходження CAPTCHA. Стійке рішення — контрольований власником шлях для тестування, а не сценарій, що проходить CAPTCHA.
Для окремого проміжного тестового середовища власник сайту може застосувати вузько обмежене правило Cloudflare Skip або інший затверджений список дозволених джерел. Cloudflare розміщує правила Skip перед правилами Block або Challenge, тому порядок правил має значення. Застосовуйте такі засоби контролю обережно:
- обмежте правило хостом тестового середовища та ідентифікатором авторизованого середовища виконання;
- дотримуйтеся принципу найменших привілеїв і встановіть дату завершення дії;
- не використовуйте в URL секрети, придатні для повторного застосування;
- реєструйте зміни правил у журналі та перевіряйте їхні спрацювання;
- перевіряйте захист робочого середовища від ботів окремо;
- вилучіть виняток, коли він більше не потрібен.
Виняток для тестового середовища доводить, що застосунок можна перевіряти відповідно до затвердженої тестової політики. Він не доводить ефективність захисту робочого середовища від ботів. Перевірка безпеки потребує окремо визначених обсягу, дозволів, критеріїв успішності та доказів.
Негативні тести без обходу засобів контролю
Корисні негативні перевірки можна виконувати в середовищі, контрольованому власником:
- поверніть підготовлену відповідь із
cf-mitigated: challengeі переконайтеся, що допоміжний засіб класифікує її як перевірку на мережевій межі; - поверніть звичайний HTML без цього заголовка й переконайтеся, що відповідь не буде помилково класифіковано;
- поверніть помилки JSON і переконайтеся, що тест записує їх для аналізу застосунку або контракту;
- вилучіть обов’язкову конфігурацію середовища й переконайтеся, що запуск завершується помилкою з діагностичним повідомленням, характерним для середовища;
- переконайтеся, що вкладення з доказами не містять файлів cookie, токенів, тіл запитів або персональних даних.
Заглушки перевіряють логіку класифікації. Вони не перевіряють справжню конфігурацію захисту робочого середовища на мережевій межі.
Контрольний список для рецензента
Перед об’єднанням браузерного тесту, що взаємодіє із захищеним ресурсом, перевірте:
- Чи розрізняє тест помилки застосунку, тесту, середовища та захисту на мережевій межі?
- Чи використовує він задокументований сигнал
cf-mitigated: challenge, а не припущення на основі тексту сторінки? - Чи вилучено чутливі дані з трас і файлів HAR та чи обмежено доступ до них?
- Чи кожен виняток контролюється власником, має вузьку область дії, обмежений строк і журнал аудиту?
- Чи не намагається тест проходити перевірки, маніпулювати цифровими відбитками, підміняти заголовки або багаторазово надсилати запити?
- Чи може інженер відтворити класифікацію на основі збережених доказів?
Висновок
Захист від ботів не повинен перетворювати кожну помилку браузерного тесту на нечіткий дефект «елемент не знайдено». Надійний QA-процес зберігає докази, розпізнає задокументовані сигнали на мережевій межі, розділяє чотири категорії першопричин і передає проблему належному відповідальному. Мета полягає у спостережуваності та безпечній діагностиці, а не в обході засобів безпеки.
Залишити коментар
Поділіться думкою про статтю. Реєстрація не потрібна.
Коментарі
Завантаження коментарів…