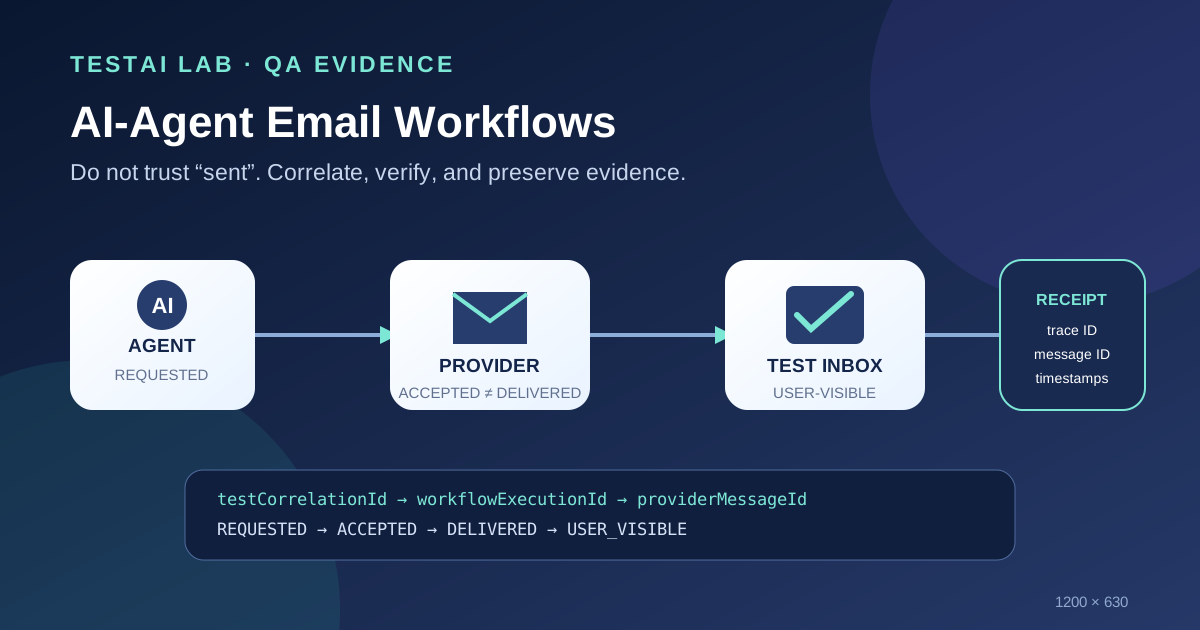
Практичний QA-посібник із перетворення згенерованого ШІ повідомлення «лист надіслано» на тестовий артефакт, придатний для аудиту й безпечний з погляду приватності.
1. Чому повідомлення агента про успіх не є оракулом
ШІ-агенти, які керують надсиланням електронної пошти, наприклад розмовний помічник, що викликає API поштового сервісу, зазвичай повертають коротку відповідь про успіх:
{ "status": "sent", "messageId": "abc‑123" }З погляду тестування ця відповідь є внутрішнім результатом агента:
| Аспект | Дані, доступні лише від агента |
|---|---|
| Джерело істини | Власний шлях виконання коду агента. |
| Видимість | Немає гарантії, що кінцевий постачальник прийняв запит або що повідомлення справді надійшло до поштової скриньки. |
| Сценарії відмови | Мережеві збої, обмеження частоти запитів постачальником, некоректна адреса одержувача або подальше відхилення доставки можуть залишитися непоміченими, якщо агент приховає помилку. |
Навіть якщо відповідь формується після підтвердження API, зазвичай вона доводить лише те, про що йдеться в цьому підтвердженні: часто це прийняття до обробки, а не остаточна доставка чи поява листа в поштовій скриньці. Тому без незалежних доказів таку відповідь не можна вважати підтвердженням доставки. Надійна QA-стратегія потребує незалежної квитанції, яку можна зіставити із запитом агента та перевірити за даними постачальника послуг електронної пошти (ESP) або контрольованої тестової скриньки.
2. Квитанція з доказами — структурований тестовий артефакт
Квитанція — це компактний незмінний запис, який поєднує всі дані, потрібні тестувальнику, щоб підтвердити очікувану поведінку конкретного виконання робочого процесу без розкриття персональних даних. Рекомендовані поля:
| Поле | Призначення | Приклад |
|---|---|---|
| testCorrelationId | Унікальний ідентифікатор, створений тестовим фреймворком для зіставлення журналів, трасувань і даних постачальника. | qa‑run‑20231012‑001 |
| workflowExecutionId | Ідентифікатор, наданий рушієм робочого процесу. | n8n‑exec‑5f3c9a |
| providerMessageId | Ідентифікатор, який призначає ESP і повертає після прийняття повідомлення. | SG.1a2b3c4d5e |
| redactedRecipient | Адреса одержувача із замаскованою локальною частиною для захисту приватності. | j***@example.com |
| templateVersion | Версія або хеш використаного шаблону листа. | v2.1‑hash‑d4e5f6 |
| requestTimestamp | Час, коли агент надіслав запит на відправлення, у форматі ISO 8601. | 2023‑10‑12T14:23:07Z |
| providerAcceptedTimestamp | Час, коли ESP підтвердив прийняття. | 2023‑10‑12T14:23:08Z |
| deliveryTimestamp | Час, коли ESP повідомив про остаточну доставку або відхилення. У негативних сценаріях може бути відсутнім. | 2023‑10‑12T14:23:15Z |
| outcome | Перелічуваний результат: REQUESTED, ACCEPTED, DELIVERED, BOUNCED, RETRY, FAILED, DUPLICATE_IGNORED. | DELIVERED |
Квитанцію можна створювати як JSON-файл, зберігати в репозиторії тестових артефактів або додавати до метаданих завдання CI. Мінімальний склад квитанції та маскування даних одержувача зменшують ризик розкриття, але вимоги до приватності й строків зберігання все одно залежать від організації, юрисдикції та класифікації даних.
3. Стратегії незалежної перевірки
3.1 Запит до постачальника послуг електронної пошти
Більшість ESP надають API для отримання стану повідомлення за його providerMessageId. Тестовий фреймворк має:
- Опитувати постачальника через налаштовувані інтервали очікування, наприклад через 5, 15 і 30 секунд.
- Зіставляти коди стану постачальника зі значеннями переліку
outcomeу квитанції. - Завершувати тест невдало, якщо остаточний стан відрізняється від очікуваного результату.
Спани OpenTelemetry можуть містити атрибути для зіставлення операцій між сервісами. Команда може записувати ідентифікатор повідомлення постачальника як ретельно перевірений власний атрибут за умови, що він не містить чутливого вмісту повідомлення та відповідає правилам керування телеметрією в організації.
3.2 Контрольована тестова поштова скринька
Створіть окрему поштову скриньку, наприклад qa‑test@example.com, яка належить команді тестування. За допомогою IMAP, POP або спеціального API поштової скриньки від постачальника тест може:
- Знайти повідомлення за тестовим значенням кореляції, записаним в окремому заголовку або інших контрольованих метаданих. Не припускайте, що ідентифікатор із API постачальника збігається із заголовком
Message-IDза RFC; якщо постачальник надає обидва значення, зберігайте їх окремо. - Перевірити, що тема та версія шаблону відповідають очікуванням, не розкриваючи повний текст листа.
- Підтвердити, що докази з поштової скриньки та часова шкала постачальника узгоджуються в межах явно визначеного допустимого відхилення.
Оскільки поштова скринька перебуває під контролем команди тестування, вона надає видиме користувачеві підтвердження того, що лист надійшов до справжньої поштової скриньки.
3.3 Негативні сценарії та повторні спроби
| Сценарій | Налаштування тесту | Очікуване значення outcome у квитанції |
|---|---|---|
| Некоректний формат адреси одержувача | Використати bad‑email@@example..com | FAILED під час валідації запиту; providerMessageId відсутній. |
| Обмеження частоти запитів постачальником (429) | Імітувати обмеження за допомогою заглушки або тестового середовища постачальника | RETRY з експоненційним збільшенням інтервалу між спробами; остаточний результат — ACCEPTED або FAILED. |
| Остаточне відхилення доставки | Надіслати на адресу nonexistent@invalid.tld | BOUNCED після того, як постачальник повідомить про остаточну помилку доставки. |
| Запобігання дублюванню | Двічі надіслати той самий testCorrelationId | Друге виконання має бути ідемпотентним; у квитанції зазначено DUPLICATE_IGNORED. |
Ці сценарії потрібно оформити як окремі тестові випадки, кожен із власною квитанцією.
4. Ідемпотентність і захист від дублювання
ШІ-агенти часто отримують той самий запит кілька разів, наприклад через повторні мережеві спроби. Щоб уникнути дублювання листів:
- Ключ дедуплікації — використовуйте
testCorrelationIdяк детермінований ключ, що зберігається в надійному постійному кеші, наприклад Redis або Azure Table. - Перевірка перед надсиланням — агент перевіряє кеш; якщо запис уже існує, він повертає наявний
providerMessageIdбез повторного надсилання. - Відображення у квитанції — якщо запис знайдено в кеші, значення
outcomeу квитанції має бутиDUPLICATE_IGNORED.
Для перевірки цієї поведінки потрібні два послідовні запуски з однаковим ідентифікатором кореляції та підтвердження того, що в журналах постачальника з’явився лише один providerMessageId.
5. Журналювання з урахуванням приватності
Під час журналювання робочого процесу дотримуйтеся таких рекомендацій:
- Маскуйте локальну частину адрес електронної пошти, наприклад
j***@example.com. - Записуйте лише потрібні для тестування ідентифікатори, наприклад ідентифікатор кореляції та ідентифікатор повідомлення постачальника, а також відповідні переходи між станами. Спочатку переконайтеся, що постачальник або ваша організація не вважають ці ідентифікатори чутливими.
- Використовуйте структуровані журнали у форматі JSON, щоб конвеєри CI могли розбирати поля й перевіряти їхні значення.
Атрибути трасування OpenTelemetry можуть містити затверджені значення кореляції. Маскування, списки дозволених атрибутів, контроль доступу та правила зберігання все одно необхідні, оскільки через необережно налаштовані конвеєри телеметрії дані можуть бути розкриті.
6. Шлюзи якості в CI
Додайте перевірку квитанції до конвеєра CI:
| Шлюз | Перевірка | Умова невдалого результату |
|---|---|---|
| Кореляція трасування | Переконатися, що існує спан із testCorrelationId, який також містить providerMessageId. | Спан відсутній або ідентифікатори не збігаються. |
| Прийняття постачальником | Переконатися, що поле providerAcceptedTimestamp наявне. | Підтвердження прийняття не надійшло протягом установленого часу очікування. |
| Перевірка доставки | Якщо тестовий випадок передбачає справжню поштову скриньку, переконатися, що вона містить відповідне повідомлення. | Пошук у скриньці не повернув повідомлення. |
| Узгодженість результату | Порівняти значення outcome у квитанції з очікуваним значенням переліку в тесті. | Значення не збігаються. |
| Ідемпотентність | Для повторних запусків переконатися, що створено лише один providerMessageId. | Створено два різні ідентифікатори. |
Ці шлюзи можна реалізувати як контрактні тести, наприклад за допомогою Pact або власної JSON-схеми, які автоматично виконуються для кожного запиту на злиття.
7. Модель станів: від запиту до видимості для користувача
Чітка діаграма станів допомагає розробникам і тестувальникам визначити, що саме можна перевірити на кожному етапі.
REQUESTED  →  ACCEPTED_BY_PROVIDER  →  DELIVERED  →  USER_VISIBLE
   │                │                     │               │
   ▼                ▼                     ▼               ▼
validation provider ACK ESP status inbox receipt- REQUESTED — агент сформував корисне навантаження й виконав виклик API.
- ACCEPTED_BY_PROVIDER — ESP повернув
messageId; у квитанції записаноproviderAcceptedTimestamp. - DELIVERED — ESP повідомив про успішну доставку; остаточне відхилення доставки фіксується окремо як
BOUNCED. - USER_VISIBLE — лист з’явився в поштовій скриньці одержувача; це можна спостерігати лише через контрольовану скриньку.
Необхідний стан успіху має визначатися критеріями приймання. Тест, який гарантує доставку, не повинен завершуватися успішно в стані ACCEPTED_BY_PROVIDER; тест, обмежений перевіркою прийняття постачальником, може завершитися на цьому стані, а тест видимості для користувача має також перевірити контрольовану поштову скриньку.
8. Контрольний список доказів на основі властивостей і контрактів
Нижче наведено стислий контрольний список, який можна реалізувати як JSON-схему або набір перевірок у тестовому фреймворку.
{
  "testCorrelationId": "string",
  "workflowExecutionId": "string",
  "providerMessageId": "string?",
  "redactedRecipient": "string",
  "templateVersion": "string",
  "requestTimestamp": "date-time",
  "providerAcceptedTimestamp": "date-time?",
  "deliveryTimestamp": "date-time?",
  "outcome": "enum[REQUESTED, ACCEPTED, DELIVERED, BOUNCED, RETRY, FAILED, DUPLICATE_IGNORED]"
}
Обов’язкові перевірки:
requestTimestamp≤providerAcceptedTimestamp≤deliveryTimestamp, якщо відповідні поля наявні.- Якщо значення
outcomeдорівнюєDELIVERED, полеdeliveryTimestampмає бути наявним, а поштова скринька повинна містити відповідне повідомлення. - Поле
providerMessageIdє обов’язковим для будь-якого результату, крімFAILEDпід час валідації запиту. - Значення
redactedRecipientмає відповідати шаблону^[a-z]\*{2,}@.+$. - Для ідемпотентних запусків друга квитанція з тим самим
testCorrelationIdповинна міститиoutcome = DUPLICATE_IGNOREDі не повинна містити новогоproviderMessageId.
9. Де допомагає автоматизація
| Область | Заощаджені ручні зусилля | Типова автоматизація |
|---|---|---|
| Додавання ідентифікатора кореляції | Створення унікальних ідентифікаторів для кожного тесту | Тестовий фреймворк автоматично створює UUID. |
| Опитування стану в постачальника | Повторні виклики API та обчислення інтервалів | Повторно використовувана бібліотека, яка абстрагує інтервали між спробами та зіставляє коди ESP зі значеннями outcome. |
| Перевірка поштової скриньки | Відкриття поштових клієнтів і пошук повідомлень | Клієнтський сценарій IMAP або REST, що виконує пошук за заголовком Message‑ID. |
| Створення та зберігання квитанцій | Копіювання фрагментів JSON вручну | Крок CI, який записує JSON-квитанцію до сховища артефактів. |
| Оцінювання шлюзу CI | Ручний перегляд журналів | Етап конвеєра, який перевіряє квитанцію за схемою та завершується невдало в разі невідповідності. |
Автоматизація не повинна замінювати людське судження щодо граничних випадків, наприклад тлумачення тимчасового відхилення доставки, яке потребує ескалації на рівні бізнесу. Натомість вона забезпечує швидкий і повторюваний зворотний зв’язок, залишаючи остаточне рішення за QA-інженером.
10. Висновок
Тестування поштових робочих процесів ШІ-агентів потребує доказів, ширших за власний прапорець агента «надіслано». Створюючи структуровану квитанцію, зіставляючи її з трасуваннями OpenTelemetry та незалежно підтверджуючи прийняття постачальником і фактичну доставку до поштової скриньки, команди отримують безпечний з погляду приватності та придатний для аудиту артефакт, який можна перевіряти за допомогою шлюзів якості CI. Наведені контрольний список і модель станів дають QA-інженерам конкретний контракт для перевірки, а автоматизація виконує повторювані технічні операції. У результаті набір тестів надійно розрізняє твердження «агент вважає, що надіслав лист» і факт «лист справді надійшов», зменшуючи хибну впевненість і підтримуючи надійну комунікацію на основі ШІ промислового рівня.
Запитання для перевірки
- Чому успішна відповідь ШІ-агента є недостатнім єдиним доказом доставки електронного листа?
- Перелічіть обов’язкові поля квитанції з доказами та поясніть роль
providerMessageId. - Як можна використати контрольовану тестову поштову скриньку для перевірки стану USER_VISIBLE?
- Які кроки має виконати конвеєр CI, щоб перевірити дотримання контракту квитанції, перш ніж позначити збірку як успішну?
- Опишіть тестовий сценарій, який перевіряє ідемпотентну обробку повторних запитів на надсилання листа.
Джерела
- Основні поняття трасування OpenTelemetry – https://opentelemetry.io/docs/concepts/signals/traces/
- RFC 5322: формат інтернет-повідомлень – https://rfc-editor.org/rfc/rfc5322
- RFC 3464: сповіщення про стан доставки – https://rfc-editor.org/rfc/rfc3464
- Документація n8n щодо даних виконання – https://docs.n8n.io/workflows/executions/
- Microsoft Learn: моніторинг Azure Logic Apps – https://learn.microsoft.com/en-us/azure/logic-apps/monitor-workflows-collect-diagnostic-data
Усі наведені джерела є офіційними. Стани доставки та ідентифікатори, специфічні для постачальника, все одно потрібно звіряти з документацією поштового сервісу, який використовує система, що тестується.
Залишити коментар
Поділіться думкою про статтю. Реєстрація не потрібна.
Коментарі
Завантаження коментарів…