Практическое руководство для n8n Community Edition
1. Почему подход, основанный на рисках, имеет значение
Когда изменение кода попадает в репозиторий, команда QA должна определить сколько тестирования требуется до публикации изменения. Детерминированный, ориентированный на риск конвейер позволяет команде:
- Приоритизируй высокоэффективные изменения с помощью регрессионных комплексов.
- Экономить время на низкорисковых изменениях, проводя только дымовые тесты.
- Предоставить неизменные доказательства (журналы, оценки, решения), которые можно будет проверить позже.
Визуальный движок рабочего процесса n8n позволяет кодировать эту логику принятия решений без создания собственного сервиса оркестрации. Следующие разделы посвящены полной многоразовой архитектуре, которая полностью работает в рамках n8n Community Edition (CE).
2. Обзор архитектуры
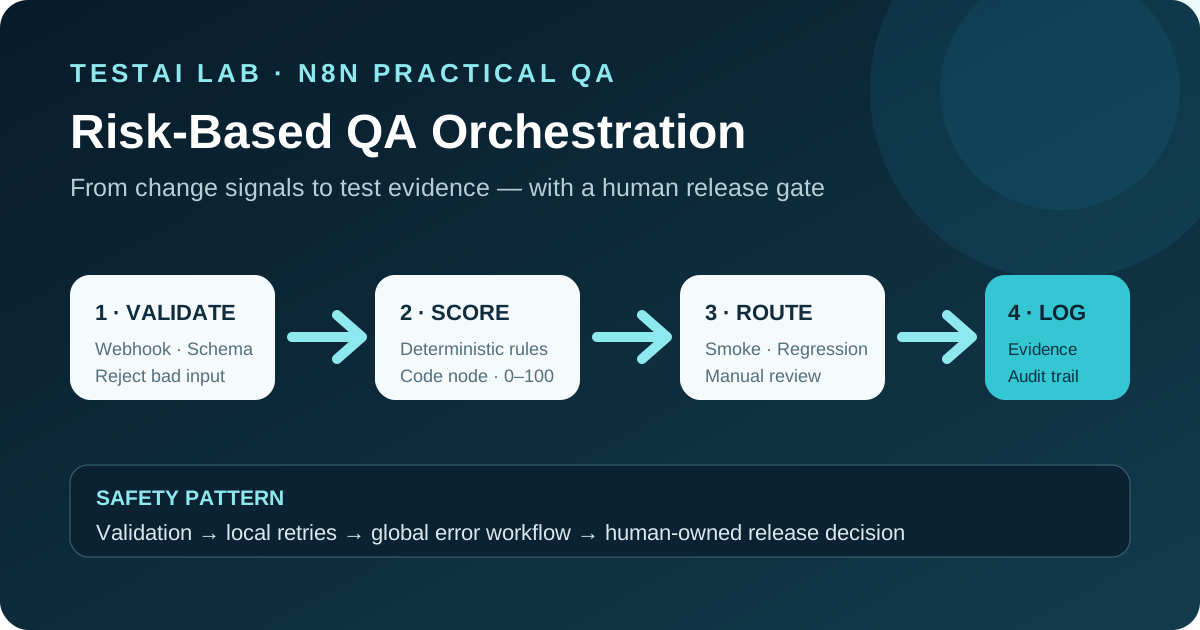
[Валидация] → [Оценка риска] → [Выбор тестового маршрута]
      │                │                │
      ▼                ▼                ▼
[Локальная обработка ошибок] → [Глобальный процесс ошибок] → [Журнал доказательств]
Каждый блок реализуется как подпроцессий процесс (вызываемый из основного конвейера через узел Execute Sub-workflow). Дизайн делает основной поток читаемым, поощряет повторное использование и изолирует обработку ошибок.
| Блок | Ответственность | Типичные узлы n8n |
|---|---|---|
| Подтверждение | Нормализуйте входящие изменения в метаданных, отклоняйте искажённые полезные нагрузки. | HTTP-триггер → Настройка полей → Условие IF |
| Риск-скоринг | Получите детерминированную числовую оценку на основе нормализованных данных. | Узел Code (JavaScript) |
| Выбор тестового маршрута | Оценка карты варьируется до глубины теста (дым, регрессия, ручной обзор). | Условие IF → Execute Sub-workflow (smoke, регрессия, ручная проверка) |
| Локальная обработка ошибок | Повторяйте только временные сбои; поверхностные постоянные ошибки для глобального обработчика. | Триггер ошибки → настройки повторной попытки на узлах |
| Глобальный рабочий процесс ошибок | Централизованное уведомление, создание тикетов и распространение корреляционных идентификаторов. | Execute Sub-workflow (обработчик ошибок) |
| Журнал доказательств | Сохраняйте оценку, выбранный маршрут, временные метки и идентификатор корреляции для аудита. | узел Data Table или Postgres |
Все подпроцессие процессы имеют корреляционный идентификатор, который проходит по конвейеру, что делает прослеживание изменения от входа до окончательного доказательства очень простым.
3. Подпроцесс 1 – Нормированный прием изменений
3.1 Форма триггера и входных данных
- Узел: HTTP-триггер (слушает на /change)
- Ожидаемая полезная нагрузка (JSON):
{
  "commitId": "a1b2c3d",
  "author": "alice@example.com",
  "changedFiles": ["src/api/user.js", "tests/unit/user.test.js"],
  "labels": ["backend", "critical"]
}
3.2 Шаги валидации
- Set узел создаёт плоскую структуру (
commitId,fileCount,hasCriticalLabel). - IF узел проверяет обязательные поля (
commitIdиchangedFiles). Если отсутствует, рабочий процесс выдает ошибку, которая фиксируется блоком Локальная обработка ошибок.
Вся логика валидации работает в повторно используемом подпроцессем процессе под названием «Приём изменений — нормализация». Её можно вызвать из любого конвейера, требующего изменения метаданных (например, ночной монитор сборки).
4. Подпроцесс 2 – Детерминированная оценка риска
4.1 Философия оценки
Оценка должна быть детерминированной (тот же вход → тот же выход) и свободной от внешних учетных данных. Простая модель на основе правил хорошо работает для большинства команд:
| Правило | Вклад |
|---|---|
fileCount > 20 | +30 |
hasCriticalLabel | +40 |
author в списке доверенных | –20 |
changedFiles содержат какие-либо *.sql | +20 |
Итог ограничен 100 и интерпретируется позже.
4.2 Узел функции JavaScript (проверенный синтаксис)
// Input: items[0].json = { fileCount, hasCriticalLabel, author, changedFiles }
// Output: items[0].json.riskScore (0‑100)

const trusted = ['ci-bot', 'release-bot']; // static list, no учётные данные

const { fileCount, hasCriticalLabel, author, changedFiles } = items[0].json;

let score = 0;

if (fileCount > 20) score += 30;
if (hasCriticalLabel) score += 40;
if (trusted.includes(author)) score -= 20;
if (changedFiles.some(f => f.endsWith('.sql'))) score += 20;

// Clamp to 0‑100
score = Math.max(0, Math.min(100, score));

items[0].json.riskScore = score;
return items;
Нет внешних сервисов, нет персональных данных, логика полностью воспроизводима. Узел принадлежит подпроцессему процессу «Оценка риска — детерминированная».
5. Подпроцесс 3 – Выбор маршрута тестирования
5.1 Сопоставление баллов с глубиной теста
| Диапазон очков | Маршрут |
|---|---|
| 0‑30 | Только дым |
| 31‑70 | Полная регрессия |
| 71‑100 | Ручной обзор (человеческие ворота) |
5.2 Реализация
- IF узел высчитывает
riskScore. - Каждая ветка вызывает узел Execute Sub-workflow, который запускает соответствующий набор тестов:
Smoke — лёгкие тесты состояния API. Регрессия — полная коллекция тестов интеграции. Ручной обзор — отправляет сообщение в Slack с кнопкой Одобрить/Отклонить* (без решения ИИ).
Все три тестовых набора сами по себе являются подпроцессими процессами («Smoke-проверки», «Регрессионный набор», «Шлюз ручной проверки»). Они принимают одинаковый идентификатор корреляции и меняют метаданные, гарантируя согласованность доказательств.
6. Подпроцесс 4 – Локальная обработка ошибок
n8n CE позволяет настраивать повторные попытки для каждого узла. Рекомендуемый шаблон:
- Временные сбои (например, сетевые тайм-ауты) → установить Retry на
3попытки с экспоненциальным отключением. - Постоянные сбои (ошибки валидации, отсутствующие файлы) → позволяет узлу бросать; пузыри ошибки переходят в Глобальный рабочий процесс ошибок.
Настройте Error Workflow на странице Настройки рабочего процесса (см. официальную документацию по Обработка ошибок в n8n). Локальный блок ошибки также записывает короткую запись в журнал доказательств, отмечая неудачный шаг.
7. Подпроцесс 5 – Глобальный рабочий процесс ошибок
Один многоразовый обработчик ошибок поддерживает согласованность уведомлений:
- Set узел извлекает идентификатор корреляции и сообщение об ошибке.
- HTTP-запрос узелы отправляются на конечную точку мониторинга (например, вебхук Teams).
- Создать проблему узел (GitHub) открывает тикет с полезной нагрузкой для отслеживаемости.
Поскольку рабочий процесс ошибки работает **вне основного конвейера, он никогда не мешает оценке риска или выполнению теста. Идентификатор корреляции гарантирует, что инцидент можно будет связать с исходным изменением.
8. Подпроцесс 6 – Журнал доказательств
Проверяемые доказательства нужны для аудита и разбора инцидентов. Небольшие объёмы структурированных данных можно хранить прямо в n8n через узел Data Table (официальная документация). Для длительного хранения или больших объёмов лучше использовать внешнюю базу данных, например Postgres.
Поля сохраняются:
| Колонка | Описание |
|---|---|
correlation_id | UUID генерируется при поступлении |
commit_id | Оригинальный коммит SHA |
risk_score | Числовой балл из узла Code |
test_route | smoke, regression или manual |
status | passed, failed, error |
timestamp | Время выполнения ISO-8601 |
Подрабочий процесс «Журнал доказательств» получает окончательный статус из тестового маршрута, записывает строку и возвращает сводку вызывающему. Поскольку журнал записывается после завершения тестового пакета, он отражает истинный результат изменения.
9. Перекрёстные вопросы
9.1 Идемпотентность и защита дубликатов
- Используйте узел Edit Fields (Set), чтобы скопировать неизменяемый
commitIdвcorrelation_id. Случайный UUID создавайте только один раз, если стабильного идентификатора источника нет. - Перед запуском тестового маршрута узел IF запрашивает журнал доказательств для существующей записи с той же
commitId. Если он найден, рабочий процесс может пропустить выполнение и вернуть предыдущий результат.
9.2 Безопасное обращение с учетными данными
Все учётные данные (токен GitHub, URL вебхуков) хранятся в защищённом хранилище n8n и никогда не записываются в код. Интерфейс n8n шифрует значения при хранении, а рабочий процесс ссылается на них по имени (например, GitHub API). Это соответствует официальным рекомендациям по безопасности учетных данных.
9.3 Идентификаторы корреляции
Узел Edit Fields (Set) создаёт correlationId один раз при приёме данных — предпочтительно из неизменяемого commitId. Каждый подпроцесс принимает и возвращает это значение без изменений, поэтому логи, ошибки и внешние вызовы можно надёжно связать.
9.4 Структурированные входные/выходные данные
Все подпроцессие процессы принимают один JSON-объект с чётко определёнными ключами (commitId, riskScore и т.д.). Использование узла Merge с Mode: Append гарантирует добавление дополнительных полей (например, тестовых артефактов) без нарушения ожиданий по текущей линии.
9.5 Гейты выпуска, управляемые человеком
Ветка Ручная проверка заканчивается узлом Slack (или Microsoft Teams) сообщение, который включает кнопки Одобрить и Отклонить. Нажатие кнопки запускает отдельный рабочий процесс Webhook, который записывает решение в журнал доказательств и, если одобрено, переходит к финальному подпроцессу развёртывание. Ни один узел ИИ не имеет права принимать окончательное решение о выпуске; человеческое взаимодействие является авторитетным порталом.
10. Где автоматизация помогает
| Область | Преимущества автоматизации | Функция N8N |
|---|---|---|
| Приём изменений | Постоянная валидация, мгновенная обратная связь разработчикам. | HTTP триггер + set + IF |
| Оценка риска | Быстрые, повторяемые вычисления без ручных таблиц. | Узел Code (детерминированный JS) |
| Тестовая оркестровка | Выбор соответствующего пакета в один клик, без ручного редактирования сценария. | Execute Sub-workflow + IF |
| Агрегация ошибок | Централизованные оповещения и создание тикетов снижают уровень шума. | Глобальный рабочий процесс с ошибками (HTTP-запрос, проблема с созданием) |
| Сбор доказательств | Неизменный аудит сохраняется автоматически. | узел Data Table (или Postgres) |
| Человеческие ворота | Гарантирует, что человек подписывает разрешение на выпущенные заявления с высоким риском. | Slack Message с интерактивными кнопками |
Автоматизация устраняет повторяющуюся рутинную работу, но точки принятия решений (пороги риска, ручное одобрение) остаются под контролем человека.
11. Ожидаемые результаты и пути отказов
| Сценарий | Ожидаемый результат | Запись в журнале доказательств |
|---|---|---|
| Действительное изменение, низкий риск | Smoke-набор запускается и проходит, рабочий процесс заканчивается на status: passed. | Строка с test_route: smoke, risk_score ≤ 30. |
| Допустимое изменение, средний риск | Полная регрессия проходит; если какой-либо тест не проходит, status: failed. | Строка с test_route: regression, risk_score 31‑70. |
| Действительное изменение, высокий риск | Отправлено сообщение о ручной проверке; если отклонено, рабочий процесс останавливается на status: error. | Строка с test_route: manual, risk_score > 70. |
| Деформированная полезная нагрузка | Узел IF отклоняет невалидные данные; локальная обработка ошибок повторяется 0 раз, затем глобальный процесс ошибки создаёт тикет. | Строка не создана; журналы рабочих процессов ошибок validation_error. |
| Сбой временной сети | Узел повторяет до 3 раз; при успехе конвейер продолжается без изменений. | Никакой дополнительной записи в журнале; обычные доказательства записаны. |
| Обработан повторный commit | Узел IF идемпотентности обнаруживает существующие доказательства и пропускает выполнение теста. | Строка обновлена со status: duplicate_skipped. |
Все пути детерминированы, потому что один и тот же вход всегда следует одной и той же логике ветвления. Единственный недетерминированный элемент — это нажатие кнопки человека, которое намеренно оставляется на ручное суждение.
12. Контрольные вопросы
- Какова цель идентификатора корреляции в конвейере контроля качества, основанном на риске, и как он генерируется в n8n?
- Объясните, как детерминированный узел JavaScript Function вычисляет оценку риска без использования внешних учетных данных.
- Опишите три тестовых маршрута и диапазоны баллов, которые запускают каждый из них.
- Как глобальный рабочий процесс по устранению ошибок обеспечивает повторное повторение временных сбоев, а постоянные ошибки — эскалации?
- Почему окончательное решение о выпуске должно приниматься человеком и как n8n обеспечивает это в ветке «Ручной обзор»?
13. Заключение
Объединяя несколько повторно используемых подпроцессих процессов — валидацию, детерминированное оценивание, выбор маршрутов, надёжную обработку ошибок и логирование доказательств — n8n Community Edition может обеспечить QA-оркестрацию на основе рисков, которая будет прозрачной, подлежащей аудиту и полностью контролируемой человеком. Архитектура уважает ограничения версии CE (отсутствие проприетарных узлов, отсутствие встроенного одобрения ИИ), при этом сохраняя сильные стороны n8n: визуальную композицию, встроенную логику повторных попыток, безопасность учетных данных и гибкую обработку данных. Команды, которые используют этот паттерн, получают повторяемый движок принятия решений, который масштабируется от одного микросервиса до мультирепозиторийного монолита, и всё это без написания собственного кода оркестрации.
Источники
- n8n Documentation – Error handling: https://docs.n8n.io/flow-logic/error-handling/
- n8n Documentation – Code node (JavaScript): https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.code/
- n8n Documentation – Execute Sub-workflow node: https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.executeworkflow/
- Документация n8n — безопасность учётных данных: https://docs.n8n.io/
- Документация n8n — узел Data Table: https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.datatable/
(Only official n8n documentation was consulted; no external statistics or unpublished claims are included.)
Оставить комментарий
Поделитесь своим мнением о статье. Регистрация не требуется.
Комментарии
Загрузка комментариев…