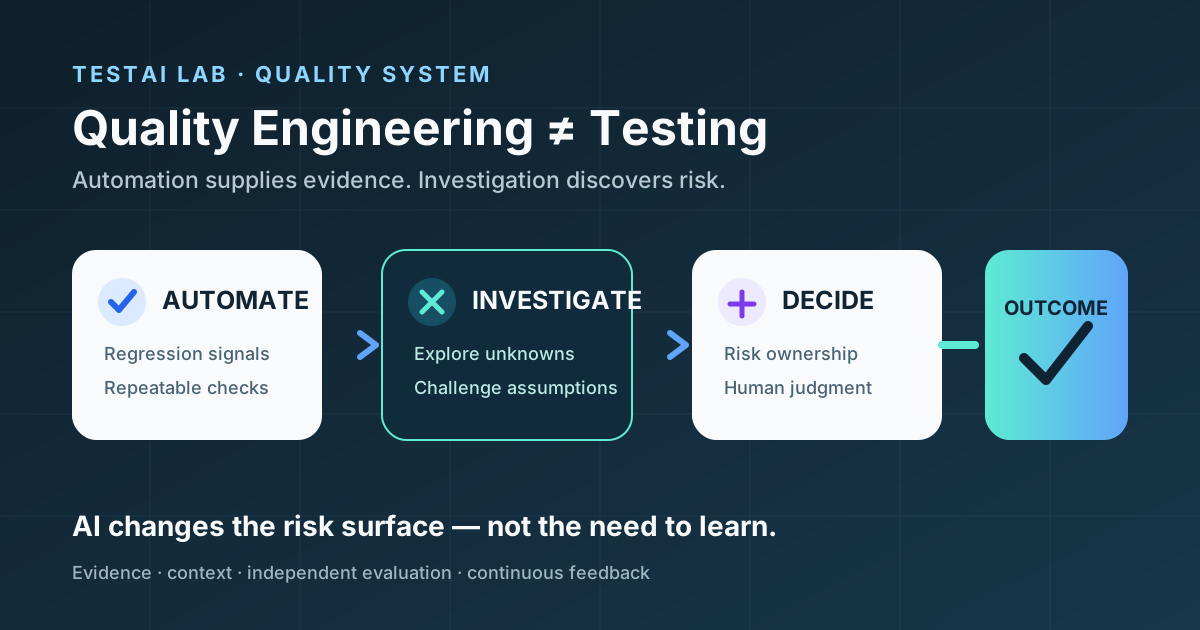
Успешное выполнение CI-конвейера — полезное свидетельство. Это не доказательство того, что продукт с функциями ИИ безопасен, полезен или готов к любой ситуации, в которой его будут использовать.
Это различие важно, потому что поведение ИИ зависит от данных, промптов, извлечённого контекста, версий модели, разрешений и сопутствующего рабочего процесса. Детерминированный API может возвращать тот же результат для одного и того же входа. Функция на основе модели может давать несколько правдоподобных результатов, не работать только для определённой группы пользователей или становиться менее надёжной после изменения источника знаний.
Инженерия качества даёт командам возможность управлять более широкой системой. Она не заменяет тестирование и не является модным названием автоматизации тестирования. Она связывает требования, проектирование, тестирование, наблюдаемость, безопасность, эксплуатацию и решения о продукте, чтобы риски выявлялись, а команда реагировала на них на протяжении всего жизненного цикла.
Тестирование, автоматизация и инженерия качества
Три вида деятельности поддерживают друг друга, но отвечают на разные вопросы.
- Тестирование исследует. Тестировщик разрабатывает эксперименты, ставит под сомнение предположения, отслеживает неожиданное поведение и узнаёт, что может снизить ценность продукта.
- Автоматизация тестирования многократно проверяет известные ожидания. Она отлично подходит для контрактов, регрессионных сигналов, проверки данных, разрешений, пороговых значений задержки и других условий, которые можно чётко выразить.
- Инженерия качества координирует систему работы. Она помогает команде определить, какие риски важны, какие доказательства необходимы, кто отвечает за решение и как обратная связь из production-среды влияет на будущую работу.
Автоматизация, таким образом, создаёт доказательства; она не интерпретирует все последствия этих данных. Дашборд может показывать, что доля успешно выполненных задач составляет 92%. Человек всё равно должен спросить, отражает ли набор данных реальных пользователей, содержит ли оставшиеся 8% серьёзные сбои и измеряет ли метрика реальную бизнес-потребность.
Фреймворк управления рисками ИИ NIST рассматривает управление рисками ИИ как деятельность на протяжении всего жизненного цикла, организованную вокруг функций Govern, Map, Measure и Manage. Материалы NIST уделяют особое внимание тестированию, оценке, верификации и валидации (TEVV), контексту, документации и постоянной оценке. Это подтверждает практический вывод: оценка — не заключительная контрольная проверка, за которую отвечает только QA. Это общая, повторяющаяся деятельность.
Пятислойная операционная модель
Небольшая команда может использовать пять слоёв без сложного процесса.
- Требования и карта рисков. Опишите целевых пользователей, разрешённые действия, запрещённые результаты, границы данных и последствия отказа. Назначьте для каждого важного риска ответственного и наблюдаемый сигнал.
- Детерминированные проверки программного обеспечения. Тестируйте API, схемы, правила доступа, интеграции, повторные попытки, тайм-ауты, логирование и поведение резервных механизмов. Эти проверки должны быть воспроизводимы и пригодны для CI.
- Оценка и неопределённость ИИ. Оценивайте репрезентативные задачи, обоснованность ответов, качество поиска, поведение при отказе, устойчивость и релевантные характеристики справедливости или безопасности. Фиксируйте наборы данных, промпты, версии моделей, пороговые значения и известные ограничения.
- Исследовательское и социально-техническое тестирование. Позвольте тестировщикам, экспертам предметной области, специалистам по безопасности и представителям пользователей исследовать неоднозначные сценарии. Исследуйте, как люди интерпретируют результаты и как ИИ ведёт себя в реальном рабочем процессе.
- Мониторинг и обратная связь из production-среды. Наблюдайте за задержками, ошибками, дрейфом результатов поиска, отказами в доступе, эскалацией, исправлениями пользователей и инцидентами. Используйте полученные командой знания для обновления карты рисков и наборов регрессионных тестов.
Эти слои не образуют последовательную каскадную модель. Обнаруженная в production-среде проблема может изменить требование. Исследовательская сессия может выявить новую детерминированную проверку. Обновление модели может потребовать новой оценки, даже если код приложения не изменился.
Пример: помощник поддержки ИИ
Представьте себе помощника службы поддержки, который ищет информацию во внутренней базе знаний и может подготовить передачу обращения оператору. Модульные тесты проходят, контракты API соблюдаются, а набор данных оценки показывает хорошую релевантность ответов. При этом релиз всё равно может оказаться неприемлемым по важным критериям.
- Неоднозначность требований: «Быстрое решение запросов» не определяет, когда ассистент должен остановиться и эскалировать.
- Дрейф результатов поиска: изменение индексации приводит к тому, что устаревшие политики ранжируются выше актуальных.
- Утечка из-за нарушения прав доступа: внешне правдоподобный ответ содержит информацию, к которой у текущего пользователя нет доступа.
- Небезопасная эскалация: ассистент создаёт или направляет заявку без подтверждения, требуемого бизнес-процессом.
- Скачки задержки и стоимости: длинные цепочки поиска работают в небольшой тестовой среде, но дают сбой при реальном трафике.
- Вред пользователям: убедительная формулировка заставляет пользователя доверять ответу вне одобренной доменной области.
Больше автоматизации помогает справиться с некоторыми из этих рисков. Матрицы прав доступа, наборы регрессионных тестов поиска, тесты нагрузки и проверки журналов аудита должны быть автоматизированы. Но автоматизация сама по себе не может определить, отражает ли «быстро» намерение стейкхолдера, уместен ли отказ в контексте или наносит ли правдоподобный ответ неприемлемый вред.
Именно здесь исследовательское тестирование и экспертная оценка предметной области остаются необходимыми.
Ответственность без споров о названиях ролей
Точные названия должностей менее важны, чем чёткое распределение ответственности.
- Продуктовая команда отвечает за предполагаемую ценность, критерии приёмки и приоритеты рисков.
- Инженерная команда отвечает за качество реализации, детерминированные меры контроля и диагностируемость сбоев.
- Специалисты по ИИ или данным отвечают за документацию моделей и наборов данных, проектирование оценок и отчётность о неопределённости.
- QA отвечает за стратегию исследования, риски, связанные с тестируемостью, пробелы в доказательствах и независимую критическую оценку.
- Команда безопасности отвечает за анализ угроз, сценарии злоупотребления, границы доступа и безопасное обращение с секретами.
- Эксплуатационная команда отвечает за мониторинг, сигналы инцидентов, готовность к откату и обратную связь из production-среды.
- Представители предметной области и пользователей помогают оценить, является ли поведение полезным, безопасным и понятным.
«Качество — ответственность каждого» обретает смысл только тогда, когда за каждое решение и каждый элемент доказательств отвечает конкретный человек.
Чек-лист доказательств выпуска
Перед выпуском соберите доказательства, соответствующие реальному риску продукта. Практический чек-лист такой:
- Важные требования и запрещённые результаты сформулированы так, чтобы их можно было проверить.
- Для рисков с серьёзными последствиями назначены ответственные, предусмотрены меры контроля и определены наблюдаемые сигналы отказа.
- Детерминированные проверки охватывают интерфейсы, разрешения, обработку ошибок и резервные сценарии.
- В документации оценок ИИ зафиксированы набор данных, промпты, версия модели, метрики, пороговые значения и ограничения.
- Кто-то, независимый от реализации, критически проверил самые важные предположения.
- Исследовательское тестирование охватывает неоднозначные, намеренно неблагоприятные и реалистичные сквозные сценарии.
- Мониторинг в production-среде может выявлять регрессии, которые могли быть пропущены в тестах до релиза.
- У команды есть критерии отката и отключения функции, а также реагирования на инциденты.
Чек-лист — это не универсальная сертификация. Доказательства должны быть пропорциональны контексту. Вспомогательный инструмент для написания текстов с низким уровнем риска и ассистент, способный раскрыть конфиденциальную информацию, требуют разной глубины проверки, разных экспертов и разных пороговых значений.
Распространённые антипаттерны
Следите за этими предупреждающими признаками:
- Рассматривать успешный CI как достаточное основание для релиза без обсуждения рисков, не охваченных проверками.
- Использовать один показатель точности как исчерпывающую меру надёжности.
- Использовать набор данных для разработки одновременно как единственный набор для оценки.
- Тестировать модель, игнорируя извлечение данных, права доступа, пользовательский интерфейс и последующие действия.
- Проводить оценку один раз и не повторять её после изменений модели, промпта, данных или политики.
- Собирать метрики production-среды, не назначив ответственного и пороговые значения для реагирования.
- Называть каждую автоматизированную проверку «тестированием» и не оставлять времени на исследование.
Эти антипаттерны создают видимость работы, не обеспечивая достоверной обратной связи.
План внедрения на одну неделю
Команда может начать без реорганизации компании.
- В первый день выберите одну функцию на основе ИИ и опишите её предполагаемое применение, запрещённое использование и пять основных рисков.
- На второй день проанализируйте существующие автоматизированные проверки и определите, для каких рисков доказательства отсутствуют.
- На третий день добавьте одну детерминированную проверку на самый важный технический риск, ещё не покрытый доказательствами.
- На четвёртый день создайте небольшой версионируемый набор для оценки и запишите модель и конфигурацию промптов.
- На пятый день проведите сфокусированную исследовательскую сессию с QA и экспертом предметной области.
- На шестой день проверьте мониторинг, возможность отката и распределение ответственности за инциденты в безопасной среде.
- На седьмой день проанализируйте доказательства, нерешённые риски и дальнейшие действия вместе с продуктовой и инженерной командами.
Цель — не идеальная методика за семь дней. Цель — создать прозрачный цикл обратной связи, в котором доказательства влияют на решения.
Заключение
ИИ не делает дисциплинированное тестирование устаревшим. Он делает границу между повторяемой проверкой и исследованием, выполняемым человеком, более важной.
Автоматизируйте стабильные ожидания. Оценивайте поведение модели с учётом документированного контекста. Изучайте то, что команда пока не понимает. Наблюдайте за работой реальной системы. Затем используйте инженерию качества, чтобы связать эти сигналы с решениями, ответственность за которые чётко распределена.
Так команда переходит от утверждения «конвейер успешно отработал» к более обоснованному: «мы понимаем важные риски, располагаем релевантными доказательствами и знаем, что делать, когда эти доказательства изменятся».
Оставить комментарий
Поделитесь своим мнением о статье. Регистрация не требуется.
Комментарии
Загрузка комментариев…