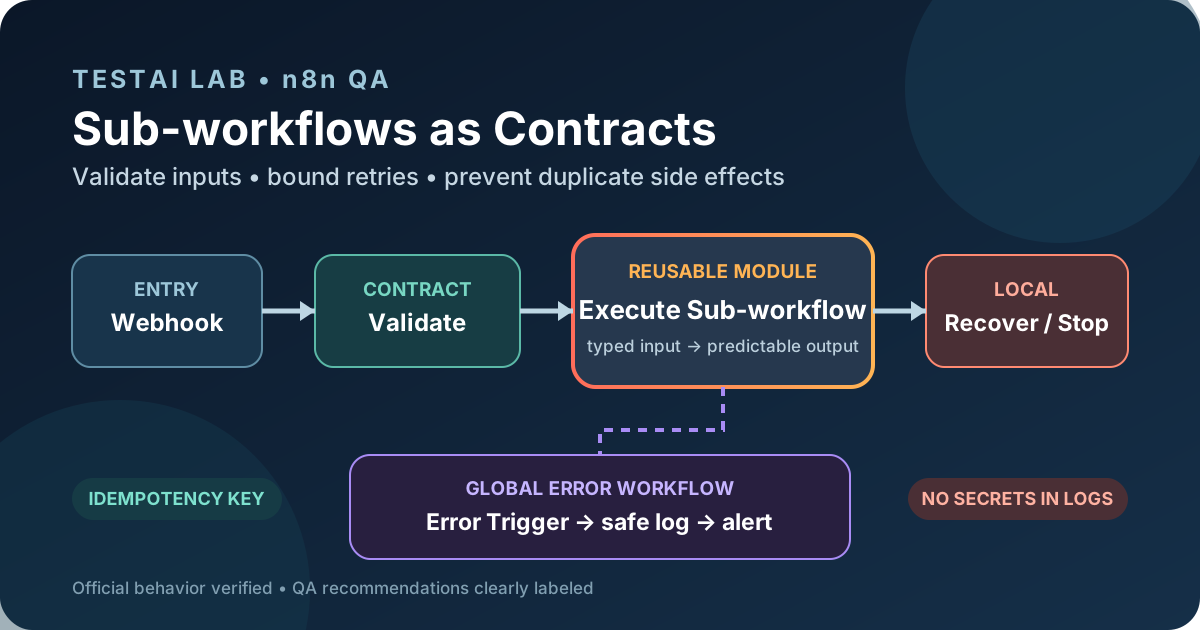
Многоразовые подрабочие процессы могут облегчить понимание и поддержание установки n8n Community Edition. Они также могут создавать скрытую связь: родительский рабочий процесс может продолжать работать, пока ожидаемый вход, вывод или поведение при сбоях вызываемого рабочего процесса изменились.
Полезный подход к контролю качества — рассматривать каждый повторно используемый подрабочий процесс как контракт. Контракт описывает, что отправляет вызывающий, что возвращает вызываемый рабочий процесс, какие сбои ожидаются и какие побочные эффекты не должны повторяться дважды. В этой статье рассматривается задокументированное поведение n8n, отделённое от рекомендаций по проектированию, чтобы стратегия тестирования не опиралась на вымышленные гарантии платформы.
Что документирует n8n
n8n использует узел Execute Sub-workflow в родительском рабочем процессе и триггер Execute Sub-workflow Trigger в вызываемом рабочем процессе. В триггере режим входных данных может определять поля, использовать JSON-пример или принимать все данные. Когда поля определены, вызывающий узел может вытянуть эти поля в свою конфигурацию.
n8n также позволяет рабочему процессу ограничивать, какими другими рабочими процессами могут его называть. Подрабочий процесс, содержащий ошибки конфигурации, не может быть активирован своим родителем. Эти платформенные поведения служат основой для явного входного контракта, но n8n не превращает это определение автоматически в полную бизнес-схему или версионный API.
Для сбоев рабочий процесс по ошибке настроен в настройках рабочего процесса и должен начинаться с триггера ошибки. Один и тот же рабочий процесс ошибки может обслуживать несколько рабочих процессов. Триггер ошибки получает контекст выполнения и рабочего процесса, хотя некоторые поля отсутствуют, если неудачное выполнение не было сохранено или когда сам триггер сработал.
Узел Stop And Error может намеренно провалить выполнение с сообщением об ошибке или объектом ошибки. Это полезно, когда проверка обнаруживает некорректный запрос и рабочий процесс не должен продолжаться.
Во время разработки n8n поддерживает имитированные и закреплённые данные. Имитация создаёт тестовый вход без живой зависимости. Закрепление повторно использует сохранённые выводы узлов в последующих ручных выполнениях. В документации явно указано, что закреплённые данные предназначены для разработки и не используются в производственных процессах.
Узлы Webhook предоставляют отдельные тестовые и производственные URL. Продакшн-URL становится доступен при публикации рабочего процесса, а тестовый URL используется для прослушивания или ручной тестовой сессии. Это разделение важно для безопасного контроля качества: автоматизированные тесты разработки не должны бесшумно вызывать производственный конечный объект.
Рекомендуемая граница контракта
Следующая архитектура является рекомендацией по проектированию, а не встроенной гарантией n8n:
Webhook or parent workflow
  -> Validation sub-workflow
  -> Action sub-workflow
  -> Local failure decision
  -> Global error workflow
Компонент валидации должен проверять данные перед любым необратимым действием. Компонент действия должен содержать внешний вызов записи, сообщения или API. Локальная обработка должна классифицировать сбой только тогда, когда текущий рабочий процесс содержит достаточно контекста для решения. Необработанные сбои должны достигать настроенного глобального процесса ошибок для согласованного логирования и уведомления.
Небольшой контрактный документ может определить:
- требуемые поля ввода, типы, форматы и разрешённые значения;
- выходные поля, от которых может зависеть вызывающий;
- стабильные коды ошибок, принадлежащие команде рабочих процессов;
- есть ли у операции побочные эффекты;
- ключ идемпотентности и его окно удержания;
- какие сбои считаются временными;
- Какие поля никогда не должны появляться в журналах.
Этот документ — командный артефакт. Определение входных данных N8n помогает редактору выявлять ожидаемые поля, но детерминированные тесты всё равно должны проверять бизнес-правила, такие как максимальная длина, разрешённые переходы состояний или зависимости между полями.
Валидация перед побочными эффектами
Подрабочий процесс валидации должен быть свободен от внешних записей, когда это возможно. Он может использовать узлы If для ветвления при детерминированных условиях и Stop And Error для отклонения недопустимых данных. Объект ошибки может нести стабильный код, определённый командой, например VALIDATION_FAILED, вместе с безопасным сообщением и нечувствительными деталями.
Проверьте валидационный контракт с помощью представительных приспособлений:
- минимально допустимая полезная нагрузка;
- каждое обязательное поле отсутствует по очереди;
- неправильные типы и искажённые форматы;
- пустые строки, длины границ и неожиданные значения enum;
- дополнительные поля, которые следует игнорировать или отклонять;
- полезная нагрузка, содержащая HTML или скриптоподобный текст;
- полезной нагрузки, содержащей значения, которые нельзя записывать в журналы.
Для каждого отрицательного случая утверждать, что рабочий процесс действия не был вызван. Тест валидации неполный, если он проверяет только сообщение об ошибке, позволяя возникнуть побочный эффект.
Повторяйте только то, что безопасно повторять
Повторная попытка — это настройка узла, а не универсальное обещание, что любой неудачный рабочий процесс безопасно воспроизводить. Повторная попытка должна быть включена только при сбое, классифицированной как временная, и только при повторении затронутой операции нельзя создавать дублировать ущерб.
Примеры, которые могут быть временными, включают тайм-аут в сети, ответ HTTP 429 или некоторые серверные ответы 5xx. Искажённый запрос, сбой аутентификации или отклонение бизнес-правила обычно должны провалиться без повторной попытки.
Политика повторных попыток должна указывать максимальное количество попыток и задержку. Не описывайте одно число как универсально верное. Правильный лимит зависит от нижней службы, его тарифных лимитов и стоимости повторного запроса.
QA-тест должен проверять обе границы: временный сбой проходит внутри настроенных попыток, а постоянный сбой прекращается после установленного максимума. Он также должен проверять, что валидация не повторяется таким образом, чтобы создать дополнительные внешние чтения или записи.
Идемпотентность перед внешними записями
Идемпотентность — это ответственность по проектированию приложений. Она не обеспечивается автоматически путём размещения операции внутри подрабочего процесса.
До побочного эффекта получите или получите стабильный ключ идемпотентности. Если нижний API поддерживает заголовок или ключ идемпотентности, используйте один и тот же ключ при каждом безопасном повторе одного и того же логического запроса. Если этого не происходит, сохраняйте запись с обработанным ключом в подходящем прочном хранилище данных до или вместе с бизнес-записью, в соответствии с согласованностью, гарантирующей системные потребности.
Не используйте узел редактирования как постоянную базу данных ключевых значений. Он формирует элементы внутри выполнения; не обеспечивает устойчивого удаления дублирования между выполнениями.
Полезные тесты на идемпотентность включают:
- отправка одного и того же логического запроса дважды;
- повторная попытка после того, как низкая служба приняла запрос, но ответ был потерян;
- использование разных ключей для действительно разных запросов;
- истекает ключ только после задокументированного периода хранения;
- одновременно запускаю два совпадающих запроса.
Ожидаемый результат должен быть явным. Например, создаётся ровно одна внешняя запись, и оба звонящих получают одинаковый бизнес-идентификатор, либо дублирующий запрос получает безопасный дублирующий ответ.
Локальная и глобальная обработка ошибок
Локальная обработка относится к неудачной операции, когда рабочий процесс может принять надёжное решение. Он может нормализовать известный ответ, выбрать запасной вариант или остановиться с помощью контролируемого объекта ошибки. Он не должен превращать каждую неудачу в очевидный успех.
Глобальный рабочий процесс ошибок подходит для общего операционного поведения, такого как очищенная запись в журнале, оповещение или ссылка на неудачное выполнение. Его вход может отличаться при сбою самого триггера, поэтому тесты не должны предполагать, что все поля всегда присутствуют.
Проверьте хотя бы эти пути:
- неудача валидации до начала действия;
- постоянный провал действия без повторной попытки;
- сбой временного действия восстановлен в пределах лимита;
- неудача переходного действия после последней попытки;
- сбой в родительском рабочем процессе после возвращения подрабочего процесса;
- сбой на уровне триггера с уменьшенным контекстом ошибок;
- Неудача при отключении сохранения при выполнении.
Глобальный обработчик должен терпеть отсутствие необязательных полей и никогда не срабатывать из-за попыток прочитать отсутствующий URL выполнения.
Логирование и безопасность учетных данных
Журналы должны содержать минимально необходимую информацию для расследования проблемы: имя рабочего процесса, идентификатор безопасной корреляции, стадию, статус, количество попыток, код ошибок и временную метку. Тела полезной нагрузки, заголовки авторизации, токены доступа, пароли, персональные данные и идентификаторы учетных данных должны быть исключены, если нет рассмотренной и законной необходимости.
Учетные данные относятся к n8n учетным данным и должны выбираться узлом, который их использует. Не передавайте секрет, имя учетных данных или временный токен через обычную загрузку рабочего процесса вместо контроля доступа. Ограничите, какие рабочие процессы могут вызывать чувствительный подрабочий процесс, и проверяйте, кто может его редактировать или выполнять.
QA должен проверять сохранённые данные выполнения и уведомления об ошибках, а не только выход happy path. Рабочий процесс может скрыть чувствительные данные от основного ответа и всё равно просочить их через объект ошибки или сообщение отладки.
Детерминированные тесты разработки
Используйте имитированные или закреплённые данные, чтобы сделать ручные проверки разработки повторяемыми и избежать ненужных вызовов внешних систем. Закрепите репрезентативный вывод узла в редакторе, затем запустите следующую логику с успешными, пустыми, искажёнными и неисправными фиксторами.
Запомните границу: закреплённые данные — это функция разработки и не применяются к производственным выполнениям. Поэтому тест релиза должен включать безопасное staging или пробное выполнение, которое выполняет реальную конфигурацию узла без вредного записи.
Для точки входа в Webhook тестируйте тестовый URL во время разработки, а производственный URL — только через явно одобренный smoke-тест. Проверьте HTTP-метод, выбор аутентификации, параметры пути, статус ответа, тело ответа и поведение, когда полезная нагрузка слишком большая или деформирована.
Чек‑лист QA, готовый к релизу
Перед включением или изменением многоразового подрабочего процесса проверьте:
- триггер определяет поля или JSON-пример вместо принятия произвольных данных без валидации;
- звонящий и абонент согласовываются по именам и типам ввода;
- выходы, используемые родителем, присутствуют при успехе;
- объекты ошибок содержат стабильные безопасные коды;
- некорректный вход достигает
Stop And Errorдо любой внешней записи; - повторные попытки ограничены и ограничены классифицированными временными отказами;
- дублирование запросов не создаёт повторяющихся побочных эффектов;
- глобальный рабочий процесс ошибок обрабатывает отсутствующий необязательный контекст;
- логи и сохранённые записи не содержат секретов или ненужных персональных данных;
- имитированные или закреплённые светильники охватывают положительные, отрицательные и граничные случаи;
- тестовые и производственные URL Webhook не путаются;
- были пересмотрены ограничения на звонки и доступ к учетным данным;
- проходит безопасный пробный запуск или этапный тест;
- Откат и этапы инцидентов документированы.
Сбой в любом критически важном для безопасности элемента должен блокировать активацию или публикацию изменения в рабочем процессе.
Заключение
Тестирование контрактов не требует, чтобы n8n работал как полноценная платформа управления API. Команда должна сделать границы наблюдаемыми и проверяемыми.
Используйте задокументированные входные данные подрабочих процессов в качестве отправной точки. Добавьте детерминированную валидацию до побочных эффектов. Рассматривайте Stop And Error как преднамеренный сигнал отказа. Настройте глобальный рабочий процесс ошибок, который терпит неполный контекст. Ограничивайте повторы, явно проектируйте идемпотентность и тестируйте дублированную доставку. Используйте имитированные и закреплённые данные для разработки, при этом отделяя финальную проверку релиза от производственных записей.
В результате получается многоразовый модуль рабочего процесса, предположения которого видны, сбои классифицируемы, а самые дорогие риски можно проверить перед активацией.
Источники
- n8n Documentation, “Break workflows into smaller parts”: <https://docs.n8n.io/build/flow-logic/break-workflows-into-smaller-parts/>;
- n8n Documentation, “Handle errors gracefully”: <https://docs.n8n.io/build/flow-logic/handle-errors-gracefully/>;
- n8n Documentation, “Stop And Error”: <https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.stopanderror/>;
- n8n Documentation, “Pin and mock data”: <https://docs.n8n.io/build/work-with-data/pin-and-mock-data/>;
- n8n Documentation, “Webhook”: <https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.webhook/>;
Оставить комментарий
Поделитесь своим мнением о статье. Регистрация не требуется.
Комментарии
Загрузка комментариев…