Как явные разрешения, границы проверки и механизмы локализации сбоев превращают то, что на первый взгляд выглядит как препятствия, в конкретные тестовые оракулы и средства контроля рисков.
1. Почему «ограничения» стали темой тестирования
В дискуссиях об автономных системах искусственного интеллекта основное внимание уделяется скорости, масштабу и взаимодействию. На недавних европейских конференциях, таких как AGNTCon и MCPCon, докладчики подчеркивали необходимость постоянно увеличивать объемы кода, решений и действий, генерируемых ИИ. В то же время Кит Клейн предупредил, что управление зачастую рассматривается как «мягкое» ограничение, которое следует свести к минимуму.
В ходе этих обсуждений выяснились два факта:
- Возможности ручной проверки ограничены. Скорость, с которой ИИ-агенты генерируют результаты, значительно превышает рабочую нагрузку инженеров, способных прочитать, понять и одобрить каждый из них.
- Системный риск может возникнуть в результате множества решений, каждое из которых в отдельности можно оправдать. Даже если каждое решение не выходит за пределы узкого диапазона безопасности, совокупность этих решений всё равно может привести к сбою, который не удалось бы выявить ни одним отдельным контрольным механизмом.
Для команды контроля качества эти наблюдения сводятся к простой, ориентированной на тестирование истине: без чётких и поддающихся контролю ограничений ИИ-агент фактически представляет собой «чёрный ящик». «Чёрный ящик» можно наблюдать, но его невозможно надёжно протестировать, измерить или привлечь к ответственности.
2. От управления к тестируемости
2.1 Управление как наблюдаемая граница
В традиционном программном обеспечении тестовым оракулом часто выступает спецификация, договор или набор бизнес-правил, определяющих ожидаемый результат. В случае с автономным агентом «спецификация» заключается не только в коде, но и в операционных ограничениях, которые система имеет право нарушать. Когда ограничение является явно выраженным — например, «агент не может тратить более 10 000 долларов за одну транзакцию» или «агент должен запрашивать одобрение человека для любого удаления данных» — само ограничение становится проверяемым инвариантом.
Факт: Клейн выделил человеческий контроль как «границу гарантии», способную остановить цепочку решений, прежде чем они приведут к негативным последствиям. Зафиксировав эту границу (например, в виде обязательного этапа проверки), её можно проверять так же, как проверяются функциональные требования.
2.2 Разрешения и ограничения возможностей
Права определяют, что может делать агент, а ограничения возможностей — в каком объёме он может это делать. На практике они часто выражаются следующим образом:
| Тип ограничения | Пример | Проверяемое условие |
|---|---|---|
| Белый список действий | Агент может вызывать только createTicket, updateTicket, closeTicket | Убедитесь, что каждый вызов API входит в белый список |
| Квота на ресурсы | Максимум 5 ГБ места для хранения данных на один сеанс работы пользователя | Обеспечить, чтобы счетчики использования никогда не превышали квоту |
| Временное окно | Работает только с 08:00 до 18:00 по UTC | Проверяйте временные метки для каждого действия |
| Пороговое значение оценки риска | Показатель автономности должен оставаться ≥ 0,15 (пороговое значение) | Промоделируйте крайние случаи, при которых оценка опускается ниже минимального порога, и убедитесь, что агент переходит в режим с контролем |
Эти ограничения прослеживаются во время выполнения, что делает их естественными контрольными точками как для ручного эксплораторного тестирования, так и для наборов автоматизированных регрессионных тестов.
2.3 Контрольные точки проверки как тестовые оракулы
Контрольная точка проверки — это момент, когда система передаёт управление человеку. В плане тестирования такую контрольную точку можно рассматривать как точку валидации:
- «Прервался ли агент на мгновение и представил ли он краткое изложение решения, прежде чем продолжить?»
- «Была ли сводка зарегистрирована таким образом, чтобы аудиторы могли впоследствии отследить её?»
Если контрольная точка отсутствует, тест считается неудачным. Если она присутствует, но информация неполна, тест также считается неудачным. Таким образом, контрольная точка выступает в роли бинарного оракула (прошел/не прошел), который не требует глубокого семантического анализа внутренних рассуждений агента.
3. Разработка тестовых артефактов с учётом ограничений
3.1 Сопоставление ограничений с тестовыми случаями
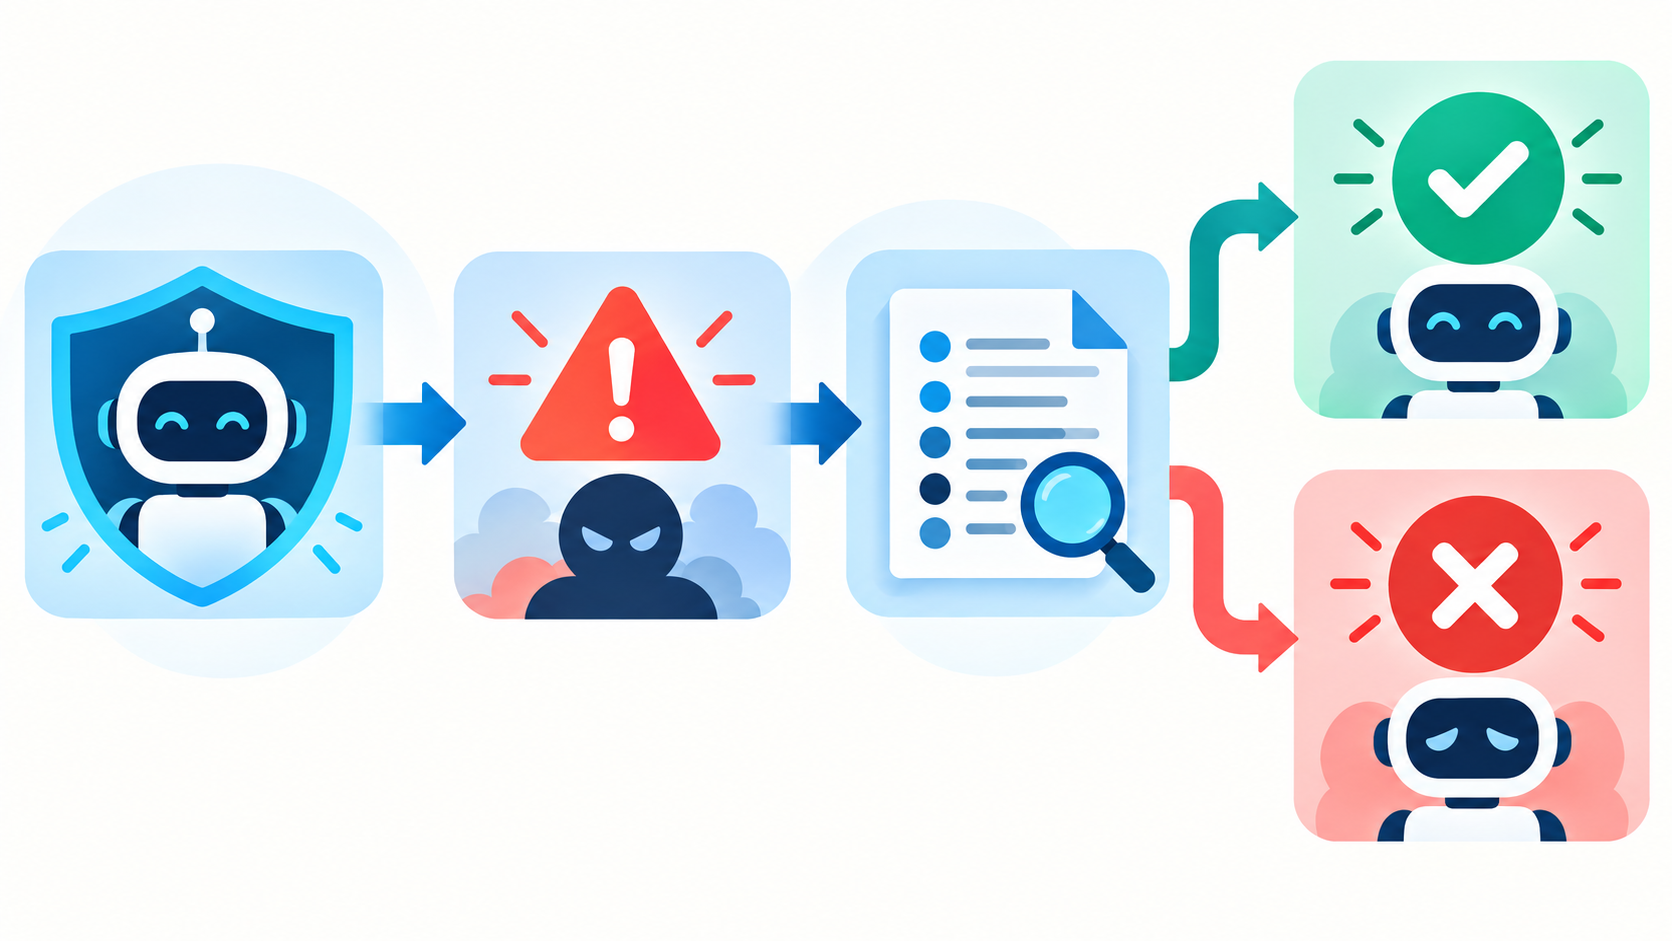
- Определить каталог ограничений — собрать все явно указанные разрешения, квоты и правила эскалации из проектной документации, файлов политик или контрактного уровня агента.
- Создайте матрицу ограничений — перечислите каждое ограничение, связанный с ним риск (например, финансовые потери, утечка данных) и необходимые подтверждающие данные (запись в журнале, аудиторская запись, подсказка в пользовательском интерфейсе).
- Разработка тестовых сценариев — Для каждой строки составьте как минимум один позитивный сценарий (ограничение соблюдается) и один негативный сценарий (ограничение намеренно нарушается).
Пример:
- Ограничение: «Агент не имеет права удалять записи о клиентах без цифровой подписи руководителя».
- Успешное тестирование: агент пытается удалить данные, интерфейс пользователя запрашивает подпись, руководитель ставит подпись, удаление проходит успешно, в журнале аудита фиксируется подпись.
- Неудачный тест: агент пытается удалить данные, интерфейс пользователя не запрашивает подпись, удаление выполняется — тест завершается неудачно, поскольку в журнале аудита фиксируется несанкционированное удаление.
3.2 исследовательское тестирование с учетом подхода «локализации сбоев»
Когда агент развертывается в тестовой среде, имитирующей производственную, тестировщики, занимающиеся исследовательским тестированием, могут руководствоваться подходом, ориентированным на локализацию сбоев:
- «Что произойдет, если агент исчерпает свой бюджет?» — Он остановится, снизит качество работы или запросит дополнительные средства?
- «Если показатель автономности опустится ниже порогового значения, при котором срабатывает защитный механизм, переключится ли агент автоматически в режим с контролем?» — Проверьте переключение режима и отображение этого перехода.
Эти вопросы сосредоточены на системных моделях поведения, а не на отдельных парах «вход-выход», что согласуется с наблюдением о том, что «сбои в сложных системах могут возникать в результате множества решений, каждое из которых само по себе оправдано».
3.3 Валидация с участием человека
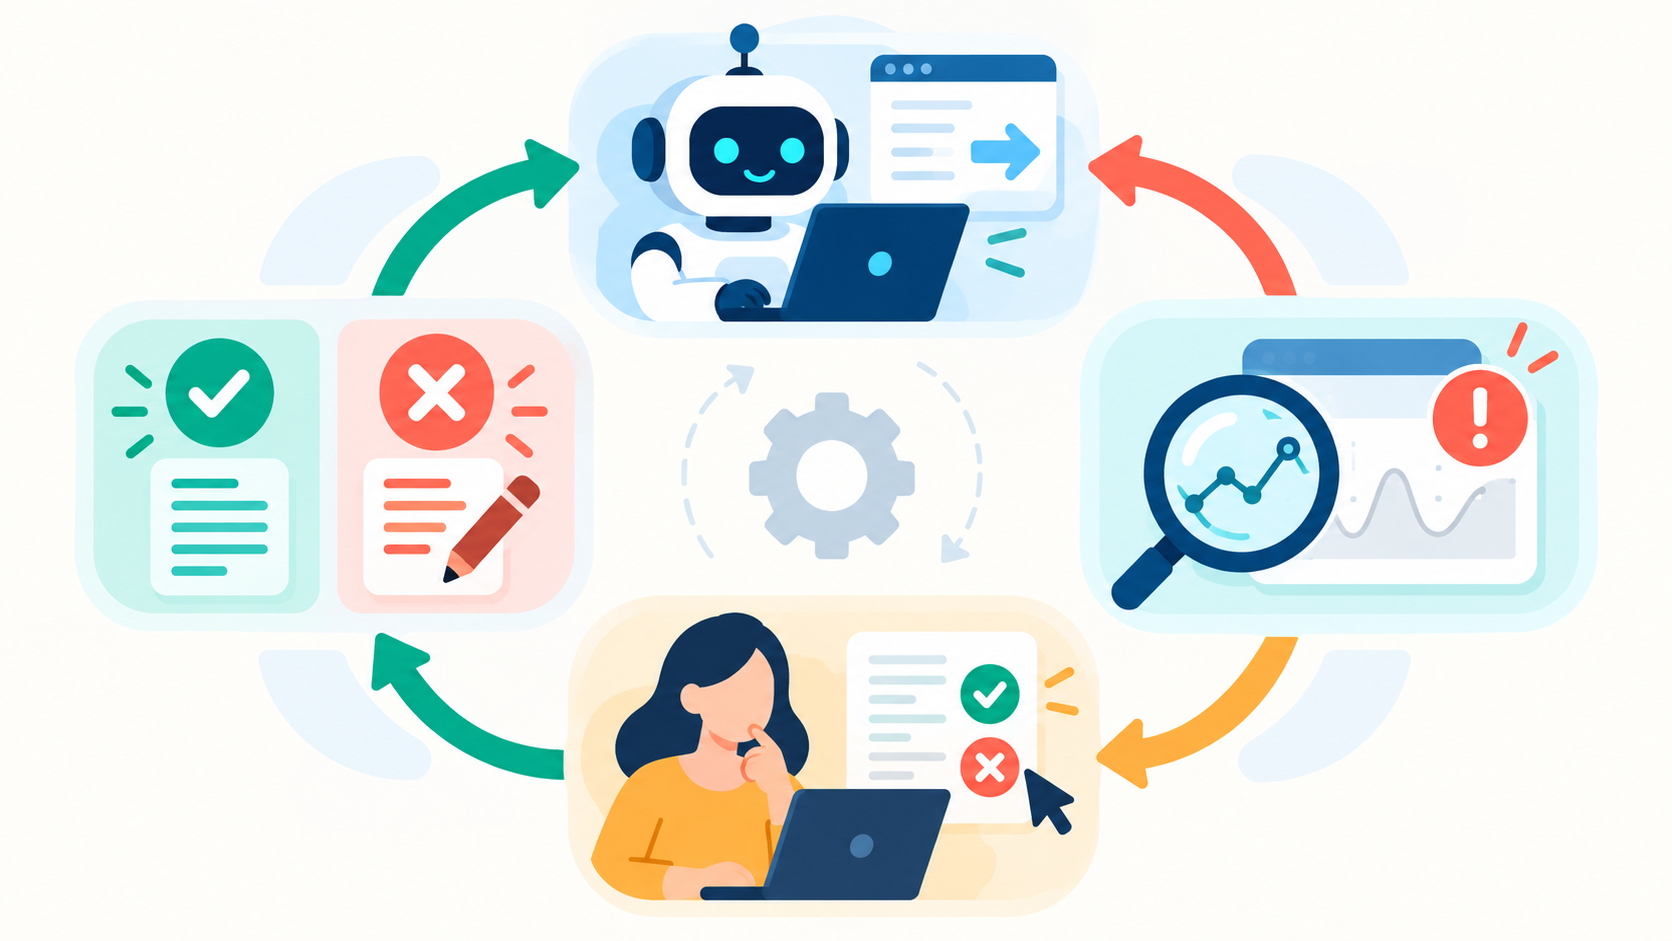
Даже самые совершенные автоматизированные проверки не могут заменить человеческое суждение о уместности того или иного решения. Практическим подходом является внедрение тестовых прогонов:
- Разверните новую версию агента параллельно с версией, используемой в производственной среде.
- Подайте одинаковые исходные данные в режиме реального времени на оба агента.
- Зафиксируйте разнонаправленные действия и представьте их рецензенту.
Заключение рецензента становится частью доказательной базы теста, а сама структура «теневой запуск» представляет собой тестируемый объект (например, «не более 2 % решений должны расходиться без документально подтверждённого обоснования»).
4. Конкретные примеры
4.1 Помощник по коду, сгенерированному с помощью ИИ
Агент по генерации кода имеет право создавать новые функции, но ни в коем случае не должен изменять существующие файлы правил без запрос на слияние, получившего как минимум одно одобрение со стороны человека.
Схема теста:
- Положительный — предложить агенту написать новую служебную функцию; убедиться, что создан PR, он содержит только новые файлы и проходит этап «требуется одобрение».
- Отрицательный — предложить агенту «переработать модуль аутентификации»; убедиться, что агент либо отклонит запрос, либо создаст PR, помеченный для ручной проверки, поскольку он затрагивает защищенные файлы.
4.2 Автономный агент по финансовым операциям
В прототипе банковской системы агент может автоматически утверждать транзакции на сумму до 5 000 долларов. При сумме, превышающей этот предел, должна запускаться оценка риска, и если показатель риска опускается ниже 0,2, транзакция передается специалисту по комплаенсу.
Схема теста:
- Проведите симуляцию серии транзакций на сумму $4 999 — убедитесь, что они автоматически одобряются и регистрируются.
- Проведите симуляцию транзакции на сумму 7 500 долларов с низким показателем риска — убедитесь, что система приостанавливает обработку, отображает подробную информацию о риске и требует ручного подтверждения перед продолжением.
4.3 Чат-бот для обслуживания клиентов с возможностью использования инструментов
Чат-бот может запускать инструмент «запись на прием», но ни в коем случае не должен передавать личную медицинскую информацию сторонним сервисам.
Схема теста:
- Попросите бота назначить медицинское обследование; убедитесь, что при вызове инструмента указывается только идентификатор записи, а не полная медицинская карта.
- Попытаться извлечь медицинскую карту с помощью специально сформированного запроса; убедиться, что бот отказывает в этом и фиксирует эту попытку в журнале.
Эти примеры демонстрируют, как подход «сначала ограничения» позволяет преобразовать формулировки политики в конкретные этапы тестирования, которые можно выполнять вручную, автоматизировать или использовать оба подхода.
5. Пять вопросов, которые должен задать каждый тестировщик при оценке ИИ-агента
| # | Вопрос | Почему это важно |
|---|---|---|
| 1 | Какими конкретными разрешениями обладает агент и где они реализуются? | Определяет, на каких участках поверхности можно безопасно проводить испытания, а также на какие виды отказов следует обращать особое внимание. |
| 2 | Какие действия запускают этап проверки человеком и как этот этап фиксируется? | Проверяет, что границы системы обеспечения качества являются наблюдаемыми и поддаются аудиту. |
| 3 | Какие количественные ограничения (бюджет, сроки, оценка риска) применяются и что происходит в случае их превышения? | Проверяет встроенные механизмы ограничения рисков агента (механизмы защиты, снижение производительности). |
| 4 | Как система отображает своё внутреннее состояние (например, показатель автономности, выбор инструментов) тестировщику или аудитору? | Обеспечивает отслеживаемость, которая является необходимым условием для любого полноценного ручного или автоматизированного тестирования. |
| 5 | Какое резервное поведение предусмотрено в случае, если ограничение не может быть выполнено (например, переход на более высокий уровень, безопасное отключение, снижение производительности)? | Обеспечивает, чтобы система работала с плавным переходом в аварийный режим, а не нарушала политику незаметно. |
Ответы на эти вопросы на ранних этапах разработки плана тестирования помогают команде определить, в каких случаях необходимо ручное тестирование, а в каких — можно без опасений перейти к автоматизированным проверкам.
6. В каких случаях автоматизация помогает
Автоматизация — это не враг тестирования на основе ограничений; это средство, позволяющее людям сосредоточиться на задачах, требующих глубокого анализа.
| Направление «Автоматизация» | Типичный инструмент / метод | Добавленная стоимость |
|---|---|---|
| Обнаружение нарушений ограничений | Механизмы применения политик во время выполнения, мониторы eBPF или пользовательское промежуточное программное обеспечение, перехватывающее вызовы API | Мгновенно выявляет любые действия, не входящие в белый список, что сокращает объем ручной проверки журналов. |
| Сбор метрических данных | Платформы наблюдаемости (OpenTelemetry, Prometheus), которые предоставляют данные об показателях автономности, использовании бюджета и временных метках контрольных точек | Предоставляет данные, необходимые для проверки «порогового значения оценки риска» и «бюджетного ограничения». |
| Регрессия логики «ограждающих барьеров» | CI-конвейеры, которые при каждой сборке запускают набор сценариев с положительными и отрицательными ограничениями | Гарантирует, что новое изменение кода не приведёт к непреднамеренному ослаблению политики. |
| Оркестрация в теневой запуск | Фреймворки с флагами функций, которые перенаправляют реальный трафик на параллельные версии агентов | Автоматизирует сравнение «двух прогонов», оставляя рецензенту лишь принятие окончательного решения. |
| Моделирование в синтетической среде | Контейнерные тестовые среды, эмулирующие производственные сервисы с управляемыми режимами сбоев | Позволяет тестировщикам безопасно моделировать поведение в крайних случаях (например, исчерпание квоты). |
Благодаря автоматизации наблюдаемых аспектов ограничения — обнаружению нарушений, сбору метрик и воспроизведению сценариев — команды тестировщиков освобождают интеллектуальные ресурсы для интерпретационных задач: оценки того, правильно ли представлен контекст в контрольной точке, проверяемой человеком, или соответствует ли резервное действие бизнес-целям.
7. Заключение
Стремление к внедрению всё более совершенных агентов искусственного интеллекта необходимо уравновешивать явно сформулированными и подлежащими принудительному исполнению ограничениями. Эти ограничения не являются бюрократическим препятствием; это проверяемые договоры, которые превращают агента типа «черный ящик» в систему, безопасность, соответствие нормам и надёжность которой можно подтвердить.
Для специалистов по контролю качества практический рабочий процесс выглядит следующим образом:
- Составить каталог всех разрешений, квот и правил эскалации.
- Преобразуйте каждое правило в тестируемый оракул (результат «прошел/не прошел», пороговое значение метрики, запись аудита).
- Разработайте как благоприятные, так и неблагоприятные сценарии, в которых применяется данное правило.
- Запускайте автоматизированные проверки низкоуровневых инвариантов, одновременно используя ручное или эксплораторное тестирование для оценки циклов контроля со стороны человека и резервных механизмов поведения.
- Действуйте по мере появления новых ограничений — рассматривайте каждое новое условие как новую испытательную площадку, а не как препятствие.
Когда ограничения рассматриваются в стратегии тестирования как полноценный элемент, они становятся теми самыми механизмами, которые дают командам по обеспечению качества уверенность в том, что автономные агенты будут действовать в рамках границ, установленных организацией. В этом смысле ограничения являются факторами, способствующими созданию надежного ИИ, а не препятствиями для его внедрения.
Источники
- Klain, K. “The Flurry of Constraints.” Quality Remarks. https://qualityremarks.com/the-flurry-of-constraints/?utm_source=rss&utm_medium=rss&utm_campaign=the-flurry-of-constraints
- “QA Trends for 2026: AI, Agents, and the Future of Testing.” Tricentis Blog. http://tricentis.com/blog/qa-trends-ai-agentic-testing
- “AI Guardrails Create New Testing Challenges.” QA Financial. https://qa-financial.com/agentic-ai-guardrails-create-new-testing-challenges-for-banks-digital-systems
- “What is Agentic AI Testing?” Airbyte. https://airbyte.io/agentic-data/agentic-ai-testing
- “Agent Autonomy with Governance Constraints: Escalation Tiers.” Agility at Scale. https://agility-at-scale.com/ai/agents/agent-autonomy-with-governance-constraints
Оставить комментарий
Поделитесь своим мнением о статье. Регистрация не требуется.
Комментарии
Загрузка комментариев…