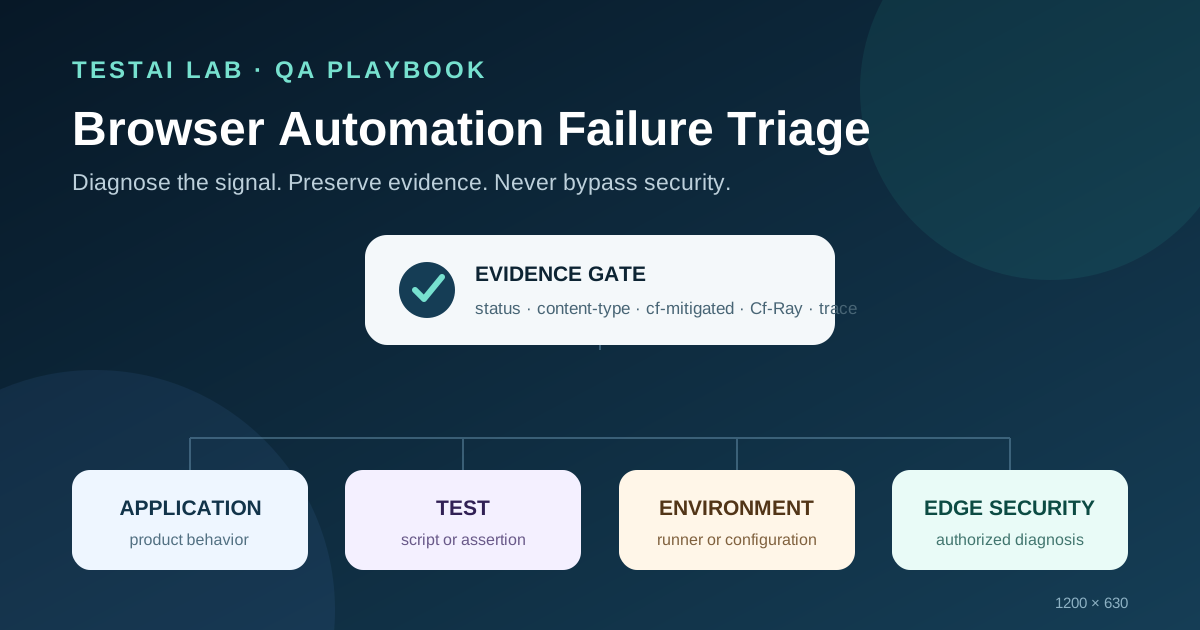
Браузерный тест открывает страницу и вместо ожидаемого состояния приложения получает HTML. Код состояния — 200, на снимке экрана отображается страница проверки, а тест сообщает, что элемент не найден. Что это: регрессия продукта, дефект теста, расхождение конфигурации среды или решение системы защиты на периферийном уровне?
Для QA-команд правильный подход — не пытаться сделать автоматизацию «похожей на человека», а классифицировать сбой, сохранить доказательства и взаимодействовать с владельцами приложения и систем безопасности. Это руководство предназначено для авторизованного тестирования систем, которыми владеет ваша команда или на тестирование которых у неё есть явное разрешение. В нём не рассматривается обход CAPTCHA, проверок, ограничений частоты запросов, правил межсетевого экрана веб-приложений, идентификации по цифровому отпечатку или других механизмов контроля доступа.
Начните с четырёх возможных причин
Прежде чем решать, что исправлять, отнесите сбой к одной из четырёх категорий.
- Регрессия приложения. Запрошенное содержимое приложения было доставлено, но его поведение или контракт изменились. Например, исчез компонент, API возвращает неверное поле или на стороне приложения возникла серверная ошибка.
- Дефект теста. Скрипт использует устаревший селектор, некорректные тестовые данные, неправильный маршрут или неверное ожидаемое значение. Успешная ручная проверка в той же контролируемой среде может помочь выявить это различие.
- Расхождение конфигурации среды. Средство запуска обращается к неправильному хосту, использует устаревший образ браузера, не имеет необходимого сертификата или отличается от утверждённой конфигурации CI.
- Срабатывание защиты на периферийном уровне. Обратный прокси-сервер или система управления бот-трафиком возвращает страницу проверки вместо ответа приложения.
Одного кода состояния недостаточно, чтобы выбрать категорию. В документации Cloudflare указано, что страницы проверки могут возвращать HTML с кодом состояния 200. Для управляемых проверок Cloudflare надёжным признаком в ответе служит заголовок cf-mitigated: challenge; тип содержимого — text/html.
Сохраните доказательства до повторного запуска
Немедленный повторный запуск может заменить исходные данные и затруднить диагностику. Сначала сохраните небольшой очищенный от конфиденциальной информации пакет доказательств:
- отметку времени UTC, HTTP-метод, имя хоста и путь;
- код состояния и тип содержимого ответа;
- заголовки ответа
cf-mitigatedиCf-Ray, если они присутствуют; - заголовок страницы, снимок экрана и краткое описание DOM без конфиденциальных данных;
- ошибки консоли браузера;
- сетевую трассировку или HAR-файл с удалёнными конфиденциальными данными;
- трассировку Playwright, если используется Playwright;
- идентификатор тестового раннера, версию браузера, ревизию теста и версию конфигурации среды.
Считайте HAR-файлы и трассировки конфиденциальными артефактами. В руководстве Cloudflare по устранению неполадок сказано, что HAR-данные могут содержать файлы cookie, заголовки авторизации, параметры запроса и другую конфиденциальную информацию. Перед передачей удаляйте такие данные, ограничивайте доступ и устанавливайте срок хранения.
Значение Cf-Ray полезно для сопоставления сбоя браузерного теста с журналами Cloudflare, но само по себе не доказывает, что была выполнена проверка. Используйте его как идентификатор для сопоставления, а не как правило классификации.
Безопасная вспомогательная функция Playwright для сбора доказательств
Приведённая ниже функция обнаруживает документированный сигнал Cloudflare и возвращает небольшой объект с данными. Она не изменяет заголовки, не проходит проверку и не скрывает автоматизацию.
import type { Response } from '@playwright/test';

export function inspectResponse(response: Response) {
  const headers = response.headers();
  const mitigation = headers['cf-mitigated'] ?? null;
  const contentType = headers['content-type'] ?? '';
  const rayId = headers['cf-ray'] ?? null;

  return {
    status: response.status(),
    contentType,
    mitigation,
    rayId,
    isCloudflareChallenge:
      mitigation === 'challenge' && contentType.includes('text/html'),
  };
}
Тест может прикрепить этот объект к отчёту и завершиться с понятным диагностическим сообщением:
const response = await page.goto(targetUrl);
if (!response) throw new Error('Navigation produced no HTTP response');

const evidence = inspectResponse(response);
test.info().attach('edge-evidence.json', {
  body: JSON.stringify(evidence, null, 2),
  contentType: 'application/json',
});

expect(
  evidence.isCloudflareChallenge,
  'The edge layer returned a Cloudflare Challenge Page'
).toBe(false);
Эта вспомогательная функция не определяет, связан ли каждый сбой, не относящийся к проверке Cloudflare, с приложением, тестом или средой. Для этого необходим контекст: ожидаемый контракт, утверждённая конфигурация среды, журналы приложения и сравнение с заведомо успешным запуском.
Практическая последовательность триажа
При каждом сбое выполняйте действия в одном и том же порядке.
- Проверьте целевой объект. Уточните имя хоста, маршрут, среду, ревизию теста, образ тестового раннера и версию браузера.
- Изучите ответ. Сохраните код состояния, тип содержимого,
cf-mitigatedиCf-Ray. - Проверьте доставленное содержимое. Определите, что было получено: приложение, ошибка прокси-сервера или страница проверки.
- Сравните с заведомо успешным запуском. Используйте ту же авторизованную среду и конфигурацию. Не выполняйте многократные пробные запросы к продуктивной среде.
- Сопоставьте журналы приложения и периферийного уровня. Владелец приложения может найти соответствующее событие по отметке времени и Ray ID.
- Назначьте категорию. Передайте проблему владельцам продукта, автоматизации тестирования, платформы или безопасности.
- Исправьте и выполните один повторный запуск. Сохраните пакеты доказательств как для неуспешного, так и для успешного запуска.
Средство просмотра трасс Playwright помогает сопоставить действия, снимки DOM, сообщения консоли и сетевую активность. Сетевые инструменты Playwright позволяют наблюдать за запросами и ответами, не превращая тест в механизм обхода средств безопасности.
Создайте среду, удобную для автоматизации тестирования
В официальных рекомендациях Selenium по тестированию не рекомендуется автоматизировать прохождение CAPTCHA. Устойчивое решение — контролируемый владельцем путь тестирования, а не скрипт для прохождения CAPTCHA.
Для выделенной тестовой среды владелец сайта может использовать правило Cloudflare для пропуска проверки (Skip) с узкой областью действия или другой утверждённый список разрешений. Cloudflare обрабатывает такие правила раньше правил блокировки (Block) или проверки (Challenge), поэтому порядок правил имеет значение. Применяйте такие меры осторожно:
- ограничьте правило именем хоста тестовой среды и идентификатором авторизованного тестового раннера;
- следуйте принципу минимальных привилегий и укажите дату окончания действия;
- не используйте в URL секреты, пригодные для повторного использования;
- регистрируйте изменения правил в журнале и проверяйте их срабатывания;
- проверяйте защиту продуктивной среды от ботов отдельно;
- удалите исключение, когда оно больше не требуется.
Исключение для тестовой среды подтверждает, что приложение можно тестировать в соответствии с утверждённой политикой тестирования. Оно не доказывает эффективность защиты продуктивной среды от ботов. Для проверки безопасности необходимы отдельные область работ, разрешение, критерии успешности и доказательства.
Негативные тесты без обхода механизмов контроля
В контролируемой владельцем среде можно выполнять полезные негативные проверки:
- вернуть подготовленный ответ с
cf-mitigated: challengeи убедиться, что вспомогательная функция классифицирует его как проверку на периферийном уровне; - вернуть обычный HTML без этого заголовка и убедиться в отсутствии ложной классификации;
- вернуть ошибки в формате JSON и убедиться, что тест сохраняет их для анализа приложения или контракта;
- удалить обязательную конфигурацию среды и убедиться, что запуск завершается ошибкой с диагностическим сообщением, относящимся к среде;
- убедиться, что вложения с доказательствами не содержат файлов cookie, токенов, тел запросов или персональных данных.
Моки проверяют логику классификации. Они не проверяют реальную конфигурацию защиты продуктивной среды на периферийном уровне.
Контрольный список для рецензента
Перед слиянием браузерного теста для защищённого ресурса задайте следующие вопросы:
- Различает ли тест сбои приложения, теста, среды и защиты на периферийном уровне?
- Использует ли он документированный сигнал
cf-mitigated: challenge, а не предположение на основе текста страницы? - Удалены ли из трассировок и HAR-файлов конфиденциальные данные и ограничен ли к ним доступ?
- Контролируется ли каждое исключение владельцем, ограничено ли оно по области действия и сроку и можно ли провести его аудит?
- Исключает ли тест прохождение проверок, манипуляции с цифровым отпечатком, подмену заголовков и многократные пробные запросы?
- Может ли инженер воспроизвести классификацию по сохранённым доказательствам?
Заключение
Защита от ботов не должна превращать каждый сбой браузерного теста в неопределённый дефект «элемент не найден». Надёжный процесс QA сохраняет доказательства, распознаёт документированные сигналы периферийного уровня, разделяет четыре категории первопричин и направляет проблему соответствующему владельцу. Цель — наблюдаемость и безопасная диагностика, а не обход механизмов безопасности.
Оставить комментарий
Поделитесь своим мнением о статье. Регистрация не требуется.
Комментарии
Загрузка комментариев…