Целевая аудитория: инженеры по контролю качества, инженеры по автоматизации тестирования и команды программного обеспечения, которые выпускают функции с использованием ИИ.
1. Почему подход, основанный на рисках, необходим для ИИ
Традиционное регрессионное тестирование предполагает, что выход функции детерминирован: при одинаковых входах ожидается тот же результат. Генеративный ИИ, модели, дополнённые поиском, и крупные языковые модели (LLM) нарушают это предположение. Их выходы вероятностные и могут изменяться при незначительных изменениях модели, формулировки запросов, корпуса поиска или системных инструкций.
Рамка управления рисками ИИ NIST (AI RMF) организует управление рисками вокруг четырёх функций: управление, определение контекста, измерение и принятие мер. Документ описывает характеристики заслуживающего доверия ИИ: валидность и надёжность, безопасность, защищённость и устойчивость, подотчётность и прозрачность, объяснимость, защиту конфиденциальности и управление вредной предвзятостью. В этой статье принципы преобразованы в проектную стратегию регрессии; NIST не предписывает конкретную тестовую матрицу или числовые пороги из примеров.
Стратегия регрессии, основанная на рисках, сосредотачивает усилия на тестировании на тех областях, где изменение с наибольшей вероятностью приведёт к разрыву контракта или появлению опасного поведения, вместо повторного запуска исчерпывающего комплекса, который рассматривает каждый результат как жёсткий оракул.
2. Построение матрицы регрессионного тестирования, основанной на рисках
Матрица отображает смену категорий в категории рисков и в тип доказательств, необходимый для проведения релиза. Также она уточняет, где каждый тест находится в CI/CD конвейере (запрос на слияние, ночной запуск, предрелизная проверка).
| Категория изменений | Затронутые риски | Требуются доказательства | Стадия CI |
|---|---|---|---|
| Выжим модели версии | • Дрейф <br>выхода• Регрессия защитных оград<br>• Регрессия производительности | • Сравнение базового набора данных (пороги баллов) <br>• Метрики мониторинга дрейфа (например, дивергенция KL) <br>• Метаморфические инварианты | Ночной запуск + предрелизная проверка |
| Настройка запросов / системных инструкций | • Введение подсказок, увеличение галлюцинаций <br>• Нарушение контракта (например, смена формата) | • Инвариантные/контрактные тесты на репрезентативном наборе <br>запросов• набор тестов промптов на устойчивость к атакам | запрос на слияние (быстрый) |
| Обновление корпуса извлечения | • Несогласованность базы <br>знаний• Утечка конфиденциальности | • Засеянное воспроизведение запросов <br>к поиску • Проверка границ разрешения на возвращённых документах | Каждый вечер |
| Разрешение / изменение доступа к инструменту | • Несанкционированное использование <br>инструмента• Эскалация привилегий | • Модульные тесты на границе <br>разрешения• Симуляции доступа на основе ролей | запрос на слияние |
| Детерминированное изменение бизнес-правил (например, расчёт цен) | • Финансовая ошибка<br>• Несоблюдение нормативных требований | • Утверждения с золотыми наборами данных (точное совпадение<br>) • Тесты контрактов на полезных нагрузках API | запрос на слияние |
| Обновление безопасности безопасности (например, фильтр по нецензурной лексике) | • Утечка вредного <br>контента• Нарушение политики | • Набор регрессии Guardrail (отрицательные тесты) <br>• Отбор проб на основе обзора человека | До релиза |
| Изменение интеграции UI / API | • Сломанные контракты, отсутствующие поля, всплески задержки | • Проверка схемы (контракт OpenAPI<br>) • Сквозной процесс интерфейса с Для UI-тестов официальная документация Playwright содержит отдельное руководство по CI и примеры GitHub Actions: https://playwright.dev/docs/ci
5. Различие детерминированных утверждений от вероятностных оценок
| Аспект | Детерминированный | Вероятностный |
|---|---|---|
| Природа оракула | Точное значение или присутствие (например, поле JSON status: "OK"). | Статистически или на основе толерантности (например, средний BLEU ≥ 0,78). |
| Режим отказа | Бинарный вариант — сдал/не сдал. | Может потребоваться пороговая настройка; иногда допустим «ложноотрицательный» дрейф, если он в пределах пределов. |
| Типичный тест | Проверка схемы, проверка разрешений, точное совпадение золотых наборов данных. | Метаморфические отношения, пороги оценок, метрики дрейфа. |
| Человеческое участие | Обычно нет. | Часто это обзор выбросов или анализ трендов. |
При документировании теста всегда указывайте, является ли утверждение детерминированным или вероятностным, и указывайте допуск или порог, определяющий проход.
6. «Изменение → затронутые риски → доказательства → решение о выпуске» на практике
Ниже приведён краткий чек-лист, который руководители QA могут вставить в заметки к релизу.
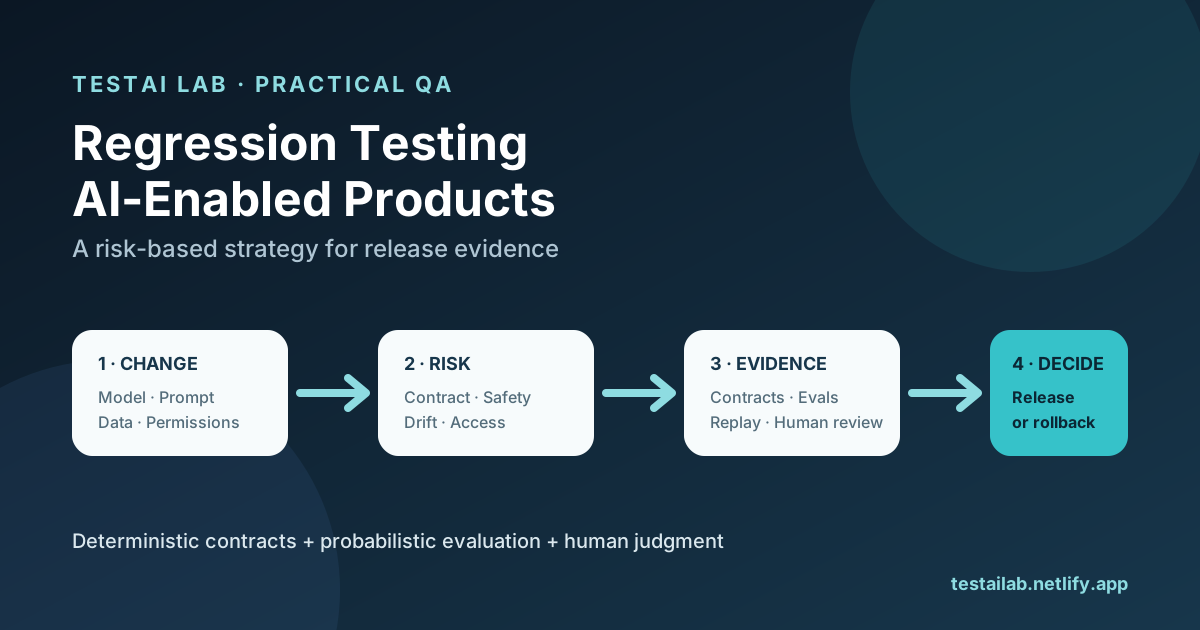
| Перемены | Затронутые риски | Собранные доказательства | Решение |
|---|---|---|---|
| Интеграция новых инструментов (например, плагин для генерации кода) | Несанкционированное выполнение, извлечение данных | Блок-тесты на границе разрешений (все отклонены за неадминскую роль) + отрицательные тесты безопасности (код не выпущен для запрещённых доменов) | ✅ Слияние; мониторинг логов после релиза |
| Переработка шаблона запросов | Непоследовательный тон, отсутствующие ссылки | Контрактные тесты по 30 ключевым запросам (наличие поля цитирования) + метаморфический тест (перестановка пунктов не меняет количество цитированных) | ⚠️ Fail — пересмотр шаблона для сохранения логики цитирования |
| Восстановление корпуса | Устаревшие знания, утечка конфиденциальности | Повтор 100 известных запросов с посевом (ID совпадают) + проверка конфиденциальности (нет PII в топ-5 результатов) | ✅ Повысить до предварительного релиза; назначить следующий вечерний аудит |
| Ужесточение правил безопасности | Чрезмерная блокировка легитимных запросов | Набор регрессии Guardrail (≤ 2 % ложноположительных результатов на доброкачественных подсказках) + обзор 20 выбранных заблокированных ответов на человеке | ✅ Выпуск с откатным затвором, установленным на 5% ложноположительного роста |
7. Где автоматизация помогает
- Быстрые детерминированные проверки — проверка схемы, соблюдение разрешений и золотые наборы данных с точным совпадением идеально подходят для автоматизации на уровне PR.
- Мониторинг статистического дрейфа — автоматический расчет KL-дивергенции, BLEU или пользовательских оценок релевантности может запускаться каждую ночь и транслировать панели передачи.
- Метаморфическая генерация тестов — инструменты могут программно создавать вариации входов (например, замену синонимов) для реализации вероятностных инвариантов.
- промпт для проверки устойчивости к атакам fuzzing – CI может внедрить тщательно отобранный список попыток джейлбрейка и проверить, что фильтры безопасности срабатывают.
- Откат в гейтинг – CI-конвейеры могут автоматически остановить продвижение, если метрики дрейфа превышают пороги, что снижает человеческий труд.
Автоматизация не заменяет человеческое суждение для критически важных для безопасности или политических результатов. Человеческий анализ остаётся необходимым для оценки тонких вредов, предвзятости или соблюдения нормативных требований.
8. Практические шаги для начала
- Определить контракты – Перечислить все детерминированные выходы (схемы API, элементы интерфейса, расчёты бизнес-правил).
- Определить ведра риска – Сопоставьте каждый контракт с категориями изменений, которые могут на него повлиять (модель, запрос, данные, права).
- Выберите типы доказательств – Выбирайте детерминированные утверждения для контрактов и вероятностные пороги качества/безопасности.
- Создать регрессионную матрицу – Заполнить таблицу в разделе 2; сохранить её в документе, контролируемом версиями.
- Реализуйте CI-хуки – Используйте GitHub Actions или вашу CI-платформу для запуска соответствующего пакета на каждом этапе конвейера.
- Установите пороги и ограничения – Согласуйте пороги баллов с рекомендациями NIST ИИ RMF по «приемлемому риску» (например, «не увеличивать вредное содержание свыше 0,5 %»).
- Добавить контрольные точки с проверкой человека – Определить размер выборки и критерии для предварительной ручной оценки.
- Итерация – После каждого релиза проверяйте журналы дрейфа и отчёты об инцидентах; корректируйте матрицу, пороги или покрытие тестов соответственно.
9. Вопросы для повторения
- Чем отличает детерминированный регрессионный тест от вероятностного и почему это различие важно для продуктов с поддержкой ИИ?
- Как схема «изменение → затронутых рисков → решения о доказательствах → публикации» помогает командам QA расставлять приоритеты в тестировании?
- Назовите три типа тестов, которые лучше всего подходят для проверки запрос на слияние, и объясните почему.
- Какие метрики можно использовать в ночном наборе мониторинга дрейфа для выявления нежелательных изменений после обновления модели?
- Почему требуется этап отбора пробы с помощью человека, даже если автоматические тесты безопасности проходят?
10. Заключение
Регрессионное тестирование для систем с поддержкой ИИ не может опираться на один «золотой ответ». Путём классификации изменений, сопоставления их с конкретными рисками и собирая правильное сочетание детерминированных и вероятностных доказательств, команды могут принимать обоснованные решения о выпуске, сохраняя при этом контроль безопасности, соответствия требованиям и качеству. Внедрение этой матрицы, основанной на рисках, в рабочий процесс CI/CD — проверки по запросу для быстрых детерминированных контрактов, ночные наборы для статистического дрейфа и предрелизные шлюзы для защитных ограждений — обеспечивает масштабируемый, повторяемый процесс, который соответствует NIST ИИ Risk Management Framework и лучшим отраслевым практикам.
Источники
- NIST AI Risk Management Framework 1.0 — функции Govern, Map, Measure и Manage и характеристики заслуживающего доверия ИИ. https://www.nist.gov/itl/ai-risk-management-framework
- OWASP Top 10 for LLM and Generative AI Applications — риски безопасности, включая инъекцию промпта. https://genai.owasp.org/
- Документация GitHub Actions — событийный, ручной и запланированный запуск рабочих процессов. https://docs.github.com/en/actions
- Документация Playwright — официальные рекомендации по CI и примеры GitHub Actions. https://playwright.dev/docs/ci
Оставить комментарий
Поделитесь своим мнением о статье. Регистрация не требуется.
Комментарии
Загрузка комментариев…