Zielgruppe: QA Engineers, Spezialisten für Testautomatisierung und Entwicklungsteams, die n8n Community Edition (CE) zur Orchestrierung von Integrationen einsetzen.
1. Warum eine fokussierte Teststrategie wichtig ist
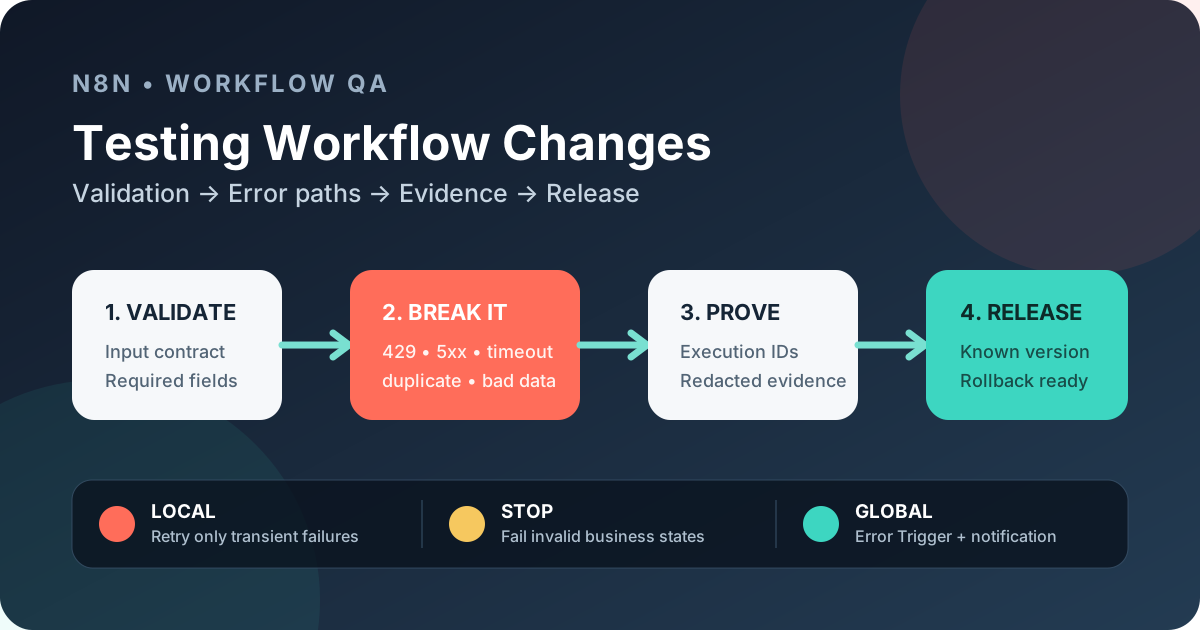
Wenn ein einzelner Workflow geändert wird – beispielsweise durch einen neuen API-Aufruf oder eine geänderte Datenzuordnung –, können sich die Auswirkungen auf nachgelagerte Prozesse ausbreiten. Die nativen Git-basierten Funktionen von n8n für Versionskontrolle und Umgebungen sind tarifabhängig und gehören nicht zu den Funktionen der Community Edition. Teams, die CE einsetzen, können dennoch ein überprüfbares Sicherheitsnetz schaffen: Sie exportieren einen Workflow, versionieren diesen Export in Git und führen vor der Bereitstellung eine disziplinierte Testsuite aus. Dieser Leitfaden konzentriert sich auf ein konkretes Muster, das viele Teams bereits verwenden: Ein übergeordneter Workflow validiert seinen Eingabevertrag, ruft einen fokussierten Sub-Workflow auf und prüft anschließend den Ausgabevertrag. Drei Ebenen der Fehlerbehandlung ergänzen dieses Muster:
- Validierung – fehlerhafte Daten werden frühzeitig abgelehnt.
- Lokale Fehlerbehandlung – Wiederholungsversuche erfolgen nur bei vorübergehenden Fehlern.
- Globaler Fehler-Workflow – Benachrichtigung und Audit werden zentralisiert.
Alle drei Ebenen sind im n8n-Leitfaden zur Fehlerbehandlung dokumentiert [1] und lassen sich mit nativen n8n-Funktionen und -Nodes wie If, Stop And Error, Retry On Fail und Error Trigger umsetzen. Der hier beschriebene QA-Ansatz baut auf diesem dokumentierten Verhalten auf und ergänzt es um praxistaugliche Testentwürfe, Maßnahmen zur Sicherstellung der Idempotenz und Artefakte als Release-Nachweise.
2. Architektur in der Praxis
Übergeordneter Workflow
│
├─ Eingabevertrag validieren (`If`)
│   └─ `Stop And Error` → bei fehlenden oder fehlerhaften Feldern abbrechen
│
├─ Sub-Workflow aufrufen (`Execute Sub-workflow`)
│   └─ lokales `Retry On Fail` (Timeouts, 429, ausgewählte 5xx)
│
└─ Ausgabevertrag prüfen (`If`)
    └─ `Stop And Error` → bei Vertragsverletzung abbrechen
Wenn die Ausführung des Workflows fehlschlägt, erhält der konfigurierte Fehler-Workflow mit Error Trigger den dokumentierten Fehler-Payload und kann eine Benachrichtigung senden. Behandeln Sie diesen Payload als vertraulich: Übernehmen Sie nur den Workflow-Namen, die Ausführungs-URL oder -ID, sofern vorhanden, die zuletzt ausgeführte Node und eine bereinigte Fehlermeldung. Der globale Workflow lässt sich organisationsweit wiederverwenden. Dadurch gilt für jeden Fehler dasselbe Audit-Format.
3. Aufbau des übergeordneten Workflows
3.1 Eingabevalidierung mit If
Wann Eingaben abgelehnt werden sollten:
- Erforderliche Felder fehlen (
nulloderundefined). - Datentypen stimmen nicht mit dem Vertrag überein, beispielsweise wenn eine Zeichenkette statt einer Zahl übergeben wird.
- Vorgaben aus Geschäftsregeln werden verletzt, beispielsweise durch ein Datum außerhalb des zulässigen Bereichs.
Die Node If [5] sollte einen logischen Ausdruck auswerten, der bei jeder der genannten Bedingungen false zurückgibt. Verbinden Sie den false-Zweig mit Stop And Error und verwenden Sie eine klare Meldung wie „Eingabevalidierung fehlgeschlagen – customerId fehlt“.
3.2 Gezielter Abbruch mit Stop And Error
Verwenden Sie Stop And Error [4] nur für Bedingungen, bei denen keine automatische Wiederherstellung zu erwarten ist. Typische Fälle sind:
- Validierungsfehler wie oben beschrieben.
- Dauerhafte Authentifizierungsfehler, beispielsweise ein widerrufener API-Schlüssel.
- Ablehnungen aufgrund von Geschäftsregeln, die auf eine nicht vorgesehene Nutzung des Workflows hinweisen.
Die Node beendet die Ausführung und leitet den Fehler an den globalen Fehler-Workflow weiter.
3.3 Aufruf des Sub-Workflows
Die Node Execute Sub-workflow verweist auf einen fokussierten Sub-Workflow [2], der die zentrale Geschäftslogik ausführt, beispielsweise einen Drittanbieterdienst aufruft oder Daten transformiert. Halten Sie den Sub-Workflow klein und dokumentieren Sie seine Ein- und Ausgabeverträge in der Beschreibung der Node. Dadurch lässt sich der Vertrag im übergeordneten Workflow leichter überprüfen.
3.4 Lokale Konfiguration von Wiederholungsversuchen
n8n bietet für einzelne Nodes die Einstellung Retry On Fail. Aktivieren Sie diese nur bei vorübergehenden Fehlern:
- Netzwerk-Timeouts.
- HTTP-429-Antworten aufgrund einer Ratenbegrenzung.
- Ausgewählte 5xx-Antworten, beispielsweise 502 oder 503, die nachweislich vorübergehend auftreten.
Aktivieren Sie Wiederholungsversuche nicht bei:
- bereits erkannten Validierungsfehlern;
- Authentifizierungsfehlern wie 401 oder 403;
- Ablehnungen aufgrund von Geschäftsregeln, beispielsweise „Bestellbetrag überschreitet das Limit“.
Halten Sie die konfigurierte maximale Anzahl von Versuchen und die Wartezeit zwischen den Versuchen niedrig, damit der Workflow einen externen Dienst nicht überlastet. Wenn die API einen Wert für Retry-After bereitstellt, berücksichtigen Sie ihn gezielt, statt davon auszugehen, dass jede Node exponentiellen Backoff implementiert.
3.5 Prüfung des Ausgabevertrags
Nach Abschluss des Sub-Workflows prüft If, ob das zurückgegebene JSON dem erwarteten Schema entspricht, also alle erforderlichen Felder enthält und die richtigen Datentypen verwendet. Eine Abweichung löst Stop And Error aus und wird wiederum an den globalen Fehler-Workflow weitergegeben.
3.6 Globaler Fehler-Workflow zur Wiederverwendung
Ein separater Workflow beginnt mit Error Trigger. Er erhält den dokumentierten Ausführungskontext einschließlich Fehlermeldung, Workflow-ID und Ausführungs-ID. Empfohlen wird folgendes Muster:
- Wählen Sie Felder gezielt aus und schwärzen Sie sie, bevor eine Benachrichtigung gesendet wird. Übernehmen Sie niemals Zugangsdaten, Request-Header, Tokens oder vollständige Payloads mit personenbezogenen Daten in die Nachricht.
- Formulieren Sie eine prägnante Benachrichtigung, beispielsweise „Workflow X ist in Schritt Y fehlgeschlagen – {errorMessage}“.
- Senden Sie die Benachrichtigung über einen geeigneten Kanal wie Slack, Teams oder E-Mail.
- Protokollieren Sie den geschwärzten Payload optional in einem externen Speicher für Audit-Zwecke.
Da dieser Workflow wiederverwendbar ist, wird dasselbe Benachrichtigungsformat durchgängig angewendet. Das vereinfacht die nachgelagerte Incident-Bearbeitung.
4. Idempotenz und Deduplizierung
Fügen Sie vor jedem irreversiblen Nebeneffekt, beispielsweise dem Erstellen eines Datensatzes in einem nachgelagerten System, eine Deduplizierungsprüfung ein:
- Berechnen Sie einen deterministischen Hash der Eingabenutzlast.
- Speichern Sie den Hash in einem leichtgewichtigen Datenspeicher wie SQLite oder Redis.
- Ist der Hash bereits vorhanden, überspringen Sie die Node mit dem Nebeneffekt und protokollieren Sie „Doppeltes Ereignis ignoriert“.
Kombinieren Sie dieses Vorgehen mit idempotenten API-Aufrufen, sofern der externe Dienst Idempotenzschlüssel unterstützt. Dadurch sinkt das Risiko doppelter Datensätze bei Wiederholungsversuchen.
5. Kompakte Testmatrix
Die folgende Liste enthält die wesentlichen Testfälle für eine Workflow-Änderung. Jeder Fall sollte in einer isolierten Umgebung, beispielsweise einer lokalen n8n-Instanz in Docker, ausgeführt und mit Ausführungs-IDs sowie geschwärzten Logs dokumentiert werden.
- Erfolgsfall – Die Eingabe ist gültig, alle externen Aufrufe sind erfolgreich und der Ausgabevertrag wird erfüllt.
- Ungültige Eingabe – Ein erforderliches Feld fehlt; die Eingabevalidierung über
IfundStop And Errorwird ausgelöst. - Fehlende Konfiguration – Einer Node fehlt der API-Schlüssel; ein Authentifizierungsfehler tritt auf und es erfolgt kein Wiederholungsversuch.
- Vorübergehender Fehler: Timeout – Eine Verzögerung von 30 Sekunden wird simuliert; lokale Wiederholungsversuche und der anschließende Erfolg werden geprüft.
- Vorübergehender Fehler: HTTP 429 – Eine Ratenbegrenzung wird simuliert; der Wiederholungsversuch mit der konfigurierten Wartezeit wird geprüft.
- Vorübergehender Fehler: ausgewählte 5xx-Antwort – Eine 503-Antwort wird zurückgegeben und die Logik für Wiederholungsversuche geprüft.
- Doppeltes Ereignis – Dieselbe Nutzlast wird zweimal gesendet; die Deduplizierung muss den zweiten Nebeneffekt verhindern.
- Teilweiser nachgelagerter Fehler – Der Sub-Workflow wird teilweise erfolgreich ausgeführt, anschließend löst eine nachgelagerte Node einen dauerhaften Fehler aus. Stellen Sie sicher, dass
Stop And Errorden Fehler an den globalen Fehler-Workflow weitergibt. - Vertragsverletzung im Sub-Workflow – Der Sub-Workflow gibt ein erforderliches Feld nicht zurück;
Ifim übergeordneten Workflow erkennt den Fehler. - Erschöpfte Wiederholungsversuche – Eine dauerhafte 503-Antwort wird erzwungen; nach der maximalen Anzahl von Versuchen muss der Fehler den globalen Fehler-Workflow erreichen.
- Globale Fehlerbenachrichtigung – Ein gezielter Fehler wird ausgelöst; der Workflow mit
Error Triggermuss eine geschwärzte Slack-Nachricht mit Ausführungs-ID erzeugen.
Für jeden Test sollten folgende Angaben erfasst werden:
- Testfall-ID, beispielsweise TC-001.
- Eingabe-JSON, bei Bedarf geschwärzt.
- Erwartetes Ergebnis.
- Tatsächliches Ergebnis mit dem Status bestanden oder fehlgeschlagen.
- Ausführungs-ID aus der n8n-Benutzeroberfläche.
6. Release-Nachweise für eine sichere Bereitstellung
Da CE keine integrierte Versionsverwaltung bietet, müssen Teams eine eigene Audit-Trail-Dokumentation erstellen. Empfohlen werden folgende Artefakte:
- Exportiertes Workflow-JSON – in einem Git-Repository im Verzeichnis
workflows/gespeichert. - Commit-Hash – verweist auf die genaue Version der Workflow-Datei.
- Testfall-IDs – Liste aller bestandenen Einträge aus der Testmatrix, auf die in der Commit-Nachricht verwiesen wird.
- Ausführungs-IDs – für jeden erfolgreichen Testlauf aus der n8n-Benutzeroberfläche erfasst und in die Release Notes aufgenommen.
- Geschwärzte Ausführungsnachweise – Relevanten Status, betroffene Node und bereinigte Fehlerdetails aus der Ausführungsansicht dokumentieren; niemals ungeschützte Zugangsdaten oder Produktions-Payloads anhängen.
- Erwartete und tatsächliche Ergebnisse – eine kurze Liste in den Release Notes, die wichtige Felder gegenüberstellt.
- Freigabenachweis – dokumentierte Freigabe durch den QA Lead, beispielsweise als Kommentar im Pull Request.
- Rollback-Referenz – Commit-Hash der vorherigen Workflow-Version und eine kurze Anleitung zur Wiederherstellung.
Bei der Bereitstellung in der Produktionsumgebung sollte derselbe Exportvorgang erneut ausgeführt werden. So entsteht ein Vorher-Nachher-Snapshot, den Auditoren vergleichen können.
> Hinweis: Die nativen Funktionen von n8n für Versionskontrolle und Umgebungsverwaltung gehören zum Business- beziehungsweise Enterprise-Tarif [3]. Verwenden Sie in CE einen kontrollierten Export über die Benutzeroberfläche oder die CLI und speichern Sie die bereinigte Workflow-Definition in einem externen Git-Repository. Die von n8n beschriebene native Funktion für Versionskontrolle und Umgebungen ist in den Business- und Enterprise-Tarifen verfügbar [3].
7. Wo Automatisierung hilft
- Testdatengenerierung – Skripte, die gültige und ungültige JSON-Nutzlasten erzeugen, reduzieren den manuellen Aufwand.
- CI-Integration – Sofern Ihre Installation für den benötigten Vorgang eine authentifizierte API oder CLI bereitstellt, kann eine Pipeline den Workflow in einer isolierten Testinstanz bereitstellen, Testdaten ausführen und Nachweise erfassen. Verwenden Sie in dieser Umgebung keine Zugangsdaten zur Produktionsumgebung.
- Log-Schwärzung – Ein kleines Hilfsprogramm kann exportierte Logs auf Secret-Muster prüfen und diese vor dem Commit ersetzen.
- Deduplizierungsspeicher – Ein automatisiertes Skript kann alte Hash-Einträge entfernen, um den Datenspeicher klein zu halten.
Automatisierung sollte niemals das menschliche Urteilsvermögen ersetzen, das erforderlich ist, um Verträge zu definieren und festzulegen, welche Fehler tatsächlich vorübergehend sind.
8. Checkliste für die Release-Freigabe
- Das exportierte Workflow-JSON wurde committet und mit einem Tag versehen.
- Alle Testfall-IDs aus der Matrix sind in den Release Notes mit PASS gekennzeichnet.
- Ausführungs-IDs und geschwärzte Nachweise sind dem Release-Ticket beigefügt.
- Idempotenzschlüssel und Deduplizierungslogik wurden im Test des Erfolgsfalls überprüft.
- Der globale Fehler-Workflow wurde bereitgestellt und mit einem erzwungenen Fehler getestet.
- Die Einstellungen für
Retry On Failwurden daraufhin geprüft, dass nur vorübergehende Fehler wiederholt werden. - Die Freigabe durch den QA Lead wurde dokumentiert.
- Die Rollback-Anleitung wurde zusammen mit dem Hash des vorherigen Commits dokumentiert.
9. Fehlerbehebung
Error Triggerwird nicht ausgelöst – Prüfen Sie, ob die Workflow-OptionError Workflowauf die richtige ID des globalen Fehler-Workflows verweist.- Unerwartetes Verhalten bei Wiederholungsversuchen – Prüfen Sie die Einstellungen
Retry On Fail, die maximale Anzahl von Versuchen und die Wartezeit zwischen den Versuchen. Reproduzieren Sie anschließend dieselbe Antwort in einem isolierten Testlauf. - Doppelte Nebeneffekte trotz Deduplizierung – Stellen Sie sicher, dass die Hashfunktion eine stabile Feldreihenfolge verwendet. Die JSON-Serialisierung muss deterministisch sein.
- Nachweise enthalten weiterhin Secrets – Beschränken Sie die Benachrichtigung auf eine Positivliste sicherer Felder und testen Sie sie mit synthetischen tokenähnlichen Werten, bevor Sie Produktionsdaten verwenden.
10. Kontrollfragen
- Welche n8n-Node sollte die Ausführung abbrechen, wenn die Eingabevalidierung fehlschlägt, und warum ist sie einem einfachen Abbruch eines
If-Zweigs vorzuziehen? - Nennen Sie drei Kategorien von HTTP-Antworten, für die
Retry On Failgeeignet ist, und erklären Sie, warum dauerhafte Fehler nicht erneut verarbeitet werden dürfen. - Wie erhält der globale Fehler-Workflow mit
Error Triggerden Ausführungskontext, und welchem Hauptzweck dient die Schwärzung dieser Daten? - Welche Rolle spielt ein deterministischer Hash bei der Vermeidung doppelter Nebeneffekte vor einem irreversiblen API-Aufruf?
- Welche Artefakte gelten in der Community Edition als Release-Nachweise für eine Workflow-Änderung, und wie sind sie mit einem Git-Commit verknüpft?
11. Fazit
Das Testen einer Änderung an einem n8n-CE-Workflow ist keine einmalige Ausführung nach dem Prinzip Hoffnung. Durch die Strukturierung des Workflows in Validierung → lokale Fehlerbehandlung → globaler Fehler-Workflow, die Sicherstellung der Idempotenz und die Erfassung eines vollständigen Nachweispakets können QA-Teams begründetes Vertrauen schaffen, dass eine Änderung keine nachgelagerten Prozesse beeinträchtigt. Obwohl CE keine integrierte Versionskontrolle bietet, schafft der disziplinierte Export nach Git in Verbindung mit automatisierter Testausführung einen überprüfbaren Audit Trail und reduziert das Release-Risiko erheblich.
Kommentar hinterlassen
Teilen Sie Ihre Gedanken zum Artikel. Kein Konto erforderlich.
Kommentare
Kommentare werden geladen…