Praktischer Leitfaden für die n8n Community Edition
1. Warum ein risikobasierter Ansatz wichtig ist
Wenn eine Codeänderung in einem Repository landet, muss das QA-Team entscheiden, wie viel Tests erforderlich sind, bevor die Änderung freigegeben werden kann. Eine deterministische, risikobasierte Pipeline ermöglicht es dem Team:
- Priorisieren Sie Änderungen mit hoher Auswirkung durch passende Regressionstests.
- Sparen Sie Zeit bei risikoarmen Änderungen, indem Sie nur Smoke-Tests ausführen.
- Erzeugen Sie unveränderliche Nachweise (Protokolle, Ergebnisse, Entscheidungen), die später geprüft werden können.
Die visuelle Workflow-Engine von n8n ermöglicht es, diese Entscheidungslogik zu kodieren, ohne einen eigenen Orchestrierungsdienst schreiben zu müssen. Die folgenden Abschnitte führen eine vollständige, wiederverwendbare Architektur durch, die vollständig innerhalb der n8n Community Edition (CE) funktioniert.
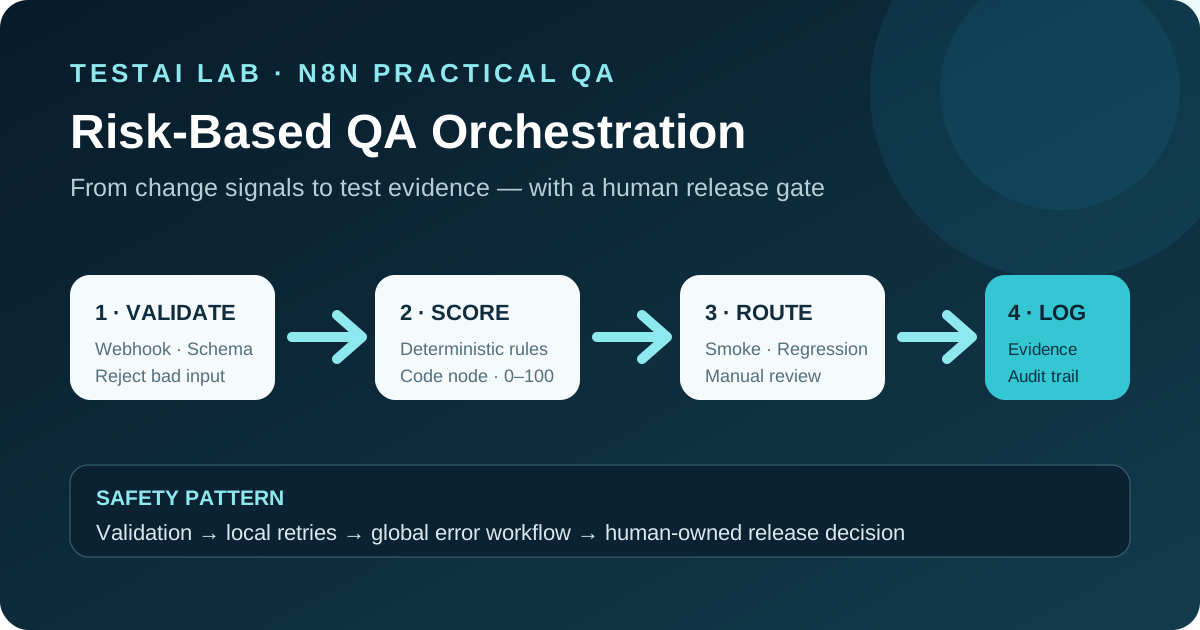
2. Architekturübersicht
[Validation] → [Risk Scoring] → [Test Route Selection]
      │                │                │
      ▼                ▼                ▼
[Local Error Handling]   →   [Global Error Workflow] → [Evidence Log]
Jeder Block wird als Sub-Workflow implementiert (aus der Hauptpipeline über den Execute Sub-workflow-Knoten aufgerufen). Das Design hält den Hauptfluss lesbar, fördert die Wiederverwendung und isoliert die Fehlerbehandlung.
| Block | Verantwortung | Typische n8n-Knoten |
|---|---|---|
| Bestätigung | Metadaten für eingehende Änderungen normalisieren, fehlgeformte Nutzlasten ablehnen. | Webhook → Set → IF |
| Risikobewertung | Erstellen Sie aus den normalisierten Daten einen deterministischen numerischen Wert. | Code (JavaScript) |
| Routenauswahl testen | Der Kartenwert reicht bis zu einer Testtiefe (Rauch, Regression, manuelle Wiederholung). | IF → Execute Sub-workflow (Rauch, Regression, manuell) |
| Lokale Fehlerbehandlung | Versuche nur vorübergehende Fehler erneut; Erstelle permanente Fehler im globalen Handler. | Fehlerauslöser → Wiederholen Einstellungen auf den Knoten |
| Globaler Fehler-Workflow | Zentralisierte Benachrichtigung, Ticketerstellung und Verbreitung von Korrelations-IDs. | Execute Sub-workflow (Fehler-Handler) |
| Beweisprotokoll | Persistiere den Score, ausgewählte Route, Zeitstempel und Korrelations-ID für die Prüfung. | Data Table- oder Postgres-Knoten |
Alle Sub-Workflows teilen sich eine Korrelations-ID, die durch die Pipeline läuft, sodass es einfach ist, eine Änderung vom Intake bis zum endgültigen Beweis nachzuverfolgen.
3. Unterworkflow 1 – Normalisierte Änderungsannahme
3.1 Auslöser & Eingangsform
- Node: Webhook (hört auf
/change) - Erwartete Nutzlast (JSON):
{
  "commitId": "a1b2c3d",
  "author": "alice@example.com",
  "changedFiles": ["src/api/user.js", "tests/unit/user.test.js"],
  "labels": ["backend", "critical"]
}
3.2 Validierungsschritte
- Set-Knoten erzeugt eine flache Struktur (
commitId,fileCount,hasCriticalLabel). - IF prüft der Knoten die erforderlichen Felder (
commitId&changedFiles). Wenn fehlt, wirft der Workflow einen Fehler, der vom Local Error Handling-Block erfasst wird.
Alle Validierungslogiken befinden sich in einem wiederverwendbaren Unter-Workflow namens Change Intake – Normalise. Sie können aus jeder Pipeline aufgerufen werden, die Änderungsmetadaten benötigt (z. B. ein nächtlicher Build-Monitor).
4. Subworkflow 2 – Deterministische Risikobewertung
4.1 Wertungsphilosophie
Der Score muss deterministisch sein (gleiche Eingabe → gleiche Ausgabe) und frei von externen Zugangsdaten. Ein einfaches, regelbasiertes Modell funktioniert für die meisten Teams gut:
| Herrschaft | Beitrag |
|---|---|
fileCount > 20 | +30 |
hasCriticalLabel | +40 |
author in vertrauenswürdiger Liste | –20 |
changedFiles irgendwelche *.sql | +20 |
Die Gesamtzahl ist auf 100 begrenzt und später interpretiert.
4.2 JavaScript-Code-Knoten (verifizierte Syntax)
// Input: items[0].json = { fileCount, hasCriticalLabel, author, changedFiles }
// Output: items[0].json.riskScore (0‑100)

const trusted = ['ci-bot', 'release-bot']; // static list, no Zugangsdaten

const { fileCount, hasCriticalLabel, author, changedFiles } = items[0].json;

let score = 0;

if (fileCount > 20) score += 30;
if (hasCriticalLabel) score += 40;
if (trusted.includes(author)) score -= 20;
if (changedFiles.some(f => f.endsWith('.sql'))) score += 20;

// Clamp to 0‑100
score = Math.max(0, Math.min(100, score));

items[0].json.riskScore = score;
return items;
Keine externen Dienste, keine persönlichen Daten, und die Logik ist vollständig reproduzierbar. Der Knoten gehört zum Risk Scoring – Deterministic Sub-Workflow.
5. Unterworkflow 3 – Testroutenauswahl
5.1 Zuordnung von Ergebnissen zur Testtiefe
| Punktebereich | Verlauf |
|---|---|
| 0‑30 | Nur Rauch |
| 31‑70 | Vollständige Regression |
| 71‑100 | Handbuchüberprüfung (menschliches Tor) |
5.2 Implementierung
- IF-Knoten bewertet
riskScore. - Jeder Branch ruft einen Execute Sub-workflow-Knoten auf, der die entsprechende Testsuite startet:
Rauch – leichte API-Gesundheitsprüfungen. Regression – vollständige Integrationstestsammlung. Manuelle Überprüfung – sendet eine Slack-Nachricht mit einem Genehmigt/Ablehnen*-Button (keine KI-Entscheidung).
Alle drei Testsuiten sind selbst Sub-Workflows (Smoke Tests, Regression Suite, Manual Review Gate). Sie akzeptieren dieselbe Korrelations-ID und ändern Metadaten, was konsistente Beweise garantiert.
6. Unterworkflow 4 – Lokale Fehlerbehandlung
n8n CE erlaubt eine Konfiguration pro Knoten-Wiederholung. Das von uns empfohlene Muster ist:
- Transiente Ausfälle (z. B. Netzwerkzeiten) → setzen Retry auf
3Versuche mit exponentiellem Backoff. - Dauerhafte Ausfälle (Validierungsfehler, fehlende Dateien) → den Knoten werfen lassen; der Fehler wird in den Globalen Fehler-Workflow übertragen.
Konfigurieren Sie den Fehler-Workflow auf der Workflow-Einstellungen-Seite (siehe die offiziellen Dokumentationen zu Fehlerbehandlung in n8n). Der lokale Fehlerblock schreibt außerdem einen kurzen Eintrag in das Beweisprotokoll, der den fehlgeschlagenen Schritt markiert.
7. Unterworkflow 5 – Globaler Fehler-Workflow
Ein einzelner, wiederverwendbarer Fehlerbehandler sorgt dafür, dass die Benachrichtigungen konsistent sind:
- Set-Knoten extrahiert die Korrelations-ID und die Fehlermeldung.
- HTTP Request-Knoten postet an einen Überwachungs-Endpunkt (z. B. einen Teams-Webhook).
- Create Issue-Node (GitHub) eröffnet ein Ticket mit der Nutzlast zur Rückverfolgbarkeit.
Da der Fehler-Workflow außerhalb der Hauptpipeline läuft, stört er niemals die Risikobewertung oder Testausführung. Die Korrelations-ID garantiert, dass der Vorfall mit der ursprünglichen Änderung verknüpft werden kann.
8. Unterworkflow 6 – Beweisprotokoll
Prüfbare Nachweise sind für Compliance und Post-Mortem-Analyse unerlässlich. In n8n lassen sich überschaubare strukturierte Nachweise direkt mit dem Data Table-Knoten speichern (offizielle Dokumentation). Für längere Aufbewahrung oder größere Datenmengen eignet sich eine externe Datenbank wie Postgres.
Felder zum Bestehen:
| Säule | Beschreibung |
|---|---|
correlation_id | UUID bei der Aufnahme erzeugt |
commit_id | Ursprünglicher Commit SHA |
risk_score | Numerischer Wert vom Code-Knoten |
test_route | smoke, regression oder manual |
status | passed, failed, error |
timestamp | ISO-8601-Ausführungszeit |
Der Evidence Log-Sub-Workflow erhält den Endstatus von der Testroute, schreibt die Zeile und gibt dem Anrufer eine Zusammenfassung zurück. Da das Log nach Abschluss der Testsuite geschrieben wird, spiegelt es das tatsächliche Ergebnis der Änderung wider.
9. Bereichsübergreifende Anliegen
9.1 Idempotenz & Duplikatschutz
- Verwenden Sie Edit Fields (Set), um die unveränderliche
commitIdincorrelation_idzu kopieren. Eine zufällige UUID wird nur einmal erzeugt, wenn keine stabile Quell-ID vorhanden ist. - Bevor eine Testroute ausgeführt wird, fragt ein IF-Knoten das Beweisprotokoll für einen bestehenden Eintrag mit demselben
commitIdab. Wenn gefunden, kann der Workflow die Ausführung überspringen und das vorherige Ergebnis zurückgeben.
9.2 Sicherer Umgang mit Zugangsdaten
Alle Zugangsdaten (GitHub-Token, Webhook-URLs) werden im Zugangsdaten-Store von n8n gespeichert und nie fest programmiert. Die Zugangsdaten-Benutzeroberfläche verschlüsselt Werte im Ruhemodus, und der Workflow referenziert sie mit Namen (z. B. GitHub API). Dies entspricht den offiziellen Richtlinien zur Zugangssicherheit.
9.3 Korrelations-IDs
Ein Edit Fields (Set)-Knoten setzt correlationId genau einmal beim Eingang, vorzugsweise aus der unveränderlichen commitId. Jeder Sub-Workflow übernimmt und liefert diesen Wert unverändert zurück, damit Logs, Fehler und externe Aufrufe zuverlässig verknüpft werden können.
9.4 Strukturierte Eingaben / Ausgaben
Alle Sub-Workflows akzeptieren ein einzelnes JSON-Objekt mit gut definierten Schlüsseln (commitId, riskScore usw.). Die Verwendung des Merge-Knotens mit Mode: Append stellt sicher, dass zusätzliche Felder (z. B. Testartefakte) hinzugefügt werden, ohne die nachgelagerten Erwartungen zu brechen.
9.5 Von Menschen geführte Veröffentlichungstor
Der Manual Review-Zweig endet mit einem Slack (oder Microsoft Teams) Message-Knoten, der die Approve- und Reject-Buttons enthält. Der Button-Klick löst einen separaten Webhook-Workflow aus, der die Entscheidung im Beweisprotokoll festzeichnet und, falls genehmigt, zu einem finalen Deploy-Sub-Workflow übergeht. Kein KI-Knoten darf die endgültige Release-Entscheidung treffen; die menschliche Interaktion ist das autoritative Gate.
10. Wo Automatisierung hilft
| Gebiet | Automatisierungsvorteil | n8n-Funktion |
|---|---|---|
| Änderungsaufnahme | Konsistente Bestätigung, sofortiges Feedback an die Entwickler. | Webhook + Set + IF |
| Risikobewertung | Schnelle, wiederholbare Berechnungen ohne manuelle Tabellenkalkulationen. | Code-Knoten (deterministisches JS) |
| Testorchestrierung | Ein-Klick-Auswahl der passenden Suite, keine manuelle Skriptbearbeitung. | Execute Sub-workflow + IF |
| Fehleraggregation | Zentralisierte Warnungen und Ticketerstellung reduzieren den Lärm. | Globaler Fehler-Workflow (HTTP-Anfrage, Problem erstellen) |
| Beweissammlung | Unveränderliche Audit-Spur wird automatisch gespeichert. | Data Table-Knoten (oder Postgres) |
| Menschliches Tor | Garantiert, dass eine Person Freigaben mit hohem Risiko bestätigt. | Slack-Nachricht mit interaktiven Buttons |
Automatisierung eliminiert wiederkehrende Routinearbeit, aber die Entscheidungspunkte (Risikogrenzen, manuelle Genehmigung) bleiben unter menschlicher Kontrolle.
11. Erwartete Ergebnisse und Scheiterwege
| Szenario | Erwartetes Ergebnis | Beweisprotokolleintrag |
|---|---|---|
| Gültige Änderung, geringes Risiko | Die Smoke-Suite läuft und besteht, der Workflow endet mit status: passed. | Eintrag mit test_route: smoke, risk_score ≤ 30. |
| Gültige Änderung, mittleres Risiko | Vollständige Regression läuft; wenn ein Test fehlschlägt, status: failed. | Eintrag mit test_route: regression, risk_score 31‑70. |
| Gültige Veränderung, hohes Risiko | Manuelle Überprüfungsnachricht gesendet; bei Ablehnung endet der Arbeitsablauf mit status: error. | Eintrag mit test_route: manual, risk_score > 70. |
| Fehlgeformte Nutzlast | Validierungs-IF-Knoten wirft; die lokale Fehlerbehandlung versucht 0 Mal, dann erstellt der globale Fehlerworkflow ein Ticket. | Zeile nicht erstellt; Fehler-Workflow-Logs validation_error. |
| Vorübergehender Netzwerkfehler | Der Node versucht es bis zu dreimal; bei Erfolg bleibt die Pipeline unverändert. | Kein zusätzlicher Logbucheintrag; normale Beweise werden aufgezeichnet. |
| Duplikater Commit verarbeitet | Der Idempotenz-IF-Knoten erkennt vorhandene Beweise und überspringt die Testausführung. | Row aktualisiert mit status: duplicate_skipped. |
Alle Wege sind deterministisch, weil dieselbe Eingabe immer derselben Verzweigungslogik folgt. Das einzige nicht-deterministische Element ist der menschliche Knopfklick, der bewusst manuellem Urteil überlassen wird.
12. Fragen durchgehen
- Was ist der Zweck einer Korrelations-ID in der risikobasierten QA-Pipeline und wie wird sie in n8n generiert?
- Erklären Sie, wie der deterministische JavaScript-Code-Knoten einen Risikowert berechnet, ohne externe Zugangsdaten zu verwenden.
- Beschreiben Sie die drei Testrouten und die Punktbereiche, die jede auslösen.
- Wie stellt der globale Fehler-Workflow sicher, dass vorübergehende Fehler erneut versucht werden, während permanente Fehler eskaliert werden?
- Warum muss die endgültige Veröffentlichungsentscheidung von einem Menschen getroffen werden, und wie setzt n8n dies im Zweig "Manual Review" durch?
13. Fazit
Durch die Verkettung einiger wiederverwendbarer Subworkflows – Validierung, deterministische Bewertung, Routenauswahl, robuste Fehlerbehandlung und Beweisprotokollierung – kann n8n Community Edition eine risikobasierte QA-Orchestrierung vorantreiben, die transparent, auditierbar und vollständig unter menschlicher Kontrolle steht. Die Architektur respektiert die Einschränkungen der CE-Version (keine proprietären Knoten, keine integrierte KI-Genehmigung), nutzt aber dennoch die Stärken von n8n: visuelle Komposition, integrierte Retry-Logik, Sicherheit bei Zugangsdaten und flexible Datenverarbeitung. Teams, die dieses Muster übernehmen, erhalten eine wiederholbare Entscheidungs-Engine, die von einem einzelnen Microservice zu einem Multi-Repo-Monolithen skaliert – und das alles, ohne eigenen Orchestrierungscode zu schreiben.
Quellen
- n8n Documentation – Error handling: https://docs.n8n.io/flow-logic/error-handling/
- n8n Documentation – Code node (JavaScript): https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.code/
- n8n Documentation – Execute Sub-workflow node: https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.executeworkflow/
- n8n-Dokumentation – Sicherheit von Zugangsdaten: https://docs.n8n.io/
- n8n-Dokumentation – Data-Table-Knoten: https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.datatable/
(Only official n8n documentation was consulted; no external statistics or unpublished claims are included.)
Kommentar hinterlassen
Teilen Sie Ihre Gedanken zum Artikel. Kein Konto erforderlich.
Kommentare
Kommentare werden geladen…