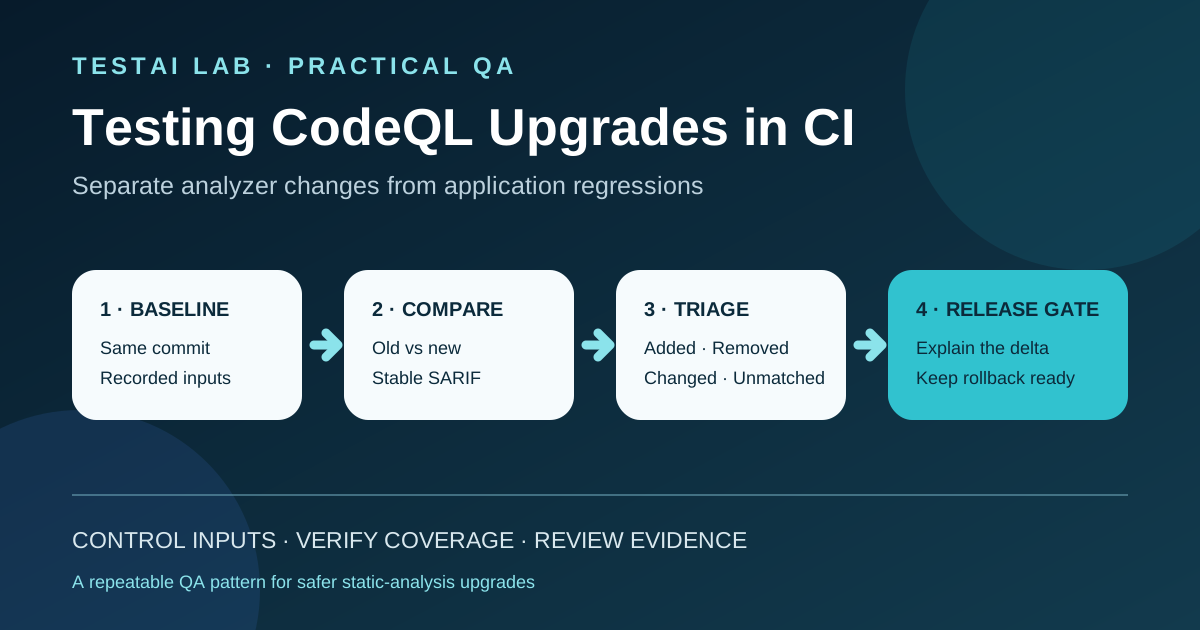
Wie man eine statische Analyse-Engine upgradet, ohne Analyzer-Änderungen mit Anwendungsregressionen zu verwechseln.
1. Das reale Risiko bei einem CodeQL-Upgrade
Eine CodeQL-Version kann Abfragen hinzufügen, Datenflussmodelle verbessern, neue Sprachversionen unterstützen oder Fehlalarme reduzieren. CodeQL 2.27.1 zum Beispiel fügte C/C++- und C#-Abfragen hinzu, Unterstützung für Kotlin 2.4.20 und mehrere Genauigkeitsverbesserungen. [1]
Das bedeutet, dass sich der Warnsatz ändern kann, selbst wenn die Anwendung nicht committiert. Eine hinzugefügte Warnung kann ein echtes Problem offenlegen, das der alte Analyzer übersehen hat, aber es kann auch ein Fehlalarm sein, verursacht durch ein verändertes Modell. Ein entfernter Alarm kann ein korrigiertes Fehlalarmsignal darstellen oder eine verlorene Abdeckung aufzeigen.
Die sichere Frage lautet daher nicht: "Hat sich die Anzahl der Warnungen geändert?" Sie ist:
> Können wir jedes materielle Divergat zwischen der alten und der neuen Analyse erklären, während wir die Quellversion, Build-Inputs, den Abfrageumfang und die Review-Regeln kontrollieren?
Dieser Artikel verwendet ein praktisches Muster:
Baseline-→ Parallelvergleich → Delta-Triage → Release-Gate
2. Definieren Sie den Upgrade-Vertrag
Bevor Sie etwas ausführen, schreiben Sie die kontrollierten Eingaben und die erwarteten Belege aus dem Vergleich auf.
| Vertragspunkt | Was aufgezeichnet werden muss |
|---|---|
| Quelle | Repository und exaktes Commit SHA |
| Umwelt | Runner-Image, Architektur, relevante Compiler- oder Laufzeitversionen |
| Baumodus | Keine, Autobuild oder manueller Build |
| Werkzeuge | CodeQL-Bündel oder Action-Version |
| Abfragebereich | Standard-, sicherheitserweiterte, Sicherheits- und Qualitätspakete oder benannte benutzerdefinierte Pakete |
| Konfiguration | CodeQL-Konfigurationsdatei und Ausschlüsse |
| Ausgabe | SARIF-Dateien, Workflow-Protokolle, Datenbankdiagnostik und Delta-Bericht |
| Entscheidungsinhaber | Person oder Team, die jedes materielle Delta akzeptiert, verschiebt oder blockiert |
GitHub empfiehlt das CodeQL-Bundle, da es eine kompatible CLI sowie die Standard-Abfrage- und Bibliothekspakete enthält. [2] [3] Behandle dieses Bundle, die Workflow-Konfiguration und alle benutzerdefinierten Packs als ein versioniertes Test-Asset.
3. Aufbau einer reproduzierbaren Basislinie
Wählen Sie ein bekanntes Commit und speichern Sie dessen SHA. Führen Sie die aktuelle Produktionskonfiguration genau in dieser Version aus und behalten Sie bei:
- der Workflow führt die URL aus;
- die CodeQL Action oder Bundle-Version;
- die ausgewählten Sprachen und Abfragesuiten;
- der Baumodus und der Baubefehl, wenn ein manueller Bau verwendet wird;
- das generierte SARIF-Ergebnis;
- Datenbankdiagnostik und relevante Extraktionsprotokolle;
- Die endgültige Warnung wird nach Regel, Schwere und Sprache gruppiert.
Für kompilierte Sprachen ist die Datenbankerstellungsmethode wichtig. GitHub unterstützt verschiedene Build-Modi, und der passende Modus hängt von der Sprache und dem Projekt ab. [4] Wenn das aktuelle Produktions-Setup einen manuellen Build verwendet, verwenden Sie denselben Build-Befehl und dieselben Abhängigkeiten für den Vergleich. Andernfalls kann ein Build-Unterschied wie ein Analyzer-Unterschied aussehen.
Ein Basiswert ist nicht nur "die Alarmzählung der letzten Woche". Es handelt sich um ein nachverfolgbares Paket, das ein anderer Ingenieur reproduzieren kann.
4. Vergleichen Sie alte und neue Analysen auf demselben Code
Erstellen Sie einen temporären Upgrade-Branch oder einen isolierten Vergleichsworkflow. Beide Lanes müssen denselben Commit analysieren:
                         ┌─ Current CodeQL configuration ─→ old.sarif
same commit + same inputs
                         └─ Candidate CodeQL configuration → new.sarif
Halten Sie diese Eingaben identisch, es sei denn, sie sind das explizite Gegenstand des Tests:
- SHA zu begehen;
- Checkout-Tiefe und Submodule;
- Betriebssystem und Architektur;
- Abhängigkeitssperren-Dateien;
- Aufbau von Befehls- und Umweltvariablen;
- generierte Code-Richtlinie;
- Pfade, die von der CodeQL-Konfiguration ignoriert werden;
- Abfragesuiten und benutzerdefinierte Pakete.
Ändern Sie zuerst nur die Kandidatenkomponente – zum Beispiel die CodeQL-Bundle-Version. Wenn auch die Action-Version und der Abfragebereich Änderungen benötigen, werden sie in getrennten Schritten getestet. Dadurch lässt sich die Ursache jedes Deltas leichter identifizieren.
Für die erweiterte Einrichtung von GitHub Actions verwenden Sie eine derzeit unterstützte Hauptversion von github/codeql-action. Das Projekt empfiehlt derzeit v4 und rät zudem Teams, die eine Patch-Version pinnen oder SHA committen, diesen Pin beizubehalten. [5]
Eine minimale Workflow-Form ist:
- uses: github/codeql-action/init@v4
  with:
    languages: java-kotlin
    queries: security-extended

# Use autobuild or your documented manual build step here.

- uses: github/codeql-action/analyze@v4
  with:
    output: ../results
    upload: never
Dies ist ein strukturelles Beispiel, keine universelle Konfiguration. Verwenden Sie die Sprachmatrix, den Build-Modus, die Berechtigungen und den zum Repository passenden Abfrageumfang.
5. Erzeugen Sie ein stabiles Delta
SARIF-Ergebnisse enthalten mehr als nur eine Nachricht und eine Zeilennummer. Ein nützlicher Vergleichsschlüssel sollte stabile Identifikatoren bevorzugen, wie zum Beispiel:
- Regel-ID;
- Ergebnis-Fingerabdrücke oder Teilfingerabdrücke, wenn verfügbar;
- normalisiertes Artefakt URI;
- logischer Standort;
- Region als Rückfall, nicht als einzige Identität;
- Sicherheitsschwere und Ergebnisniveau.
Ein kompakter Bericht könnte so aussehen:
| Delta | Herrschaft | Lage | Alte → Neue | Überprüfungsergebnis |
|---|---|---|---|---|
| Hinzugefügt | cpp/example-rule | src/net.cpp | Keiner → hoch | Bestätigtes Problem |
| Entfernt | java/example-rule | src/db.java | Hohe → keine | Abfragekorrektur bestätigt |
| Geändert | actions/example-rule | .github/workflows/ci.yml | Mittel → hoch | Erwartetes Modellupdate |
| Unvergleichlich | Custom-Regel | bewegte Funktion | Fingerabdruck verändert | Manuelle Korrelation erforderlich |
Verlassen Sie sich nicht nur auf die Gesamtanzahl. Fünf entfernte Warnungen und fünf hinzugefügte Warnungen führen zu einer Nettoänderung von null und repräsentieren zehn Überprüfungsentscheidungen.
6. Triage jeder Materialkategorie
Hinzugefügte Ergebnisse
Für jedes neue Ergebnis fragen Sie:
- Hat die Veröffentlichung das relevante Abfrage- oder Datenflussmodell hinzugefügt oder geändert?
- Ist der Codepfad wirklich erreichbar?
- Kann eine kleine Leuchte oder ein Test den gemeldeten Durchfluss reproduzieren?
- Erscheint das Ergebnis nur, weil sich die Abdeckung der Extraktion verbessert hat?
- Ist Unterdrückung gerechtfertigt, dokumentiert und eng gefasst?
Entfernte Erkenntnisse
Ein entferntes Ergebnis benötigt genauso viel Aufmerksamkeit:
- War das alte Ergebnis ein bekanntes falsch-positives Ergebnis?
- Haben die Release Notes eine Genauigkeitskorrektur für diese Regel beschrieben?
- Ist die relevante Datei noch in der Kandidatendatenbank vorhanden?
- Meldet die alte Abfrage das Problem noch, wenn sie mit vergleichbaren Daten ausgeführt wird?
- Wurde das Ergebnis durch eine Änderung der Konfiguration oder der Abfragesuite verdeckt?
Geänderte Ergebnisse
Überprüfen Sie Änderungen in Schweregrad, Pfad, Region, Nachricht oder Klassifizierung. Einige sind Präsentationsverbesserungen; andere können Policy-Gates oder Ownership-Routing beeinflussen.
Nicht zugeordnete Ergebnisse
Fingerabdrücke können sich ändern, wenn Code sich bewegt oder sich Analysemodelle entwickeln. Behalten Sie eine "unmatched" Kategorie bei, anstatt jedes Ergebnis hinzuzufügen oder zu entfernen. Ein Gutachter kann dann nach Regel, Funktion und Datenflusspfad korrelieren.
7. Überprüfung der Extraktions- und Konfigurationsabdeckung
Ein sauberes Delta ist bedeutungslos, wenn der Kandidat weniger Code analysiert hat.
Überprüfen Sie zumindest:
- jeder erwartete Sprachjob wurde angeboten;
- Datenbankerstellung ohne Extractor-Fehler abgeschlossen;
- manuelle Bauschritte erfassten die beabsichtigten Ziele;
- Quellwurzeln und ignorierte Wege änderten sich nicht zufällig;
- generierter Code und Testcode folgen der dokumentierten Richtlinie;
- benutzerdefinierte Abfragepakete erfolgreich gelöst;
- Ergebnis-Upload oder Artefakterstellung abgeschlossen;
- Warnungen in Datenbankdiagnostik wurden überprüft.
Für ein großes Repository wählen Sie einige bekannte "Sentinel"-Dateien oder absichtlich verwundbare Testfixturen. Ihre erwarteten Ergebnisse geben einen schnellen Hinweis darauf, dass der Kandidat weiterhin kritische Pfade analysiert.
Veröffentlichen Sie keine echten Schwachstellen in öffentlichen Armaturen. Verwenden Sie synthetische Beispiele in einem kontrollierten Test-Repository.
8. Benutzerdefinierte Abfragen schützen
Benutzerdefinierte Packs sind Teil der Regressionsoberfläche. Teste sie unabhängig voneinander, bevor du das Upgrade akzeptierst:
- die exakten Pack-Versionen auflösen;
- Führe
codeql pack installaus dem Packverzeichnis aus; - die benutzerdefinierten Abfragen kompilieren oder testen;
- führen ihre Abfragetests dort aus;
- mindestens eine repräsentative Datenbank zu analysieren;
- vergleichen Sie die erwartete Ergebnismenge mit der Basislinie.
CodeQL-Packs verwenden semantische Versionsbereiche für Abhängigkeiten, und eine Sperrdatei-Datensätze lösen Abhängigkeiten auf. [6] Überprüfen Sie Änderungen an Sperrdateien wie jedes andere Abhängigkeitsupdate. Ein unerwartet erweiterter Abhängigkeitsbereich kann zukünftige Läufe weniger reproduzierbar machen.
9. Entwurfs-Freigabe-Gates nach Risiko
Pull-Request-Gate
Nutze die Kandidatenspur bei einer dedizierten Upgrade-Pull Request.
Blockieren Sie das Zusammenführungsergebnis, wenn:
- Datenbankerstellung oder -analyse scheitert;
- eine erwartete Sprache oder ein kritischer Pfad fehlt;
- ein benutzerdefiniertes Paket löst sich nicht mehr auf oder seine Tests scheitern nicht;
- Ein neues Ergebnis mit hoher Schweregrad hat keine Entscheidung über Eigentümer oder Triage;
- Ein zuvor bestätigtes Ergebnis mit hoher Schwerestärke verschwindet ohne Erklärung.
Geplanter Vergleich
Führe den Side-by-Side-Job zeitlich aus, während das Upgrade evaluiert wird. Dadurch werden Repository-Änderungen erfasst, die Lücken offenlegen, die beim ersten Vergleich nicht vorhanden waren. Behalten Sie denselben Vergleichsvertrag und beschriften Sie die resultierenden Berichte mit Commit SHA.
Vorveröffentlichungs-Gate
Vor der Beförderung der Kandidatenkonfiguration:
- den Vergleich mit dem Release-Kandidaten erneut durchlaufen;
- schließen oder explizit jedes materielle Delta akzeptieren;
- die erforderlichen Statusprüfungen und Berechtigungen bestätigen;
- Archivieren Sie die Berichts- und Workflow-Links;
- die Rollback-Version und Rollback-Schritte aufzeichnen;
- Erhalte die erforderliche Sicherheits- oder QA-Genehmigung.
Schwellenwerte wie "nicht mehr als 2 % weniger extrahierte Dateien" können nützliche Warnsignale sein, sind aber projektspezifisch. Stellen Sie keinen illustrativen Schwellenwert als Industriestandard dar.
10. Fehlerbehandlung und Rollback
Der Vergleichs-Workflow muss sicher ausfallen.
- Wenn eine Spur durchfällt, markiere den Vergleich als nicht eindeutig, nicht bestanden.
- Wenn der SARIF-Parser fehlschlägt, behalten Sie beide Rohartefakte und stoppen Sie das Gate.
- Wenn der Kandidat ein Abfragepaket nicht lösen kann, sollte man nicht stillschweigend auf eine andere Version zurückgreifen.
- Wenn der Build nicht deterministisch ist, wiederhole beide Lanes, bevor du Deltas klassifizierest.
- Wenn eine Materialregression nicht erklärt werden kann, lassen Sie den Produktionsanalysator unverändert.
Rollback sollte die zuvor getestete Konfiguration wiederherstellen und nicht nur eine Warnschwelle senken.
11. QA-Checkliste
Reproduzierbarkeit
- [ ] Gleiches Commit SHA auf beiden Spuren
- [ ] Gleiche Runner-Familie und Architektur
- [ ] Gleiche Abhängigkeitssperrdateien
- [ ] Gleicher Baumodus und Befehl
- [ ] Aufgezeichnete Tool- und Abfragepack-Versionen
Abdeckung
- [ ] Erwartete Sprachaufträge erledigt
- [ ] Datenbankdiagnostik überprüft
- [ ] Sentinel-Dateien oder Leuchtturen lieferten erwartete Beweise
- [ ] Pfade und generierte Code-Richtlinien unverändert ignorieren
- [ ] Benutzerdefinierte Pakete wurden aufgelöst und bestanden ihre Tests
Delta-Review
- [ ] Neue Ergebnisse geprüft
- [ ] Entfernte Ergebnisse geprüft
- [ ] Schwere und Ortsänderungen überprüft
- [ ] Nicht zugeordnete Ergebnis-Fingerabdrücke untersucht
- [ ] Falsch positive Ergebnisse und Ausnahmen dokumentiert
Release-Kontrolle
- [ ] Pull-Request-Gate bestanden
- [ ] Geplanter Vergleich für einen aktuellen Commit bestanden
- [ ] Vergleich des Release Candidates archiviert
- [ ] Der Entscheidungsträger genehmigte das verbleibende Risiko
- [ ] Rollback-Version und aufgezeichnete Schritte
12. Was Automatisierung entscheiden sollte – und was nicht –
Automatisierung ist hervorragend darin, vergleichbare Datenbanken zu erstellen, SARIF zu normalisieren, Deltas zu berechnen, Artefakte anzuhängen und sicherzustellen, dass erforderliche Beweise vorhanden sind.
Die Automatisierung sollte nicht entscheiden, dass jeder hinzugefügte Alarm ein Produktfehler ist oder jeder entfernte Alarm sicher ist. Diese Entscheidungen erfordern Kontext: Abfrageänderungen, Erreichbarkeit, Ausnutzbarkeit, beabsichtigte Konfiguration und das vom Projekt akzeptierte Risiko.
Das letzte Tor sollte maschinenprüfbare Verträge mit einer von Menschen geführten Triage-Entscheidung kombinieren.
Fazit
Ein CodeQL‑Upgrade ist eine Änderung des Testsystems selbst. Testen Sie es wie jede andere Produktionsabhängigkeit: steuern Sie die Eingaben, vergleichen Sie altes und neues Verhalten desselben Codes, untersuchen Sie die Abdeckung, validieren Sie benutzerdefinierte Packs und verlangen Sie vor der Promotion erklärbare Nachweise.
Mit einem wiederholbaren Baseline → Parallelvergleich → Delta‑Triage → Release‑Gate‑Prozess können Teams Analysator‑Verbesserungen übernehmen, ohne echte Fehler zu verbergen oder vermeidbare Warngeräusche zu erzeugen.
Quellen
- GitHub Changelog — CodeQL 2.27.1 adds C and C++ query and Kotlin 2.4.20 support: https://github.blog/changelog/2026-09-25-codeql-2-27-1-adds-c-and-c-query-and-kotlin-2-4-20-support/
- CodeQL documentation — CodeQL tools and the CodeQL bundle: https://codeql.github.com/docs/codeql-overview/codeql-tools/
- CodeQL CLI documentation — Setting up the CodeQL CLI: https://docs.github.com/en/code-security/codeql-cli/getting-started-with-the-codeql-cli/setting-up-the-codeql-cli
- GitHub Docs — CodeQL code scanning for compiled languages: https://docs.github.com/en/code-security/concepts/code-scanning/codeql/codeql-for-compiled-languages
- GitHub — CodeQL Action README and supported versions: https://github.com/github/codeql-action/blob/main/README.md
- CodeQL CLI documentation — Creating and working with CodeQL packs: https://docs.github.com/en/code-security/codeql-cli/using-the-advanced-functionality-of-the-codeql-cli/creating-and-working-with-codeql-packs
Kommentar hinterlassen
Teilen Sie Ihre Gedanken zum Artikel. Kein Konto erforderlich.
Kommentare
Kommentare werden geladen…