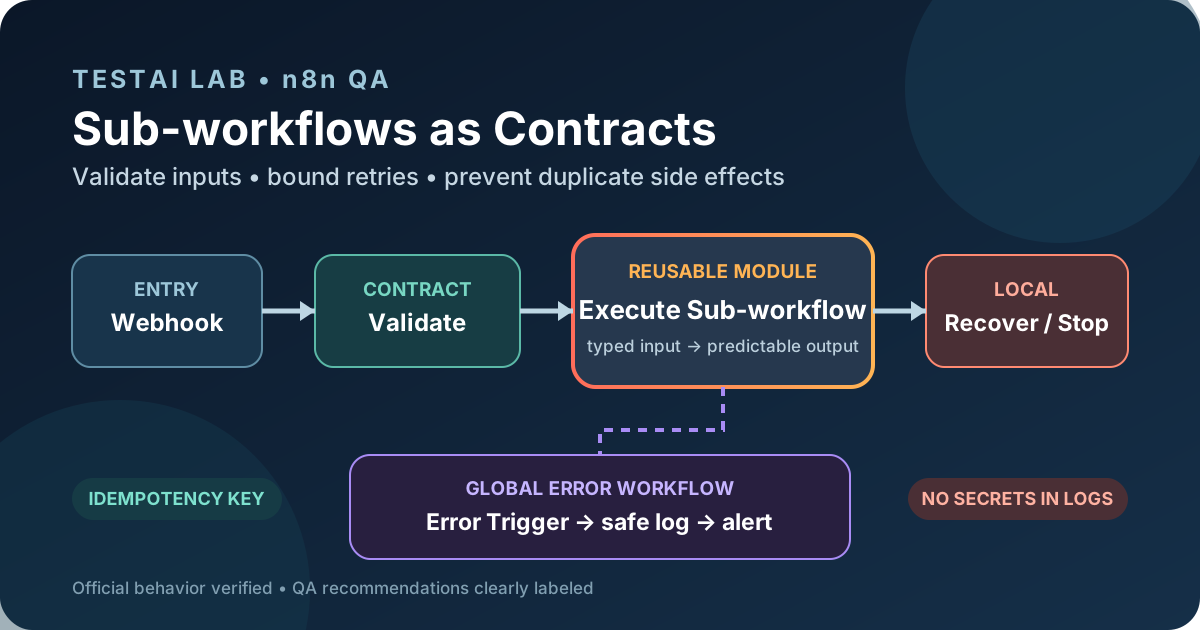
Wiederverwendbare Unter‑Workflows können eine n8n Community Edition‑Installation einfacher zu verstehen und zu warten machen. Sie können auch versteckte Kopplungen schaffen: Ein übergeordneter Workflow kann weiterlaufen, während sich das erwartete Eingabe‑, Ausgabe‑ oder Ausfallverhalten des aufgerufenen Workflows geändert hat.
Ein nützlicher QA‑Ansatz besteht darin, jeden wiederverwendbaren Unter‑Workflow als Vertrag zu behandeln. Der Vertrag beschreibt, was der Anrufer sendet, was der aufgerufene Workflow zurückgibt, welche Fehler erwartet werden und welche Nebenwirkungen nicht doppelt auftreten dürfen. Dieser Artikel trennt dokumentiertes n8n‑Verhalten von Designempfehlungen, sodass die Teststrategie nicht auf erfundenen Plattformgarantien basiert.
Was n8n dokumentiert
n8n verwendet den Execute-Subworkflow-Knoten in einem übergeordneten Workflow und den Execute Sub-Workflow-Trigger im aufgerufenen Workflow. Im Trigger kann der Eingabedatenmodus Felder definieren, ein JSON-Beispiel verwenden oder alle Daten akzeptieren. Wenn Felder definiert sind, kann der aufrufende Knoten diese Felder in seine Konfiguration ziehen.
n8n erlaubt es einem Workflow auch, einzuschränken, wie andere Workflows ihn nennen dürfen. Ein Unterworkflow mit Konfigurationsfehlern kann nicht von seinem Elternteil ausgelöst werden. Diese Plattformverhaltensweisen bilden die Grundlage für einen expliziten Eingabevertrag, aber n8n wandelt diese Definition nicht automatisch in ein vollständiges Geschäftsschema oder eine versionierte API um.
Bei Fehlern wird ein Fehler-Workflow in den Workflow-Einstellungen konfiguriert und muss mit dem Error Trigger beginnen. Der gleiche Fehler-Workflow kann mehrere Workflows bedienen. Der Error Trigger erhält Ausführungs- und Workflow-Kontext, obwohl einige Felder fehlen, wenn die fehlgeschlagene Ausführung nicht gespeichert wurde oder der Trigger selbst fehlgeschlagen ist.
Der Stop And Error-Knoten kann absichtlich eine Ausführung mit einer Fehlermeldung oder einem Fehlerobjekt fehlschlagen. Dies ist nützlich, wenn die Validierung eine ungültige Anfrage findet und der Workflow nicht fortgesetzt werden darf.
Während der Entwicklung unterstützt n8n gemockte und gepinnte Daten. Mocking erzeugt Testeingaben ohne Live-Abhängigkeit. Das Pinning verwendet gespeicherte Node-Ausgaben in späteren manuellen Ausführungen. Die Dokumentation besagt ausdrücklich, dass gepinnte Daten für die Entwicklung gedacht sind und nicht in Produktionsausführungen verwendet werden.
Webhook-Knoten stellen getrennte Test- und Produktions-URLs offen. Die Produktions-URL wird verfügbar, wenn der Workflow veröffentlicht wird, während die Test-URL mit einer Abhör- oder manuellen Testsitzung verwendet wird. Diese Trennung ist für sichere Qualitätssicherung wichtig: Automatisierte Entwicklungstests sollten nicht stillschweigend den Produktionsendpunkt aufrufen.
Empfohlene Vertragsgrenze
Die folgende Architektur ist eine Designempfehlung, keine eingebaute n8n-Garantie:
Webhook or parent workflow
  -> Validation sub-workflow
  -> Action sub-workflow
  -> Local failure decision
  -> Global error workflow
Die Validierungskomponente sollte die Daten vor einer irreversiblen Aktion überprüfen. Die Aktionskomponente sollte den externen Schreib-, Nachrichten- oder API-Aufruf enthalten. Die lokale Behandlung sollte einen Fehler nur klassifizieren, wenn der aktuelle Workflow genügend Kontext zur Entscheidung hat. Unbehandelte Fehler sollten den konfigurierten globalen Fehler-Workflow erreichen, um konsistente Protokollierung und Benachrichtigung zu gewährleisten.
Ein kleines Vertragsdokument kann definieren:
- erforderliche Eingabefelder, Typen, Formate und erlaubte Werte;
- die Ausgabefelder, auf die ein Aufrufer angewiesen sein kann;
- stabile Fehlercodes im Besitz des Workflow-Teams;
- ob eine Operation Nebenwirkungen hat;
- der Idempotenzschlüssel und dessen Aufbewahrungsfenster;
- welche Ausfälle als vorübergehend gelten;
- welche Felder dürfen niemals in Logs erscheinen.
Dieses Dokument ist ein Team-Artefakt. Die Eingabedefinition von n8n hilft dem Editor, erwartete Felder freizulegen, aber deterministische Tests müssen weiterhin Geschäftsregeln wie maximale Länge, erlaubte Zustandsübergänge oder Abhängigkeiten zwischen Feldern überprüfen.
Validierung vor Nebenwirkungen
Ein Validierungs-Subworkflow sollte, wann immer möglich, frei von externen Schreibvorgängen sein. Er kann If-Knoten nutzen, um unter deterministischen Bedingungen zu verzweigen, und Stop And Error, um ungültige Daten abzulehnen. Ein Fehlerobjekt kann einen stabilen, teamdefinierten Code wie VALIDATION_FAILED zusammen mit einer sicheren Nachricht und nicht sensiblen Details tragen.
Testen Sie den Validierungsvertrag mit repräsentativen Armaturen:
- eine minimal gültige Nutzlast;
- jedes benötigte Feld fehlte nacheinander;
- falsche Typen und fehlgeformte Formate;
- leere Strings, Randlängen und unerwartete Enumwerte;
- zusätzliche Felder, die ignoriert oder abgelehnt werden sollten;
- eine Nutzlast, die HTML oder skriptähnlichen Text enthält;
- eine Nutzlast, die Werte enthält, die nicht in Logs geschrieben werden dürfen.
Für jeden negativen Fall wird behauptet, dass der Aktions-Workflow nicht aufgerufen wurde. Ein Validierungstest ist unvollständig, wenn er nur die Fehlermeldung überprüft und gleichzeitig den Nebeneffekt zulässt.
Wiederholen Sie nur das, was sicher ist
Das Wiederholungsverhalten ist eine Node-Einstellung, kein universelles Versprechen, dass jeder fehlerhafte Workflow sicher wiederholt werden kann. Ein erneuter Versuch sollte nur bei einem als vorübergehend eingestuften Fehler aktiviert werden und nur bei Wiederholung der betroffenen Operation keinen doppelten Schaden verursachen.
Beispiele, die vorübergehend sein können, sind ein Netzwerk-Timeout, eine HTTP-429-Antwort oder einige serverseitige 5xx-Antworten. Eine fehlgeleitete Anfrage, ein Authentifizierungsfehler oder eine Ablehnung einer Geschäftsregel sollten normalerweise ohne erneuten Versuch fehlschlagen.
Die Wiederholungsrichtlinie sollte eine maximale Anzahl von Versuchen und eine Verzögerung angeben. Beschreiben Sie keine einzelne Zahl als universell korrekt. Das korrekte Limit hängt vom nachgelagerten Dienst, seinen Ratenbegrenzungen und den Kosten für die Wiederholung der Anfrage ab.
Ein QA-Test sollte beide Grenzen überprüfen: Ein vorübergehender Fehler gelingt innerhalb der konfigurierten Versuche, während ein persistenter Fehler nach dem konfigurierten Maximum endet. Er sollte auch überprüfen, dass die Validierung nicht so wiederholt wird, dass zusätzliche externe Lese- oder Schreibvorgänge entstehen.
Idempotenz vor externen Schreibvorgängen
Idempotenz ist eine Aufgabe des Anwendungsdesigns. Sie wird nicht automatisch bereitgestellt, indem eine Operation in einen Subworkflow eingefügt wird.
Vor einer Nebenwirkung einen stabilen Idempotenzschlüssel ableiten oder empfangen. Wenn die nachgelagerte API einen Idempotenz-Header oder -Schlüssel unterstützt, verwenden Sie denselben Schlüssel für jeden sicheren Versuch derselben logischen Anfrage. Wenn nicht, speichern Sie einen verarbeiteten Schlüsseleintrag in einem geeigneten dauerhaften Datenspeicher vor oder zusammen mit dem Geschäftsschreib, entsprechend den Konsistenzgarantien, die das System benötigt.
Verwenden Sie den Edit Fields-Knoten nicht so, als wäre er eine persistente Schlüssel-Wert-Datenbank. Er formt Einträge innerhalb einer Ausführung; er bietet keine dauerhafte Deduplizierung über Ausführungen hinweg.
Nützliche Idempotenztests umfassen:
- dieselbe logische Anfrage zweimal zu senden;
- Nachdem der nachgelagerte Dienst die Anfrage angenommen hatte, versuchte es erneut, aber die Antwort ging verloren;
- Verwendung verschiedener Schlüssel für wirklich unterschiedliche Anfragen;
- ein Schlüssel erst nach der dokumentierten Aufbewahrungsfrist abzulaufen;
- zwei gleichzeitige Matching-Anfragen laufen lassen.
Das erwartete Ergebnis sollte explizit sein. Zum Beispiel wird genau ein externer Datensatz erstellt und beide Anrufer erhalten dieselbe Geschäftskennung, oder die doppelte Anfrage erhält eine sichere doppelte Antwort.
Lokale und globale Fehlerbehandlung
Lokale Behandlung gehört nahe an die fehlerhafte Operation, wenn der Workflow eine zuverlässige Entscheidung treffen kann. Sie kann eine bekannte Antwort normalisieren, eine Rückfalloption wählen oder mit einem kontrollierten Fehlerobjekt stoppen. Sie darf nicht jeden Fehler in scheinbaren Erfolg umwandeln.
Der globale Fehler-Workflow ist für gemeinsames Betriebsverhalten geeignet, wie z. B. einen bereinigten Logeintrag, eine Warnung oder einen Verweis auf die fehlgeschlagene Ausführung. Die Eingabe kann sich unterscheiden, wenn der Trigger selbst fehlschlägt, daher sollten Tests nicht davon ausgehen, dass jedes Feld immer vorhanden ist.
Teste zumindest diese Wege:
- Validierungsfehler vor Beginn der Aktion;
- dauerhafte Aktionsfehler ohne Nachversuch;
- vorübergehender Wirkungsausfall innerhalb des Grenzwerts wiederhergestellt;
- vorübergehende Aktionsfehler nach dem letzten Versuch;
- Fehler im übergeordneten Workflow nach Rückkehr des Unterworkflows;
- Trigger-Level-Ausfall mit reduziertem Fehlerkontext;
- Fehler, wenn das Speichern der Ausführung deaktiviert ist.
Der globale Handler sollte fehlende optionale Felder tolerieren und sollte niemals scheitern, weil er versucht hat, eine abwesende Ausführungs-URL zu lesen.
Protokollierung und Sicherheit von Zugangsdaten
Protokolle sollten die minimalen Informationen enthalten, die zur Untersuchung eines Problems benötigt werden: Workflow-Name, sichere Korrelationskennung, Phase, Status, Versuchanzahl, Fehlercode und Zeitstempel. Payload-Bodys, Autorisierungsheader, Zugriffstoken, Passwörter, persönliche Daten und Zugangsdaten sollten ausgeschlossen werden, sofern kein überprüfter und rechtmäßiger Bedarf vorliegt.
Zugangsdaten gehören zu n8n-Zugangsdaten und sollten von dem Knoten ausgewählt werden, der sie verwendet. Leiten Sie kein Geheimnis, einen Zugangsdaten oder ein temporäres Token als Ersatz für Zugriffskontrolle durch einen normalen Workflow-Payload. Schränken Sie ein, welche Workflows einen sensiblen Unter-Workflow aufrufen dürfen, und überprüfen Sie, wer ihn bearbeiten oder ausführen kann.
Die QA sollte gespeicherte Ausführungsdaten und Fehlerbenachrichtigungen inspizieren, nicht nur die Happy-Path-Ausgabe. Ein Workflow kann sensible Daten vor seiner Hauptantwort verbergen und sie trotzdem durch ein Fehlerobjekt oder eine Debugging-Nachricht durchsickern lassen.
Deterministische Entwicklungstests
Verwenden Sie nachgepinnte oder gepinnte Daten, um manuelle Entwicklungsprüfungen wiederholbar zu machen und unnötige Aufrufe an externe Systeme zu vermeiden. Pinnen Sie eine repräsentative Node-Ausgabe im Editor und führen Sie die nachgelagerte Logik gegen Erfolgs-, leere, fehlgeformte und fehlerhafte Fixierungen aus.
Beachten Sie die Grenze: Gepinnte Daten sind eine Entwicklungsfunktion und gelten nicht für Produktionsausführungen. Ein Release-Test muss daher eine sichere Staging- oder Trockenlauf-Ausführung enthalten, die die reale Node-Konfiguration ausführt, ohne einen schädlichen Schreib durchzuführen.
Für einen Webhook-Einstiegspunkt wird die Test-URL während der Entwicklung und die Produktions-URL nur durch einen explizit genehmigten Rauchtest getestet. Überprüfen Sie die HTTP-Methode, die Authentifizierungswahl, die Pfadparameter, den Antwortstatus, den Antwortkörper und das Verhalten, wenn die Nutzlast zu groß oder fehlgeformt ist.
Veröffentlichungsbereite QA‑Checkliste
Bevor Sie einen wiederverwendbaren Teil-Workflow aktivieren oder ändern, überprüfen Sie:
- der Trigger definiert Felder oder ein JSON-Beispiel, anstatt beliebige Daten ohne Validierung zu akzeptieren;
- Der Anrufer und der Angerufene einigen sich auf Eingabenamen und -typen;
- Ausgaben, die vom Elternteil verwendet werden, sind bei Erfolg vorhanden;
- Fehlerobjekte enthalten stabile sichere Codes;
- ungültige Eingabe erreicht Stop And Error vor jedem externen Schreibvorgang;
- Wiederholungsversuche sind beschränkt und auf klassifizierte transiente Fehler beschränkt;
- Doppelte Anfragen verursachen keine doppelten Nebenwirkungen;
- Der globale Fehler-Workflow behandelt fehlenden optionalen Kontext;
- Protokolle und gespeicherte Ausführungen enthalten keine Geheimnisse oder unnötige personenbezogene Daten;
- nachgespielte oder gepinnte Leuchten decken positive, negative und Randfälle ab;
- Test- und Produktions-Webhook-URLs werden nicht verwechselt;
- Anrufbeschränkungen und Zugangsdaten wurden überprüft;
- ein sicherer Trockenlauf oder Staging-Test besteht;
- Rollback- und Incident-Schritte werden dokumentiert.
Ein Fehler in einem sicherheitskritischen Element sollte die Aktivierung oder Veröffentlichung der Workflow-Änderung blockieren.
Fazit
Vertragstests erfordern nicht, dass n8n sich wie eine vollständige API‑Management‑Plattform verhält. Es verlangt vom Team, die Grenze beobachtbar und testbar zu machen.
Verwenden Sie dokumentierte Sub‑Workflow‑Eingaben als Ausgangspunkt. Fügen Sie deterministische Validierung vor Nebenwirkungen hinzu. Behandeln Sie Stop And Error als absichtliches Fehlersignal. Konfigurieren Sie einen globalen Fehler‑Workflow, der unvollständigen Kontext toleriert. Begrenzen Sie Wiederholungen, entwerfen Sie explizit Idempotenz und testen Sie doppelte Lieferungen. Verwenden Sie gemockte und gepinnte Daten für die Entwicklung, während die endgültige Release‑Prüfung von Produktionsschreibvorgängen getrennt bleibt.
Das Ergebnis ist ein wiederverwendbares Workflow‑Modul, dessen Annahmen sichtbar sind, dessen Fehler klassifizierbar sind und dessen teuerste Risiken vor der Aktivierung getestet werden können.
Quellen
- n8n Documentation, “Break workflows into smaller parts”: <https://docs.n8n.io/build/flow-logic/break-workflows-into-smaller-parts/>;
- n8n Documentation, “Handle errors gracefully”: <https://docs.n8n.io/build/flow-logic/handle-errors-gracefully/>;
- n8n Documentation, “Stop And Error”: <https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.stopanderror/>;
- n8n Documentation, “Pin and mock data”: <https://docs.n8n.io/build/work-with-data/pin-and-mock-data/>;
- n8n Documentation, “Webhook”: <https://docs.n8n.io/integrations/builtin/core-nodes/n8n-nodes-base.webhook/>;
Kommentar hinterlassen
Teilen Sie Ihre Gedanken zum Artikel. Kein Konto erforderlich.
Kommentare
Kommentare werden geladen…