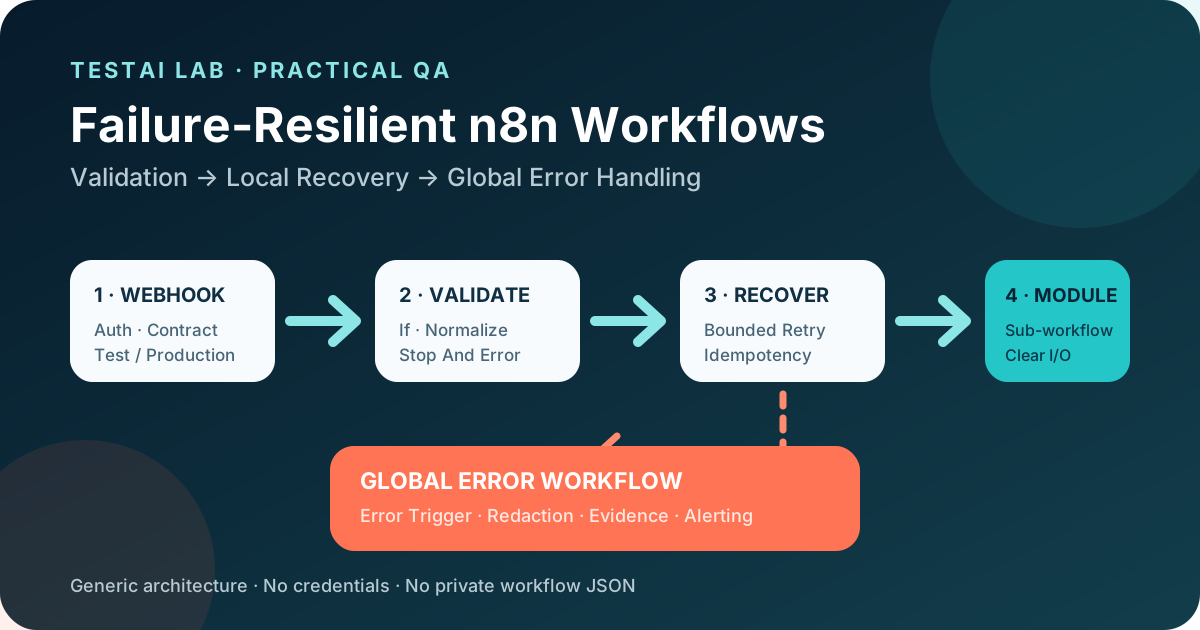
Zuverlässige Automatisierung definiert sich dadurch, was passiert, wenn die Eingabe unvollständig ist, eine Abhängigkeit nicht verfügbar ist, eine Anfrage wiederholt wird oder ein Operator genügend Beweise benötigt, um einen Fehler zu verstehen. In der n8n Community Edition können diese Anliegen in Schichten unterteilt werden, sodass jede Schicht einen klaren Vertrag und eine fokussierte QA-Strategie hat.
1. Getrennte Verantwortlichkeiten
Eine praktische Struktur ist:
Webhook oder Trigger → Validierung und Normalisierung → Duplikat- oder Idempotenzentscheidung → modularer Geschäfts-Subworkflow → lokale, node-level-Wiederherstellung, wo angebracht, → erfolgreiches Ergebnis oder explizites Scheitern → wiederverwendbarer Fehler-Workflow bei nicht behandelten Ausführungsfehlern
Dies ist ein Architekturmuster, keine automatische n8n-Garantie. n8n stellt Knoten und Ausführungskontrollen bereit; der Workflow-Autor muss die Validierungsregeln, Persistenz, Deduplizierungspolitik, Protokollfelder und Wiederholungsklassifikation definieren.
2. Behandle den Webhook als Vertragsgrenze
Der Webhook-Knoten hat separate Test- und Produktions-URLs. Die Test-URL wird während des Tests im Editor registriert. Die Produktions-URL wird registriert, wenn der Workflow veröffentlicht wird, und ist die URL, die ein externer Aufrufer verwenden sollte.
Der Knoten bietet alternative Authentifizierungsoptionen, darunter Basisauthentifizierung, Header-Authentifizierung, JWT-Authentifizierung, n8n-Benutzerauthentifizierung oder keine Authentifizierung. Er unterstützt außerdem eine IP-Zulassungsliste. Wählen Sie den Authentifizierungsmodus, der vom Integrationsvertrag gefordert wird; gehen Sie nicht davon aus, dass das Wählen eines Modus automatisch einen weiteren hinzufügt.
Die Qualitätssicherung sollte überprüfen:
- das externe System verwendet die Produktions-URL;
- Eine gültige Anfrage startet genau eine erwartete Ausführung;
- fehlende oder ungültige Authentifizierung wird gemäß gewähltem Modus abgelehnt;
- eine IP außerhalb der konfigurierten Erlaubtenliste wird abgelehnt, wenn die Zulassungsliste aktiviert ist;
- der Antwortmodus und der Status stimmen mit dem dokumentierten API-Vertrag überein;
- Sensible Header und Payload-Felder werden nicht in Benachrichtigungen oder Logs kopiert.
Die Webhook-Dokumentation weist darauf hin, dass Nicht-Browser-Anfragen ohne Inhabertoken 401 erhalten, wenn n8n-Benutzerauthentifizierung verwendet wird. Andere Modi sollten anhand ihres konfigurierten Verhaltens getestet werden, anstatt einem universellen Statuscode zugewiesen zu werden.
3. Validieren Sie vor jeglichen Nebenwirkungen
Verwenden Sie die Knoten If, Switch, Filter und Edit Fields (Set), um den Eingabevertrag explizit zu machen. Ein Validierungsfehler sollte vor einem Datenbankschreib-, Ticket-Erstellen, Nachrichtensenden oder externen API-Aufruf stoppen.
Stop And Error ist nützlich, wenn eine ungültige Eingabe die Ausführung absichtlich fehlschlagen muss. Es kann entweder eine Fehlermeldung oder ein Fehlerobjekt aussenden. Ein strukturiertes Objekt kann einen stabilen Fehlercode, eine sichere Nachricht und den Namen der fehlgeschlagenen Validierungsregel tragen, ohne die vollständige eingehende Nutzlast freizulegen.
Beispiel für ein Fehlerobjekt:
{ "Code": "VALIDATION_MISSING_ORDER_ID", "message": "orderId ist erforderlich", "Stage": "Eingabe-Validierung" }
Bereiten Sie positive, negative, Rand-, falsch-Typ-, leer-String-, Null- und Unerwartetfeldfälle vor. Bestätigen Sie nicht nur den Endstatus, sondern auch, dass kein Nebeneffekt-Knoten auf eine abgelehnte Eingabe ausgeführt wurde.
4. Mache Sub-Workflows zu testbaren Modulen
Verwenden Sie Execute Sub-workflow, um wiederverwendbare Logik aufzurufen. Ein aufgerufener Workflow beginnt mit Execute Sub-workflow Trigger. Der Trigger kann Eingabefelder definieren, was dem Kind-Workflow eine explizite Schnittstelle bietet, anstatt sich auf undokumentierte Payload-Annahmen zu verlassen.
Ein nützliches Modul hat:
- eine kleine, benannte Verantwortung;
- dokumentierte Eingabefelder und Ausgabeformen;
- keine versteckte Abhängigkeit von Daten von nicht verwandten Elternknoten;
- eine klare Entscheidung darüber, ob der Elternteil auf die Fertigstellung wartet;
- deterministisches Verhalten für denselben Input, es sei denn, Nichtdeterminismus ist intentional;
- ein separates Negativ-Path-Testset.
Teste den Kind-Workflow mit repräsentativen Eingaben und dann die Eltern-Kind-Integration. Überprüfe die Kartierung, die Anzahl der Artikel, die Ausgabeform und das Fehlerverhalten. Gehen Sie nicht von Fehlerpropagation aus: Beobachten Sie dies mit der tatsächlichen Ausführen-Subworkflow-Konfiguration, die vom Workflow verwendet wird.
5. Lokale Wiederherstellung nur für vorübergehende Ausfälle verwenden
Die Knoteneinstellungen beinhalten Retry On Fail für unterstützte Ausführungsknoten. Konfigurieren Sie es nur, wenn die Wiederholung der Operation sicher ist und der Fehler vernünftigerweise vorübergehend sein kann. Die Einstellungen zeigen eine Anzahl von Versuchen und eine Wartezeit zwischen den Versuchen; sie entscheiden nicht allein, ob ein Geschäftsfehler vorübergehend ist.
Gute Wiederholungskandidaten können eine Auszeit oder einen vorübergehenden Serviceausfall umfassen. Schlechte Kandidaten sind das Fehlen erforderlicher Eingaben, eine fehlgeschlagene Autorisierung durch ein schlechtes Geheimnis, ein ungültiges Anfrageschema oder eine Ablehnung der Geschäftsregel.
Bevor Sie einen erneuten Versuch ermöglichen, beantworten Sie drei Fragen:
- Kann der wiederholte Anruf einen doppelten Nebeneffekt verursachen?
- Welche beobachteten Fehler sind für einen weiteren Versuch berechtigt?
- Welche Beweise belegen, wie viele Versuche es gab?
Veröffentlichen Sie keinen Workflow mit Wiederholungsversuchen, bis ein Test sowohl eine erfolgreiche Wiederherstellung als auch ein sicheres Verhalten zeigt, wenn alle konfigurierten Versuche fehlschlagen.
6. Idempotenz und Deduplizierung sind Designaufgaben
n8n erstellt keinen beliebigen Workflow exakt einmal. Ein Aufrufer kann es nach einem Timeout erneut versuchen, eine Warteschlange kann ein Ereignis erneut ausliefern oder ein Operator kann eine fehlgeschlagene Ausführung erneut versuchen.
Ein häufiges Muster ist:
- Erhalten Sie ein vom Anrufer bereitgestelltes Ereignis oder einen Idempotenzschlüssel.
- Validiere den Schlüssel.
- Überprüfen Sie es in einem dauerhaften Laden.
- Reservieren oder notieren Sie den Schlüssel vor dem geschützten Nebeneffekt.
- Geben Sie das gespeicherte Ergebnis oder ein definiertes doppeltes Ergebnis für wiederholte Eingaben zurück.
Die richtige Speicher- und Transaktionsstrategie hängt vom System ab. Eine Datenbank-Uniqueitätsbedingung, eine atomare Cache-Operation oder eine Anwendungs-API kann geeignet sein. Eine In-Memory-Variable reicht nicht aus, wenn Ausführungen gleichzeitig ausgeführt werden können oder die Instanz neu gestartet werden kann.
QA muss dieselbe logische Anfrage zweimal und gleichzeitig senden. Die Beweise sollten einen geschützten Nebeneffekt, ein definiertes Ergebnis für das Duplikat und keinen rasseinduzierten zweiten Schreib zeigen.
7. Fügen Sie einen wiederverwendbaren Fehler-Workflow hinzu
Ein Fehler-Workflow wird in den Workflow-Einstellungen ausgewählt und muss mit Error Trigger beginnen. Der gleiche Fehler-Workflow kann mehreren Workflows zugewiesen werden. Er erhält Informationen über den fehlgeschlagenen Workflow und die Ausführung, einschließlich des zuletzt ausgeführten Knotens und Fehlerdetails, wenn verfügbar.
Wichtige Einschränkung: n8n besagt, dass Fehler-Workflows nicht durch manuelles Ausführen von Workflows getestet werden können. Der Error Trigger wird für automatische Workflow-Fehler ausgeführt. Daher sollte er durch einen sicheren automatischen Trigger in einer nicht-produktionsbezogenen Umgebung oder über einen dedizierten Testworkflow getestet werden, dessen Ausfall keine wirklichen Nebenwirkungen hat.
Der Fehler-Workflow sollte:
- den Fehler zu einem stabilen, minimalen Schema zu normalisieren;
- Fügen Sie bei Verfügbarkeit eine Korrelation oder Ausführungskennung hinzu;
- Schwärzung von Zugangsdaten, Tokens, persönlichen Daten und unnötigen Nutzlastfeldern;
- Route nach Schweregrad oder Besitz;
- vermeiden Sie es, den Nebeneffekt des gescheiterten Geschäfts zu wiederholen;
- Er dokumentiert, ob die Zustellung der Benachrichtigung selbst erfolgreich war.
Stop And Error kann absichtlich eine Hauptausführung fehlschlagen und eine benutzerdefinierte Fehlermeldung oder ein Objekt in diesen Pfad einspeisen.
8. Nützliche Ausführungsnachweise bewahren
Die Ausführungsansicht ist der erste Ort, um einen Fehler zu untersuchen. Produktionsgrade Workflows profitieren ebenfalls von strukturierten Geschäftsnachweisen, die unabhängig durchsucht werden können.
Zeichnen Sie nur Felder auf, die für Support und QA benötigt werden, wie zum Beispiel:
- Workflow-Name oder stabile Kennung;
- Ausführungsbekennung, wenn verfügbar;
- sichere Korrelation oder Ereigniskennung;
- Bearbeitungsphase;
- Ergebnis- und stabilen Fehlercode;
- Zeitstempel;
- Versuchen Sie es erneut oder wiederholen Sie die Entscheidung.
Protokollieren Sie standardmäßig keine vollständigen Webhook-Payloads. Entscheiden Sie, wie lange erfolgreiche und fehlgeschlagene Ausführungsdaten gespeichert werden sollen, und testen Sie die Retention-Konfiguration. Wenn ein externes Logsystem verwendet wird, testen Sie den Fehlerpfad des Logging-Aufrufs, damit der ursprüngliche Fehler nicht mehr verborgen werden kann.
9. Schützen Sie die Zugangsdaten und den Verschlüsselungsschlüssel
Beim ersten Start erstellt n8n einen zufälligen Verschlüsselungsschlüssel und speichert ihn im Benutzerordner. Selbstgehostete Bereitstellungen können eine benutzerdefinierte N8N_ENCRYPTION_KEY festlegen. Im Warteschlangenmodus müssen alle Arbeiter denselben Schlüssel verwenden.
Bewahren Sie die Zugangsdaten in n8n-Anmeldeobjekten auf, anstatt in literalen Knotenfeldern oder exportierten Beispieldaten. Schützen Sie den Verschlüsselungsschlüssel als Bereitstellungsgeheimnis, sichern Sie ihn sicher und folgen Sie dem offiziellen Rotationsverfahren, anstatt ihn einfach zu ersetzen.
QA- und Sicherheitsprüfungen sollten exportierte Workflows, Repository-Dateien, Screenshots, Ausführungsbeispiele und Fehlerbenachrichtigungen auf Tokens, Passwörter, Autorisierungsheaders, persönliche Daten und private Endpunkte durchsuchen.
10. Fokussierte QA-Matrix
Verwenden Sie diese Szenarien als Mindestgatter:
- Gültige Anfrage: eine Ausführung, erwartetes Ergebnis, ein geschützter Nebeneffekt.
- Fehlendes erforderliches Feld: expliziter Validierungsfehler, keine Nebenwirkung, sichere Fehlerdetails.
- Falscher Datentyp oder Randwert: Deterministische Ablehnung oder dokumentierte Normalisierung.
- Ungültige Webhook-Authentifizierung: Anfrage gemäß gewähltem Modus abgelehnt.
- Transiente Abhängigkeitsfehler: konfigurierter Neuangriff tritt auf und das Endergebnis ist beobachtbar.
- Permanenter Abhängigkeitsfehler: Wiederholungen werden nicht missbraucht, um einen deterministischen Fehler zu verbergen.
- Doppelte Anfrage: genau ein geschützter Nebeneffekt über aufeinanderfolgende Wiederholungen.
- Gleichzeitige doppelte Anfragen: Atomschutz verhindert eine Rasse.
- Kindlicher Workflow-Fehler: Das Verhalten der Eltern entspricht seiner tatsächlichen Konfiguration.
- Automatischer Ausführungsfehler: Fehlerauslöser erhält den erwarteten sicheren Kontext.
- Benachrichtigungsfehler: Der ursprüngliche Fehler bleibt sichtbar, auch wenn die Benachrichtigungszustellung fehlschlägt.
- Geheimer Scan: In veröffentlichten Artefakten erscheinen keine Zugangsdaten oder sensiblen Nutzlastdaten.
Für jedes Szenario erfassen Sie die Eingabeklasse, erwartete Knoten, verbotene Knoten, Endstatus und Beweisstandort.
11. Freigabe-Checkliste
- Bestätigen Sie die Webhook-Produktions-URL und den Authentifizierungsvertrag.
- Führe Validierungsfälle vor Nebenwirkungen durch.
- Teste jede Sub-Workflow-Schnittstelle unabhängig und über ihre Elternoberfläche.
- Nachweise die Sicherheit des Wiederholungsversuchs mit einem Idempotent oder geschützten Betrieb.
- Führe sequentielle und gleichzeitige doppelte Tests durch.
- Lösen Sie den Fehler-Workflow durch eine automatische, nicht-produktive Ausführung aus.
- Überprüfen Sie die Schwärzung in Ausführungen, Protokollen, Warnungen, Screenshots und Exporten.
- Bestätigen Sie die Zugangsdaten und die Behandlung des Verschlüsselungsschlüssels.
- Bewahren Sie die QA-Beweise und die Rollback-Anweisungen auf.
- Führen Sie Hochrisikofälle nach jedem Knoten-, Zugangs- oder Vertragswechsel erneut durch.
Fazit
Die zuverlässigsten n8n-Workflows sind keine monolithischen Canvases mit einem generischen Fehlerzweig. Sie haben explizite Grenzen: Authentifizierung am Trigger, Validierung vor Nebenwirkungen, modulare Subworkflows, begrenzte Wiederherstellung bei wirklich vorübergehenden Fehlern, Schutz für persistente Duplikate und einen wiederverwendbaren Fehler-Workflow für automatische Ausführungsfehler.
Diese Struktur liefert QA-beobachtbare Verträge. Es wird möglich zu beweisen, was lief, was nicht lief, was erneut versucht wurde, was abgelehnt wurde und ob ein Fehler sicher blieb. Resilienz ist daher kein einzelner Knoten; sie ist eine Architektur plus wiederholbare Beweise.
Kommentar hinterlassen
Teilen Sie Ihre Gedanken zum Artikel. Kein Konto erforderlich.
Kommentare
Kommentare werden geladen…