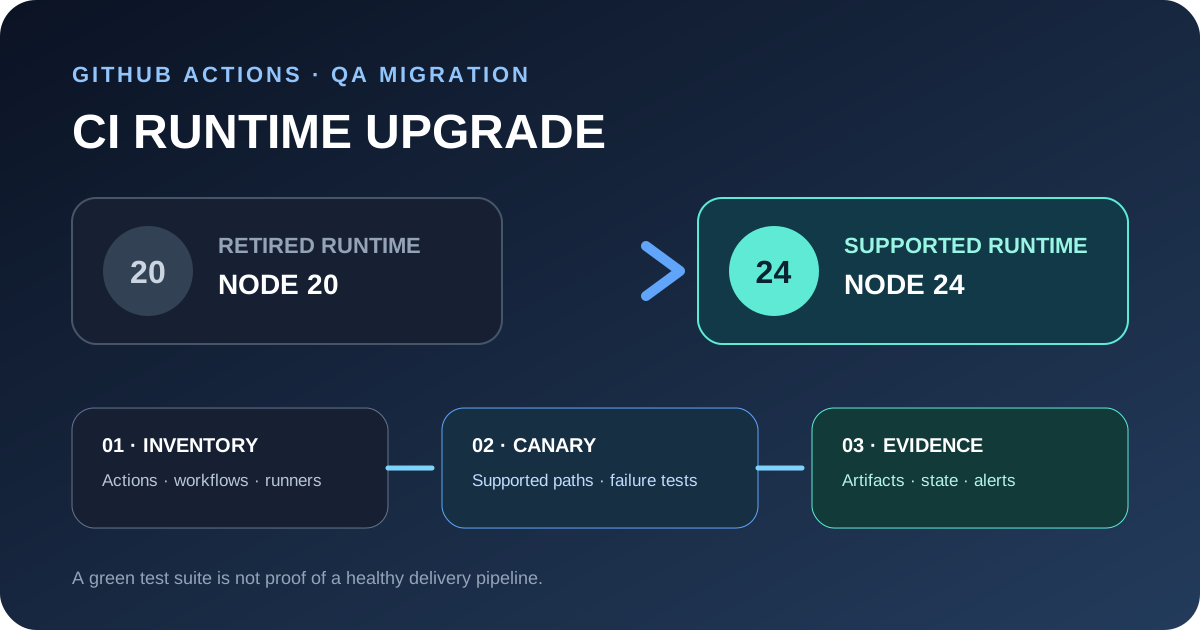
GitHub hat Node 20 am 23. September 2026 von den GitHub-Actions-Runnern entfernt. JavaScript-Actions werden nun mit Node 24 ausgeführt, und die vorübergehende Opt-out-Option ACTIONS_ALLOW_USE_UNSECURE_NODE_VERSION ist nicht mehr verfügbar. Maintainer von Actions müssen Releases veröffentlichen, deren Metadaten runs.using: node24 verwenden; Workflow-Verantwortliche müssen auf kompatible Releases umstellen.
Das klingt nach einem Dependency-Update. Aus QA-Sicht handelt es sich jedoch um eine Migration des Auslieferungssystems. Die Anwendung kann weiterhin alle Unit-Tests bestehen, während Checkout, Report-Upload, Caching, Signierung oder Deployment vor oder nach diesen Tests fehlschlagen. Das Ziel geht daher über „CI wieder grün machen“ hinaus: Die von der Pipeline bereitgestellten Nachweise und Kontrollmechanismen müssen erhalten bleiben.
1. Die bestätigte Änderung ermitteln
Trennen Sie die vom Anbieter bestätigten Fakten von Ihren Testhypothesen.
Von GitHub bestätigt:
- Node 20 ist auf GitHub-Actions-Runnern nicht mehr verfügbar.
- Runner verwenden Node 24 für JavaScript-Actions.
- Das bisherige Opt-out für Node 20 funktioniert nicht mehr.
- Node 24 ist mit macOS 13.4 und älteren Versionen nicht kompatibel und bietet keine offizielle Unterstützung für ARM32.
- Maintainer sollten die Metadaten von JavaScript-Actions auf
node24umstellen; Nutzer sollten auf Releases aktualisieren, die Node 24 unterstützen.
Leiten Sie aus diesen Fakten keine unbelegten Regeln wie eine dauerhaft gültige Mindestversion des Runners ab. GitHub ändert die Anforderungen an Runner im Laufe der Zeit. Prüfen Sie bei jeder Migration die aktuelle offizielle Dokumentation und die Release-Informationen für selbst gehostete Runner.
Ein subtiler, aber wichtiger Punkt: Ein Shell-Schritt, der node -v ausführt, meldet die über PATH verfügbare Node-Version. Er belegt nicht, welche eingebettete Runtime eine JavaScript-Action ausgeführt hat. Nachweise zur Runtime einer Action müssen aus deren Metadaten, den Runner-Diagnosedaten, den Annotations oder aus einer Instrumentierung innerhalb der Action selbst stammen.
2. Die tatsächliche Auswirkungsfläche erfassen
Beginnen Sie mit einer repositoryweiten Bestandsaufnahme, anstatt auf fehlschlagende Jobs zu warten.
Prüfen Sie:
- Jede
uses:-Referenz in.github/workflows/*.ymlund.yaml. - Lokale Actions in Pfaden wie
.github/actions/. - Wiederverwendbare Workflows, die mit
workflow_callaufgerufen werden. - Composite Actions sowie alle von ihnen aufgerufenen JavaScript-Actions.
- Actions, die ausschließlich in Release-, zeitgesteuerten oder manuellen Workflows verwendet werden.
- Labels, Betriebssysteme, Architekturen und Aktualisierungsrichtlinien selbst gehosteter Runner.
Dokumentieren Sie für jede externe Action die exakte Referenz, das Upstream-Release mit Node-24-Unterstützung, das Quell-Repository und die für die Freigabe verwendeten Nachweise. Ein veränderliches Major-Tag ist praktisch, aber nicht unveränderlich. Laut GitHubs Leitfaden zur sicheren Nutzung ist ein Commit-SHA in vollständiger Länge die unveränderliche Methode, eine Action zu pinnen. Falls Ihr Team aus Wartungsgründen ein Tag verwendet, dokumentieren Sie diesen Kompromiss und prüfen Sie, auf welchen Commit das Tag verweist.
Gehen Sie nicht davon aus, dass eine Aktualisierung der anwendungsspezifischen Umgebungskonfiguration im Workflow das Problem behebt. Die Änderung eines setup-node-Inputs beeinflusst beispielsweise die Node-Version, die spätere Shell-Befehle verwenden. Sie ändert jedoch nicht die action.yml einer anderen Action.
3. Eine risikobasierte Migrationsmatrix erstellen
Priorisieren Sie die Pipeline nach den möglichen Auswirkungen und nicht nach der Reihenfolge der Dateien.
| Pipeline-Bereich | Fehlermodus | Unabhängiger Nachweis |
|---|---|---|
| Quellcode-Checkout | Repository oder Submodule sind unvollständig | Erwarteter Commit-SHA und Sentinel-Datei sind vorhanden |
| Dependency-Cache | Veralteter oder nicht lesbarer Cache führt zu irreführenden Ergebnissen | Läufe mit leerem und gefülltem Cache liefern gleichwertige Testergebnisse |
| Testausführung | Tests laufen in einer anderen Umgebung als erwartet | Runtime, Betriebssystem, Architektur und Dependency-Manifest wurden aufgezeichnet |
| Report-Upload | Tests werden abgeschlossen, aber Nachweise fehlen | Das Artefakt ist vorhanden, lässt sich öffnen und stimmt mit der Run-ID überein |
| Release/Signierung | Zugangsdaten oder native Abhängigkeiten schlagen erst spät fehl | Ein Canary in einer Nicht-Produktionsumgebung erzeugt ein verifizierbares signiertes Testartefakt |
| Deployment | Eine Action ist erfolgreich, aber der Zielzustand ist falsch | Rückleseprüfung gegen die Zielumgebung |
| Benachrichtigungen | Ein Fehler bleibt für die verantwortliche Person unsichtbar | Ein absichtlich ausgelöster Testfehler erzeugt die erwartete Benachrichtigung |
Führen Sie diese Matrix für jede tatsächlich verwendete Runner-Klasse aus. Fügen Sie nicht allein deshalb macOS- oder ARM-Runner hinzu, damit die Matrix vollständig aussieht; testen Sie die unterstützten Umgebungen Ihrer eigenen Runner-Flotte.
4. Hinweise für Maintainer von Actions
Bei einer JavaScript-Action reicht eine einzeilige Änderung der Metadaten nicht aus.
Die Metadaten müssen Node 24 deklarieren:
runs:
  using: node24
  main: dist/index.js
Erstellen Sie anschließend das eingecheckte Distributions-Bundle mit der dokumentierten Toolchain des Projekts neu, führen Sie die Unit-Tests aus und testen Sie die Action in einem dedizierten Workflow. Validieren Sie Inputs, Outputs, Fehlerpfade, Dateioperationen, Netzwerkaufrufe und die Bereinigung nach der Action. Native Module benötigen besondere Aufmerksamkeit, da ihre Kompatibilität vom Betriebssystem und von der Architektur abhängen kann.
Veröffentlichen Sie ein neues Release erst, wenn die generierten Inhalte unter dist und die action.yml konsistent sind. Nutzer sollten niemals erraten müssen, ob sich ein bestehendes Tag unbemerkt geändert hat.
5. Hinweise für Workflow-Verantwortliche
Für jede referenzierte Action:
- Öffnen Sie das Upstream-Repository und identifizieren Sie ein Release, das Node 24 ausdrücklich unterstützt.
- Prüfen Sie die Release Notes und Metadaten.
- Verifizieren Sie, dass das ausgewählte Tag oder der SHA zum erwarteten Repository gehört.
- Testen Sie die Action in einem isolierten Canary-Workflow.
- Aktualisieren Sie jeweils nur eine Dependency-Klasse, wenn die Fehlerdiagnose andernfalls nicht eindeutig wäre.
Versuchen Sie nicht, die Migration zu „beheben“, indem Sie jede Action auf @main umstellen. Dadurch wird ein sichtbares Runtime-Problem gegen unkontrollierte Veränderungen in der Software-Lieferkette eingetauscht.
Ein sinnvoller Canary führt denselben geschäftlich relevanten Vorgang wie die Produktionsumgebung aus, verwendet jedoch temporäre Testdaten. Ein Checkout-Canary sollte den ausgecheckten SHA verifizieren. Ein Upload-Canary sollte das hochgeladene Artefakt herunterladen und öffnen. Ein Deployment-Canary sollte in ein Nicht-Produktionsziel veröffentlichen und den erreichten Zustand anschließend zurücklesen.
6. Die eingebettete Runtime korrekt nachweisen
Maintainer einer lokalen JavaScript-Action können eine temporäre Diagnose-Action erstellen:
# .github/actions/runtime-probe/action.yml
name: Runtime probe
runs:
  using: node24
  main: index.js
// .github/actions/runtime-probe/index.js
console.log(JSON.stringify({
node: process.version,
platform: process.platform,
arch: process.arch
}));Rufen Sie diese lokale Action in jeder relevanten Runner-Klasse auf und bewahren Sie das Protokoll als Migrationsnachweis auf. Damit wird die von dieser JavaScript-Action verwendete Runtime nachgewiesen. Ein separater Schritt mit run: node -v bleibt für Anwendungsbefehle nützlich, beantwortet jedoch eine andere Frage.
Verwenden Sie bei Drittanbieter-Actions, die ihre Runtime nicht direkt offenlegen können, die Upstream-Metadaten zusammen mit den Annotations des Runners und einer End-to-End-Prüfung des beobachtbaren Ergebnisses der Action.
7. Selbst gehostete Runner als Produkt behandeln
Von GitHub gehostete Runner werden durch GitHub aktualisiert. Bei selbst gehosteten Runnern tragen deren Verantwortliche zusätzliche Pflichten.
Standardmäßig aktualisiert sich die Anwendung für selbst gehostete Runner automatisch. Wenn automatische Updates deaktiviert sind, verlangt GitHub regelmäßige Aktualisierungen. Laut aktueller Dokumentation muss ein Runner innerhalb von 30 Tagen nach einem neuen Release aktualisiert werden. Bei kritischen Sicherheitsupdates kann die Aufnahme neuer Jobs ausgesetzt werden, bis das Update installiert ist.
Der Runner-Test sollte daher Folgendes abdecken:
- aktuelle Version und Update-Modus der Runner-Anwendung;
- unterstütztes Betriebssystem und unterstützte Architektur;
- von den Actions benötigte ausgehende Netzwerkverbindungen;
- einen sauberen Workspace oder einen kurzlebigen Runner-Lebenszyklus;
- Protokollaufbewahrung für fehlgeschlagene und kurzlebige Jobs;
- ein kontrolliertes Verfahren zum Austausch des Runner-Images.
Identifizieren Sie für die Node-24-Migration insbesondere Hosts mit macOS 13.4 oder älter sowie ARM32-Hosts. Die sichere Reaktion besteht darin, den Host zu aktualisieren oder den Job auf einen unterstützten Runner zu verschieben – nicht darin, die entfernte Ausweichoption für Node 20 wiederherzustellen.
8. Fehlerbehandlung und Wiederherstellung testen
Erstellen Sie keinen Negativtest, der absichtlich eine veraltete Produktionsabhängigkeit ausführt. Injizieren Sie stattdessen kontrollierte Fehler in den Canary:
- ungültiger erforderlicher Input;
- nicht erreichbarer temporärer Endpunkt;
- beschädigtes Testartefakt;
- verweigerte Schreibberechtigung;
- abgebrochener Job;
- fehlschlagende Bereinigung nach der Action.
Überprüfen Sie Status, Fehlermeldung, aufbewahrte Nachweise, Bereinigung, Retry-Richtlinie und Benachrichtigung.
Nach der Entfernung von Node 20 ist „Rollback auf die Node-20-Action“ kein zuverlässiger Wiederherstellungsplan. Die Wiederherstellung erfordert eine Vorwärtskorrektur: Wechseln Sie auf ein kompatibles Release, patchen und testen Sie einen kontrollierten Fork oder ersetzen Sie den betroffenen Schritt vorübergehend durch eine unterstützte Implementierung. Dokumentieren Sie für jeden temporären Fork die verantwortliche Person und ein Ablaufdatum.
9. Fünf Fragen, die jeder Reviewer stellen sollte
- Welche Workflows und lokalen Actions wurden tatsächlich erfasst, einschließlich zeitgesteuerter und wiederverwendbarer Workflows?
- Welche Nachweise belegen, dass jedes ausgewählte Action-Release Node 24 unterstützt?
- Welches Ergebnis verifiziert die tatsächliche Nebenwirkung der Action und nicht nur ihren Exit-Code?
- Werden selbst gehostete Runner mit nicht unterstützten Betriebssystemen oder Architekturen beziehungsweise außerhalb ihres Update-Zeitfensters eingesetzt?
- Welcher getestete Vorwärtskorrektur-Pfad erhält die erforderliche Kontrolle, wenn eine Drittanbieter-Action fehlschlägt?
10. Wo Automatisierung hilft
Die Automatisierung kann Workflow- und Action-Dateien kontinuierlich prüfen, runs.using: node20 ablehnen, nicht freigegebene Action-Referenzen kennzeichnen und den Bestand mit einer Allowlist vergleichen. Zeitgesteuerte Prüfungen können Runner-Versionen und veraltete Images selbst gehosteter Runner melden. Canary-Workflows können kritische Actions gegen temporäre Ziele ausführen und die Nachweise speichern.
Die Automatisierung sollte ein neues Drittanbieter-Release nicht automatisch freigeben. Ein Mensch muss weiterhin die Verantwortlichkeit, die Release Notes, die Berechtigungen, Verhaltensänderungen und die Aussagekraft des Canary-Ergebnisses bewerten.
Checkliste vor dem Merge
- [ ] Alle Workflows, wiederverwendbaren Workflows, Composite Actions und lokalen Actions wurden erfasst.
- [ ] Für jedes ausgewählte JavaScript-Action-Release liegt ein Nachweis der Node-24-Unterstützung vor.
- [ ] Externe Actions sind gemäß der Sicherheitsrichtlinie des Repositorys gepinnt.
- [ ] Die Bundles lokaler Actions wurden nach der Metadatenänderung neu erstellt und getestet.
- [ ] Jede unterstützte Runner-Klasse hat den relevanten Canary erfolgreich durchlaufen.
- [ ] Nebenwirkungen wurden durch Rücklesen und nicht nur anhand von Exit-Codes verifiziert.
- [ ] Updates, Betriebssysteme, Architekturen und Protokolle selbst gehosteter Runner wurden geprüft.
- [ ] Kontrollierte Fehlerszenarien erzeugten die erwarteten Nachweise und Benachrichtigungen.
- [ ] Eine verantwortliche Person und ein Verfahren für Vorwärtskorrekturen sind dokumentiert.
Fazit
Die Außerbetriebnahme einer Runtime ist eine Änderung am Test- und Auslieferungssystem selbst. Die sicherste Migration kombiniert eine exakte Bestandsaufnahme der Abhängigkeiten, aktuelle Nachweise des Anbieters, risikobasierte Canaries, die Verifizierung tatsächlicher Nebenwirkungen und einen ausdrücklich definierten Vorwärtskorrektur-Pfad. Grüne Tests sind wichtig. Doch nur eine getestete Pipeline kann zeigen, dass diese grünen Ergebnisse zuverlässig erzeugt, aufbewahrt und ausgeliefert wurden.
Kommentar hinterlassen
Teilen Sie Ihre Gedanken zum Artikel. Kein Konto erforderlich.
Kommentare
Kommentare werden geladen…