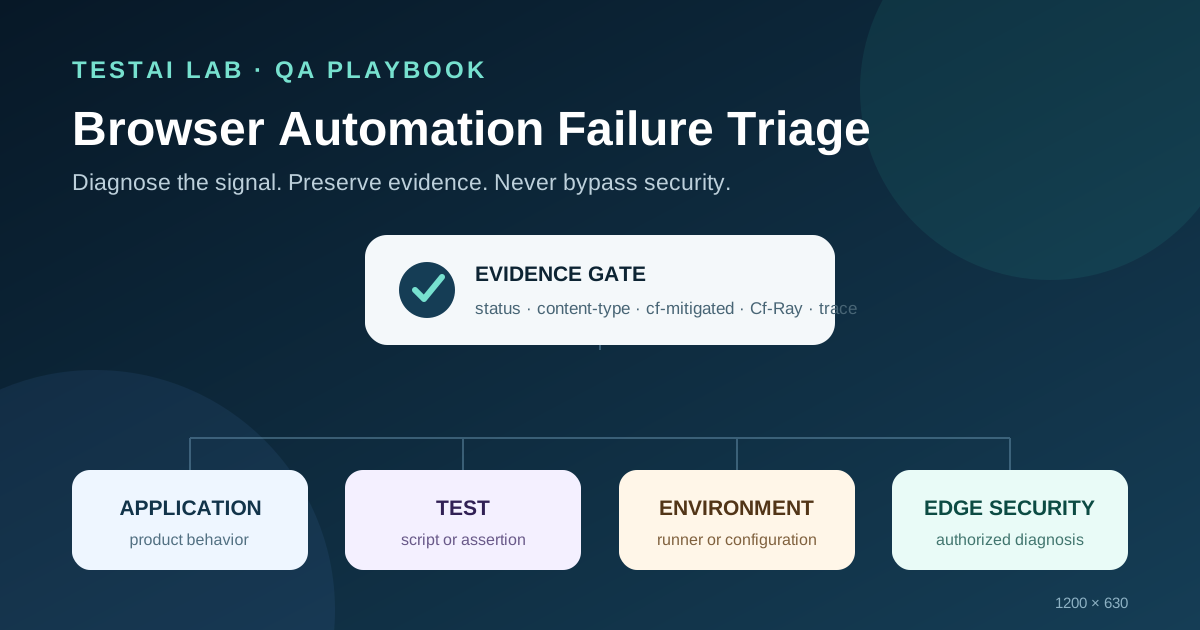
Ein Browsertest öffnet eine Seite und erhält HTML statt des erwarteten Anwendungszustands. Der Statuscode lautet 200, der Screenshot zeigt eine Verifizierungsseite und der Test meldet ein fehlendes Element. Handelt es sich um eine Produktregression, einen fehlerhaften Test, eine abweichende Umgebung oder eine Entscheidung der Edge-Security?
Für QA-Teams besteht die sinnvolle Reaktion nicht darin, die Automatisierung „menschlich wirken“ zu lassen. Stattdessen sollten sie den Fehler klassifizieren, Nachweise sichern und mit den Verantwortlichen für Anwendung und Sicherheit zusammenarbeiten. Dieser Leitfaden gilt für autorisierte Tests an Systemen, die Ihrem Team gehören oder für deren Prüfung eine ausdrückliche Genehmigung vorliegt. Er beschreibt keine Umgehung von CAPTCHAs, Challenges, Ratenbegrenzungen, Regeln einer Web Application Firewall, Fingerprinting oder anderen Zugriffskontrollen.
Mit vier möglichen Ursachen beginnen
Ordnen Sie den Fehler zunächst einer von vier Kategorien zu, bevor Sie über die Behebung entscheiden.
- Anwendungsregression. Der angeforderte Anwendungsinhalt wurde ausgeliefert, aber sein Verhalten oder Vertrag hat sich geändert. Beispiele sind eine fehlende Komponente, ein fehlerhaftes API-Feld oder ein serverseitiger Fehler der Anwendung.
- Testfehler. Das Skript verwendet einen veralteten Selektor, ungültige Testdaten, die falsche Route oder eine fehlerhafte Erwartung. Eine erfolgreiche manuelle Prüfung in derselben kontrollierten Umgebung kann helfen, diesen Unterschied zu erkennen.
- Abweichung der Umgebung. Der Runner verwendet den falschen Host, ein veraltetes Browser-Image oder kein erforderliches Zertifikat oder weicht anderweitig von der freigegebenen CI-Konfiguration ab.
- Edge-Security-Maßnahme. Ein Reverse Proxy oder eine Bot-Management-Schicht liefert eine Challenge anstelle der Anwendungsantwort.
Der Statuscode allein reicht für die Zuordnung nicht aus. Cloudflare dokumentiert, dass Challenge Pages HTML mit dem Statuscode 200 zurückgeben können. Bei von Cloudflare verwalteten Challenges ist der zuverlässige Antwortindikator der Header cf-mitigated: challenge; der Inhaltstyp lautet text/html.
Nachweise vor einem erneuten Versuch erfassen
Ein sofortiger erneuter Versuch kann die ursprünglichen Nachweise ersetzen und die Diagnose erschweren. Erfassen Sie deshalb zunächst ein kleines, bereinigtes Nachweispaket:
- UTC-Zeitstempel, HTTP-Methode, Hostname und Pfad;
- Statuscode und Inhaltstyp der Antwort;
- die Antwortheader
cf-mitigatedundCf-Ray, sofern vorhanden; - Seitentitel, Screenshot und eine kurze, nicht sensible DOM-Beschreibung;
- Fehler in der Browserkonsole;
- einen bereinigten Netzwerk-Trace oder eine HAR-Datei;
- einen Playwright-Trace, falls Playwright verwendet wird;
- Identität des Runners, Browserversion, Testrevision und Version der Umgebungskonfiguration.
Behandeln Sie HAR-Dateien und Traces als sensible Artefakte. Cloudflare weist in seinen Hinweisen zur Fehlerbehebung darauf hin, dass HAR-Daten Cookies, Autorisierungsheader, Abfrageparameter und andere private Informationen enthalten können. Schwärzen Sie die Daten vor der Weitergabe, beschränken Sie den Zugriff und legen Sie eine Aufbewahrungsfrist fest.
Der Wert von Cf-Ray eignet sich zur Korrelation eines Browserfehlers mit Cloudflare-Logs, beweist für sich allein jedoch nicht, dass eine Challenge ausgelöst wurde. Verwenden Sie ihn als Korrelationskennung und nicht als Klassifikationsregel.
Ein sicherer Playwright-Helfer zur Beweiserfassung
Der folgende Helfer erkennt das dokumentierte Cloudflare-Signal und gibt ein kompaktes Nachweisobjekt zurück. Er verändert keine Header, löst keine Challenge und verschleiert die Automatisierung nicht.
import type { Response } from '@playwright/test';

export function inspectResponse(response: Response) {
  const headers = response.headers();
  const mitigation = headers['cf-mitigated'] ?? null;
  const contentType = headers['content-type'] ?? '';
  const rayId = headers['cf-ray'] ?? null;

  return {
    status: response.status(),
    contentType,
    mitigation,
    rayId,
    isCloudflareChallenge:
      mitigation === 'challenge' && contentType.includes('text/html'),
  };
}
Ein Test kann dieses Objekt an seinen Bericht anhängen und mit einer eindeutigen Diagnose abbrechen:
const response = await page.goto(targetUrl);
if (!response) throw new Error('Navigation produced no HTTP response');

const evidence = inspectResponse(response);
test.info().attach('edge-evidence.json', {
  body: JSON.stringify(evidence, null, 2),
  contentType: 'application/json',
});

expect(
  evidence.isCloudflareChallenge,
  'The edge layer returned a Cloudflare Challenge Page'
).toBe(false);
Dieser Helfer entscheidet nicht, ob jeder Fehler, der nicht durch eine Challenge verursacht wurde, auf ein Problem der Anwendung, des Tests oder der Umgebung zurückgeht. Dafür ist zusätzlicher Kontext erforderlich: der erwartete Vertrag, die freigegebene Umgebungskonfiguration, Anwendungslogs und der Vergleich mit einem bekanntermaßen erfolgreichen Lauf.
Eine praktische Triage-Abfolge
Befolgen Sie bei jedem Fehler dieselbe Reihenfolge.
- Ziel überprüfen. Prüfen Sie Hostname, Route, Umgebung, Testrevision, Runner-Image und Browserversion.
- Antwort untersuchen. Erfassen Sie Statuscode, Inhaltstyp,
cf-mitigatedundCf-Ray. - Ausgelieferten Inhalt prüfen. Ermitteln Sie, ob es sich um die Anwendung, einen Proxy-Fehler oder eine Challenge Page handelt.
- Mit einem erfolgreichen Referenzlauf vergleichen. Verwenden Sie dieselbe autorisierte Umgebung und Konfiguration. Senden Sie nicht wiederholt Anfragen an die Produktionsumgebung.
- Server- und Edge-Logs korrelieren. Die Verantwortlichen für die Anwendung können mithilfe des Zeitstempels und der Ray ID das zugehörige Ereignis finden.
- Kategorie zuweisen. Leiten Sie das Problem an die Verantwortlichen für Produkt, Testautomatisierung, Plattform oder Sicherheit weiter.
- Beheben und einmal erneut ausführen. Bewahren Sie sowohl das fehlgeschlagene als auch das erfolgreiche Nachweispaket auf.
Der Playwright Trace Viewer hilft dabei, Aktionen, DOM-Snapshots, Konsolenmeldungen und Netzwerkaktivitäten miteinander zu verknüpfen. Mit den Netzwerkfunktionen von Playwright lassen sich Anfragen und Antworten beobachten, ohne den Test zu einem Mechanismus zur Umgehung von Sicherheitsmaßnahmen zu machen.
Eine automatisierungsfreundliche Testumgebung entwerfen
Die offiziellen Empfehlungen von Selenium zu Testpraktiken raten davon ab, CAPTCHAs zu automatisieren. Eine nachhaltige Lösung ist ein vom Betreiber kontrollierter Testzugang und kein Skript zum Lösen von CAPTCHAs.
Für eine dedizierte Staging-Umgebung kann der Betreiber der Website eine eng begrenzte Cloudflare-Skip-Regel oder eine andere freigegebene Zulassungsliste einsetzen. Cloudflare verarbeitet Skip-Regeln vor Block- oder Challenge-Regeln; deshalb ist die Reihenfolge der Regeln wichtig. Wenden Sie solche Kontrollen sorgfältig an:
- Begrenzen Sie die Regel auf den Staging-Hostname und die Identität autorisierter Runner.
- Wenden Sie das Least-Privilege-Prinzip an und legen Sie ein Ablaufdatum fest.
- Vermeiden Sie wiederverwendbare Secrets in URLs.
- Protokollieren Sie Regeländerungen und prüfen Sie Treffer.
- Prüfen Sie die Bot-Abwehr der Produktionsumgebung separat.
- Entfernen Sie die Ausnahme, sobald sie nicht mehr benötigt wird.
Eine Ausnahme für die Staging-Umgebung belegt, dass die Anwendung unter der freigegebenen Testrichtlinie getestet werden kann. Sie belegt nicht die Wirksamkeit des Bot-Schutzes in der Produktionsumgebung. Für die Sicherheitsvalidierung sind ein eigener Umfang, eine eigene Autorisierung, eigene Erfolgskriterien und eigene Nachweise erforderlich.
Negativtests ohne Umgehung von Kontrollen
In einer vom Betreiber kontrollierten Umgebung lassen sich sinnvolle Negativtests durchführen:
- Geben Sie eine Fixture-Antwort mit
cf-mitigated: challengezurück und prüfen Sie, ob der Helfer sie als Edge-Challenge klassifiziert. - Geben Sie normales HTML ohne diesen Header zurück und prüfen Sie, ob es nicht fälschlicherweise als Challenge klassifiziert wird.
- Geben Sie JSON-Fehler zurück und prüfen Sie, ob der Test sie für die Analyse der Anwendung oder des Vertrags erfasst.
- Entfernen Sie eine erforderliche Umgebungskonfiguration und prüfen Sie, ob der Lauf mit einer umgebungsspezifischen Diagnose fehlschlägt.
- Stellen Sie sicher, dass angehängte Nachweise keine Cookies, Tokens, Anfrageinhalte oder personenbezogenen Daten enthalten.
Mocks validieren die Klassifikationslogik. Sie validieren nicht die reale Edge-Konfiguration der Produktionsumgebung.
Checkliste für Reviewer
Stellen Sie vor dem Merge eines Browsertests für eine geschützte Anwendung folgende Fragen:
- Unterscheidet der Test zwischen Fehlern der Anwendung, des Tests, der Umgebung und der Edge-Security?
- Verwendet er das dokumentierte Signal
cf-mitigated: challenge, statt anhand des Seitentexts zu raten? - Werden Traces und HAR-Dateien bereinigt und zugriffsgeschützt?
- Ist jede Ausnahme vom Betreiber kontrolliert, eng begrenzt, befristet und auditierbar?
- Verzichtet der Test auf das Lösen von Challenges, Fingerprint-Manipulation, Header-Spoofing und wiederholtes Sondieren?
- Kann eine technische Fachkraft die Klassifikation anhand der gespeicherten Nachweise reproduzieren?
Fazit
Bot-Schutz sollte nicht dazu führen, dass jeder Browserfehler als vager Defekt vom Typ „Element nicht gefunden“ endet. Ein zuverlässiger QA-Prozess sichert Nachweise, erkennt dokumentierte Edge-Signale, trennt vier Ursachenklassen und leitet das Problem an die richtige verantwortliche Stelle weiter. Das Ziel sind Observability und eine sichere Diagnose – nicht die Umgehung von Sicherheitsmaßnahmen.
Kommentar hinterlassen
Teilen Sie Ihre Gedanken zum Artikel. Kein Konto erforderlich.
Kommentare
Kommentare werden geladen…