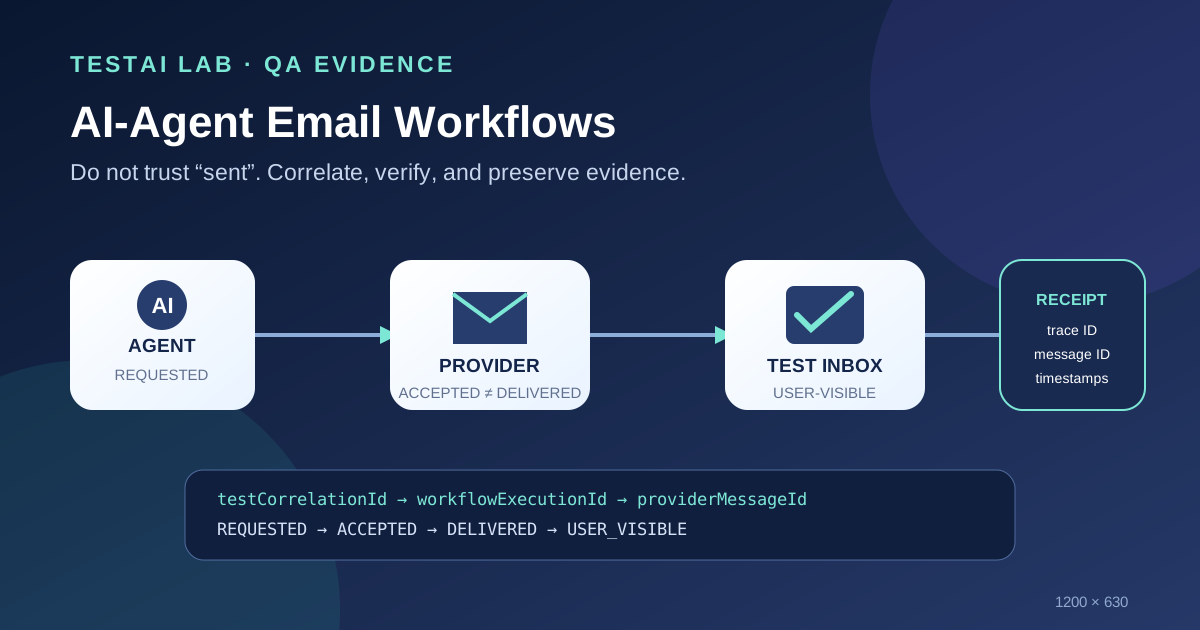
Praktischer QA-Leitfaden, um aus der KI-generierten Meldung „E-Mail gesendet“ ein auditierbares, datenschutzgerecht gestaltetes Testartefakt zu machen.
1. Warum die Erfolgsmeldung des Agenten kein Testorakel ist
KI-Agenten, die den E-Mail-Versand orchestrieren (z. B. ein Konversationsassistent, der eine API zum E-Mail-Versand aufruft), geben normalerweise eine kurze „Erfolgs“-Nutzlast wie die folgende zurück:
{ "status": "sent", "messageId": "abc‑123" }Aus Testsicht ist diese Antwort ein internes Signal des Agenten:
| Aspekt | Nur aus Sicht des Agenten |
|---|---|
| Quelle der Wahrheit | Der eigene Codepfad des Agenten. |
| Sichtbarkeit | Es gibt keine Garantie dafür, dass der nachgelagerte Anbieter die Anfrage angenommen oder das Postfach die Nachricht tatsächlich empfangen hat. |
| Fehlerarten | Netzwerkstörungen, Drosselung durch den Anbieter, eine fehlerhaft formatierte Empfängeradresse oder ein späterer Bounce können verborgen bleiben, wenn der Agent den Fehler nicht weitergibt. |
Selbst wenn die Antwort nach einer API-Bestätigung erzeugt wird, belegt sie in der Regel nur das, was diese Bestätigung aussagt – häufig die Annahme zur Verarbeitung, nicht die endgültige Zustellung oder die Sichtbarkeit im Postfach. Ohne unabhängige Nachweise kann sie daher nicht als Zustellnachweis gelten. Eine robuste QA-Strategie benötigt deshalb einen unabhängigen Nachweisdatensatz, der sich mit der Anfrage des Agenten korrelieren und beim E-Mail-Dienstanbieter (ESP) oder über ein kontrolliertes Testpostfach verifizieren lässt.
2. Der Nachweisdatensatz – ein strukturiertes Testartefakt
Ein Nachweisdatensatz ist ein kompakter, unveränderlicher Datensatz. Er verknüpft alle Informationen, die ein Tester benötigt, um ohne Offenlegung personenbezogener Daten nachzuweisen, dass eine bestimmte Workflow-Ausführung wie erwartet abgelaufen ist. Empfohlen werden folgende Felder:
| Feld | Zweck | Beispiel |
|---|---|---|
| testCorrelationId | Eindeutige, vom Test-Harness erzeugte Kennung zur Korrelation von Logs, Traces und Anbieterdaten. | qa‑run‑20231012‑001 |
| workflowExecutionId | Von der Workflow-Engine bereitgestellte Kennung (z. B. n8n oder Azure Logic Apps). | n8n‑exec‑5f3c9a |
| providerMessageId | Vom ESP vergebene ID, die zurückgegeben wird, nachdem der Anbieter die Nachricht angenommen hat. | SG.1a2b3c4d5e |
| redactedRecipient | Empfängeradresse mit maskiertem lokalen Teil zum Schutz personenbezogener Daten. | j***@example.com |
| templateVersion | Version oder Hash der verwendeten E-Mail-Vorlage. | v2.1‑hash‑d4e5f6 |
| requestTimestamp | Zeitpunkt, zu dem der Agent die Sendeanfrage gestellt hat (ISO 8601). | 2023‑10‑12T14:23:07Z |
| providerAcceptedTimestamp | Zeitpunkt, zu dem der ESP die Annahme bestätigt hat. | 2023‑10‑12T14:23:08Z |
| deliveryTimestamp | Zeitpunkt, zu dem der ESP die endgültige Zustellung oder einen Bounce meldet. Kann bei negativen Testfällen fehlen. | 2023‑10‑12T14:23:15Z |
| outcome | Aufzählungswert für das Ergebnis: REQUESTED, ACCEPTED, DELIVERED, BOUNCED, RETRY, FAILED, DUPLICATE_IGNORED. | DELIVERED |
Der Nachweisdatensatz kann als JSON-Datei ausgegeben, in einem Repository für Testartefakte gespeichert oder an die Metadaten eines CI-Jobs angehängt werden. Ein möglichst kleiner Datensatz und die Maskierung der Empfängerdaten reduzieren das Offenlegungsrisiko. Die Anforderungen an Datenschutz und Aufbewahrung hängen jedoch weiterhin von der Organisation, der Rechtsordnung und der Datenklassifizierung ab.
3. Unabhängige Verifikationsstrategien
3.1 E-Mail-Anbieter abfragen
Die meisten ESPs stellen eine API bereit, über die sich der Status einer Nachricht anhand ihrer providerMessageId abrufen lässt. Das Test-Harness sollte:
- den Anbieter nach einem konfigurierbaren Backoff abfragen (z. B. nach 5 s, 15 s und 30 s);
- die Statuscodes des Anbieters dem Enum-Wert
outcomedes Nachweisdatensatzes zuordnen; - den Test fehlschlagen lassen, wenn der endgültige Status vom erwarteten Ergebnis abweicht.
OpenTelemetry-Spans können Attribute enthalten, mit denen sich Vorgänge über mehrere Dienste hinweg korrelieren lassen. Teams können die Nachrichtenkennung eines Anbieters als sorgfältig geprüftes benutzerdefiniertes Attribut erfassen, sofern sie keine vertraulichen Nachrichteninhalte enthält und den eigenen Regeln für die Verwaltung von Telemetriedaten entspricht.
3.2 Kontrolliertes Testpostfach
Erstellen Sie ein eigenes Postfach (z. B. qa‑test@example.com), das dem Testteam gehört. Über IMAP/POP oder eine anbieterspezifische „Postfach-API“ kann der Test:
- anhand eines Testkorrelationswerts nach einer Nachricht suchen, der in einem eigenen Header oder in anderen kontrollierten Metadaten hinterlegt wurde. Es darf nicht angenommen werden, dass die API-Kennung des Anbieters mit dem RFC-Header
Message-IDidentisch ist; wenn der Anbieter beide Werte bereitstellt, sollten beide gespeichert werden; - prüfen, ob Betreff und Vorlagenversion den Erwartungen entsprechen, ohne den vollständigen Nachrichtentext offenzulegen;
- bestätigen, dass die Nachweise aus dem Postfach und die Zeitleiste des Anbieters innerhalb einer ausdrücklich festgelegten Toleranz übereinstimmen.
Da das Postfach unter der Kontrolle des Testteams steht, liefert es eine für den Benutzer sichtbare Bestätigung dafür, dass die E-Mail ein echtes Postfach erreicht hat.
3.3 Negative Szenarien und Wiederholungsversuche
| Szenario | Testaufbau | Erwartetes Ergebnis im Nachweisdatensatz |
|---|---|---|
| Ungültiges Empfängerformat | bad‑email@@example..com verwenden | FAILED bei der Validierung der Anfrage; keine providerMessageId. |
| Drosselung durch den Anbieter (429) | Ratenbegrenzung über einen Mock oder eine Sandbox simulieren | RETRY mit exponentiellem Backoff; Endergebnis ACCEPTED oder FAILED. |
| Hard Bounce | An nonexistent@invalid.tld senden | BOUNCED, nachdem der Anbieter einen dauerhaften Fehler meldet. |
| Duplikatunterdrückung | Dieselbe testCorrelationId zweimal senden | Die zweite Ausführung sollte idempotent sein; der Nachweisdatensatz enthält DUPLICATE_IGNORED. |
Diese Fälle müssen als separate Testfälle implementiert werden, die jeweils einen eigenen Nachweisdatensatz erzeugen.
4. Idempotenz und Schutz vor Duplikaten
KI-Agenten erhalten dieselbe Anfrage häufig mehrfach, etwa aufgrund von Wiederholungsversuchen nach Netzwerkfehlern. So lassen sich doppelte E-Mails vermeiden:
- Deduplizierungsschlüssel – Verwenden Sie die
testCorrelationIdals deterministischen Schlüssel und speichern Sie ihn in einem persistenten Cache (Redis, Azure Table usw.). - Prüfung vor dem Versand – Der Agent fragt den Cache ab. Ist bereits ein Eintrag vorhanden, gibt er die bestehende
providerMessageIdzurück, ohne die Nachricht erneut zu senden. - Abbildung im Nachweisdatensatz – Bei einem Cache-Treffer sollte das Feld
outcomedes Nachweisdatensatzes den WertDUPLICATE_IGNOREDhaben.
Um dieses Verhalten zu testen, sind zwei aufeinanderfolgende Ausführungen mit derselben Korrelations-ID erforderlich. Dabei muss bestätigt werden, dass in den Logs des Anbieters nur eine providerMessageId erscheint.
5. Datenschutzgerechte Protokollierung
Beachten Sie bei der Protokollierung des Workflows folgende Richtlinien:
- Maskieren Sie den lokalen Teil von E-Mail-Adressen (
j***@example.com). - Protokollieren Sie nur die für den Test erforderlichen Kennungen, beispielsweise die Korrelations-ID und die Nachrichten-ID des Anbieters, sowie die relevanten Zustandsübergänge. Prüfen Sie zuvor, ob der Anbieter oder Ihre Organisation diese Kennungen als vertraulich einstuft.
- Verwenden Sie strukturierte Logs im JSON-Format, damit CI-Pipelines die Felder parsen und mit Assertions prüfen können.
OpenTelemetry-Trace-Attribute können freigegebene Korrelationswerte übertragen. Maskierung, Positivlisten für Attribute, Zugriffskontrollen und Aufbewahrungsregeln bleiben dennoch erforderlich, da falsch konfigurierte Telemetrie-Pipelines Daten offenlegen können.
6. CI-Quality-Gates
Integrieren Sie die Validierung des Nachweisdatensatzes in die CI-Pipeline:
| Gate | Prüfung | Fehlerbedingung |
|---|---|---|
| Trace-Korrelation | Prüfen, ob ein Span mit testCorrelationId vorhanden ist und providerMessageId enthält. | Fehlender Span oder nicht übereinstimmende IDs. |
| Annahme durch den Anbieter | Sicherstellen, dass providerAcceptedTimestamp vorhanden ist. | Keine Annahme innerhalb des Timeouts. |
| Zustellprüfung | Wenn der Testfall ein echtes Postfach voraussetzt, prüfen, ob das Postfach eine passende Nachricht enthält. | Die Postfachsuche liefert kein Ergebnis. |
| Konsistenz des Ergebnisses | Das Feld outcome des Nachweisdatensatzes mit dem erwarteten Enum-Wert des Tests vergleichen. | Abweichung. |
| Idempotenz | Bei doppelten Ausführungen prüfen, dass nur eine providerMessageId erzeugt wird. | Zwei unterschiedliche IDs. |
Diese Gates können als Vertragstests formuliert werden, beispielsweise mit Pact oder einem eigenen JSON-Schema, und bei jedem Pull Request automatisch ausgeführt werden.
7. Zustandsmodell – von der Anfrage bis zur Sichtbarkeit für den Benutzer
Ein klares Zustandsdiagramm hilft Entwicklern und Testern dabei, zu bestimmen, welche Aussage sich an welchem Punkt verlässlich treffen lässt.
REQUESTED  →  ACCEPTED_BY_PROVIDER  →  DELIVERED  →  USER_VISIBLE
   │                │                     │               │
   ▼                ▼                     ▼               ▼
validation provider ACK ESP status inbox receipt- REQUESTED – Der Agent hat die Nutzlast erstellt und den API-Aufruf gesendet.
- ACCEPTED_BY_PROVIDER – Der ESP gibt eine
messageIdzurück; der Nachweisdatensatz erfasst denproviderAcceptedTimestamp. - DELIVERED – Der ESP meldet die erfolgreiche Zustellung; einen dauerhaften Bounce bildet der Nachweisdatensatz dagegen als
BOUNCEDab. - USER_VISIBLE – Die E-Mail erscheint im Postfach des Empfängers; dies lässt sich nur über ein kontrolliertes Postfach beobachten.
Der erforderliche Erfolgszustand muss aus den Akzeptanzkriterien hervorgehen. Ein Test, der eine Zustellung verspricht, darf nicht bereits bei ACCEPTED_BY_PROVIDER erfolgreich sein. Ein Test, dessen Umfang nur die Annahme durch den Anbieter umfasst, kann dagegen an diesem Punkt enden. Ein Test der Sichtbarkeit für den Benutzer muss zusätzlich das kontrollierte Postfach prüfen.
8. Checkliste für eigenschafts- und vertragsbasierte Nachweise
Die folgende kompakte Checkliste lässt sich als JSON-Schema oder als Sammlung von Assertions in einem Test-Framework implementieren.
{
  "testCorrelationId": "string",
  "workflowExecutionId": "string",
  "providerMessageId": "string?",
  "redactedRecipient": "string",
  "templateVersion": "string",
  "requestTimestamp": "date-time",
  "providerAcceptedTimestamp": "date-time?",
  "deliveryTimestamp": "date-time?",
  "outcome": "enum[REQUESTED, ACCEPTED, DELIVERED, BOUNCED, RETRY, FAILED, DUPLICATE_IGNORED]"
}
Durchzusetzende Assertions:
requestTimestamp≤providerAcceptedTimestamp≤deliveryTimestamp(sofern vorhanden).- Wenn
outcomeden WertDELIVEREDhat, mussdeliveryTimestampvorhanden sein und das Postfach eine passende Nachricht enthalten. providerMessageIdist für jedes Ergebnis erforderlich, außer wenn die Anfragevalidierung mitFAILEDendet.redactedRecipientmuss dem Muster^[a-z]\*{2,}@.+$entsprechen.- Bei idempotenten Ausführungen muss ein zweiter Nachweisdatensatz mit derselben
testCorrelationIdden Wertoutcome = DUPLICATE_IGNOREDund keine neueproviderMessageIdenthalten.
9. Wo Automatisierung hilft
| Bereich | Eingesparter manueller Aufwand | Typische Automatisierung |
|---|---|---|
| Einfügen der Korrelations-ID | Eindeutige IDs für jeden Test schreiben | Das Test-Harness erzeugt automatisch UUIDs. |
| Abfrage des Anbieterstatus | Wiederholte API-Aufrufe und Zeitberechnungen | Eine wiederverwendbare Bibliothek abstrahiert den Backoff und ordnet ESP-Codes dem Feld outcome zu. |
| Postfachprüfung | E-Mail-Clients öffnen und Nachrichten durchsuchen | Ein IMAP-/REST-Client-Skript sucht anhand des Headers Message-ID. |
| Erzeugung und Speicherung des Nachweisdatensatzes | JSON-Fragmente kopieren und einfügen | Ein CI-Schritt schreibt einen JSON-Nachweisdatensatz in einen Artefaktspeicher. |
| Auswertung des CI-Gates | Manuelle Logprüfung | Eine Pipeline-Phase validiert den Nachweisdatensatz gegen das Schema und schlägt bei einer Abweichung fehl. |
Automatisierung sollte das menschliche Urteil über Randfälle nicht ersetzen, beispielsweise bei der Bewertung eines Soft Bounces, der eine Eskalation auf Geschäftsebene erfordert. Stattdessen liefert sie schnelles, wiederholbares Feedback, während die endgültige Entscheidung beim QA Engineer verbleibt.
10. Fazit
Das Testen von E-Mail-Workflows von KI-Agenten erfordert Nachweise, die über das interne Feld „sent“ des Agenten hinausgehen. Durch einen strukturierten Nachweisdatensatz, die Korrelation mit OpenTelemetry-Traces sowie die unabhängige Bestätigung der Annahme durch den Anbieter und der tatsächlichen Zustellung an das Postfach erhalten Teams ein datenschutzgerecht gestaltetes, auditierbares Artefakt, das sich über CI-Quality-Gates durchsetzen lässt. Die vorgestellte Checkliste und das Zustandsmodell liefern QA Engineers einen konkreten Prüfvertrag; die Automatisierung übernimmt die wiederkehrenden technischen Schritte. So unterscheidet die Testsuite zuverlässig zwischen „Der Agent geht davon aus, dass er gesendet hat“ und „Die E-Mail ist tatsächlich angekommen“. Das reduziert falsches Vertrauen und unterstützt robuste, produktionsreife KI-gestützte Kommunikation.
Überprüfungsfragen
- Warum reicht die Erfolgsantwort des KI-Agenten als alleiniger Nachweis für die E-Mail-Zustellung nicht aus?
- Nennen Sie die Pflichtfelder des Nachweisdatensatzes und erläutern Sie die Rolle der
providerMessageId. - Wie kann ein kontrolliertes Testpostfach verwendet werden, um den Zustand USER_VISIBLE zu verifizieren?
- Welche Schritte sollte eine CI-Pipeline ausführen, um den Vertrag des Nachweisdatensatzes durchzusetzen, bevor sie einen Build als erfolgreich bewertet?
- Beschreiben Sie ein Testszenario, das die idempotente Verarbeitung doppelter E-Mail-Anfragen validiert.
Quellen
- OpenTelemetry Traces concepts – https://opentelemetry.io/docs/concepts/signals/traces/
- RFC 5322 – Internet Message Format – https://rfc-editor.org/rfc/rfc5322
- RFC 3464 – Delivery Status Notifications – https://rfc-editor.org/rfc/rfc3464
- n8n execution data documentation – https://docs.n8n.io/workflows/executions/
- Microsoft Learn: Monitor Azure Logic Apps – https://learn.microsoft.com/en-us/azure/logic-apps/monitor-workflows-collect-diagnostic-data
Alle zitierten Quellen sind offiziell. Anbieterspezifische Zustellstatus und Kennungen müssen dennoch anhand der Dokumentation des E-Mail-Dienstes überprüft werden, den das zu testende System verwendet.
Kommentar hinterlassen
Teilen Sie Ihre Gedanken zum Artikel. Kein Konto erforderlich.
Kommentare
Kommentare werden geladen…